
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
tool-29489 — Dieses Tool wird verwendet, um die CVE-2023-29489-Schwachstelle in der angegebenen URL mit dem verfügbaren Satz an Payloads zu überprüfen. | Kitploit
Tools/GitHubGitHub/prasad-1808/tool-29489
SchwachstellenscannerExploitationInformationsbeschaffungWebsicherheitPenetrationstests
GitHubprasad-1808/tool-29489

tool-29489

Dieses Tool wird verwendet, um die CVE-2023-29489-Schwachstelle in der angegebenen URL mit dem verfügbaren Satz an Payloads zu überprüfen.

Repository anzeigen
26vor 2 JahrenNoch nicht geprüft
Teilen

Tool-29489

image

Übersicht 🔍:

  • Dieses Tool wird verwendet, um URLs mit der CVE-2023-29489-Schwachstelle zu identifizieren.
  • Das Tool verwendet Payloads, um den Fehler zu identifizieren.
  • Hilfemenü von tool-29489:
    • python main.py [help] [URL] [inputfile] [outputfile]
    • -h oder --help : Zum Anzeigen der Hilfeoptionen.
    • -u oder --url : Zum Eingeben der zu überprüfenden URL.
    • -i oder --input : Zum Angeben der Eingabedatei.
    • -o oder --output : Zum Angeben der Ausgabedatei.

Über CVE-2023-29489 🔍:

  • CVE-Beschreibung:-

    • Ein Problem wurde in cPanel vor 11.109.9999.116 entdeckt. Cross-Site-Scripting kann auf der cpsrvd-Fehlerseite über eine ungültige Webcall-ID auftreten.
  • Beschreibung:-

    • Cross-Site-Scripting (auch bekannt als XSS) ist eine Websicherheits-Schwachstelle, die es einem Angreifer ermöglicht, die Interaktionen der Benutzer mit einer anfälligen Anwendung zu kompromittieren. Sie ermöglicht es einem Angreifer, die Same-Origin-Policy zu umgehen, die dazu dient, verschiedene Websites voneinander zu trennen. Cross-Site-Scripting-Schwachstellen ermöglichen es einem Angreifer normalerweise, sich als Opferbenutzer auszugeben, alle Aktionen auszuführen, die der Benutzer ausführen kann, und auf alle Daten des Benutzers zuzugreifen. Wenn der Opferbenutzer privilegierten Zugriff innerhalb der Anwendung hat, könnte der Angreifer die volle Kontrolle über alle Funktionen und Daten der Anwendung erlangen.
  • Referenz:-

    • https://forums.cpanel.net/threads/cpanel-tsr-2023-0001-full-disclosure.708949/
    • https://nvd.nist.gov/vuln/detail/CVE-2023-29489
    • https://blog.assetnote.io/2023/04/26/xss-million-websites-cpanel/
  • Weitere Details:

    • KarthiTheHacker
    • GitHub:
      • https://github.com/karthi-the-hacker
      • https://github.com/cappriciosec

Weitere Funktionen:

  • Dieses Tool ist für einen einfacheren Zugriff in pip verfügbar.

  • Zur Installation:

    • pip install -i https://test.pypi.org/simple/ tool-29489==2.0.1
  • Zur Verwendung von tool-29489:

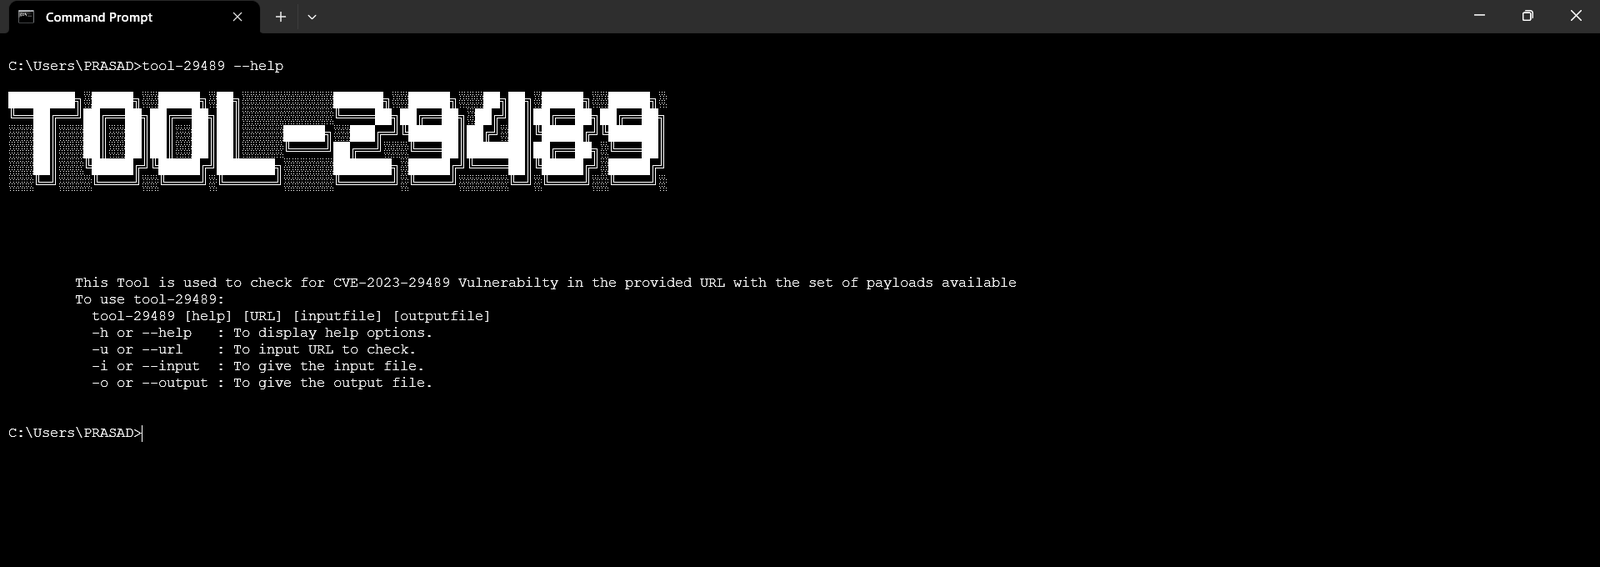
    • tool-29489 --help
  • Referenzbilder sind unten angehängt:
    image

Unterstützte Betriebssysteme 🖥️

Windows Linux Mac OS Android Termux

Benötigte Werkzeuge ⚙️

Python Programming Language Command Line Interface


Verbinde dich mit mir 📱

Cybercheck Twitter Cybercheck Linkedin Cybercheck Instagram Cybercheck BlogPage

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    282

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →