

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-55182-NextJS-RCE-PoC — Arbeitsfähiger Proof of Concept (PoC) für CVE-2025-55182 (React2Shell) – Nicht authentifizierte Remote-Codeausführung in Next.js 15.0.0 über React Server Components | Kitploit
Tools/GitHubGitHub/pkrasulia/cve-2025-55182-nextjs-rce-poc
SchwachstellenanalyseExploitationWebanwendungs-ExploitationLernen & BildungPayload-EntwicklungLabs & Praxis
GitHubpkrasulia/cve-2025-55182-nextjs-rce-poc

CVE-2025-55182-NextJS-RCE-PoC

Arbeitsfähiger Proof of Concept (PoC) für CVE-2025-55182 (React2Shell) – Nicht authentifizierte Remote-Codeausführung in Next.js 15.0.0 über React Server Components

Repository anzeigen
4130vor 11 MonatenNoch nicht geprüft
Teilen

CVE-2025-55182 (React2Shell) Reproduktionsumgebung

⚠️ NUR FÜR BILDUNGSZWECKE

Dieses Repository wurde ausschließlich für Bildungs- und Forschungszwecke erstellt. Es demonstriert eine kritische Schwachstelle in React Server Components (Next.js), um Entwicklern zu helfen, die Risiken und die Bedeutung der Aktualisierung ihrer Abhängigkeiten zu verstehen.

VERWENDEN SIE DIESEN CODE NICHT IN PRODUKTIONSUMGebungen ODER GEGEN SYSTEME, DIE IHNEN NICHT GEHÖREN.

Überblick

Dieses Projekt reproduziert CVE-2025-55182 (auch bekannt als „React2Shell"), eine Remote-Code-Ausführungs-Schwachstelle (RCE), die React Server Components in Next.js-Anwendungen betrifft.

  • Schwachstelle: Nicht authentifizierte RCE durch Prototype Pollution im RSC-Parser.
  • Betroffene Versionen: React < 19.0.0 (insbesondere experimentelle Builds), Next.js < 15.0.3 (in dieser Demo insbesondere 15.0.0).
  • Mechanismus: Der Angreifer sendet eine manipulierte multipart/form-data-Anfrage, die die Deserialisierungslogik von React Server Components ausnutzt, um beliebigen JavaScript-Code auf dem Server auszuführen.
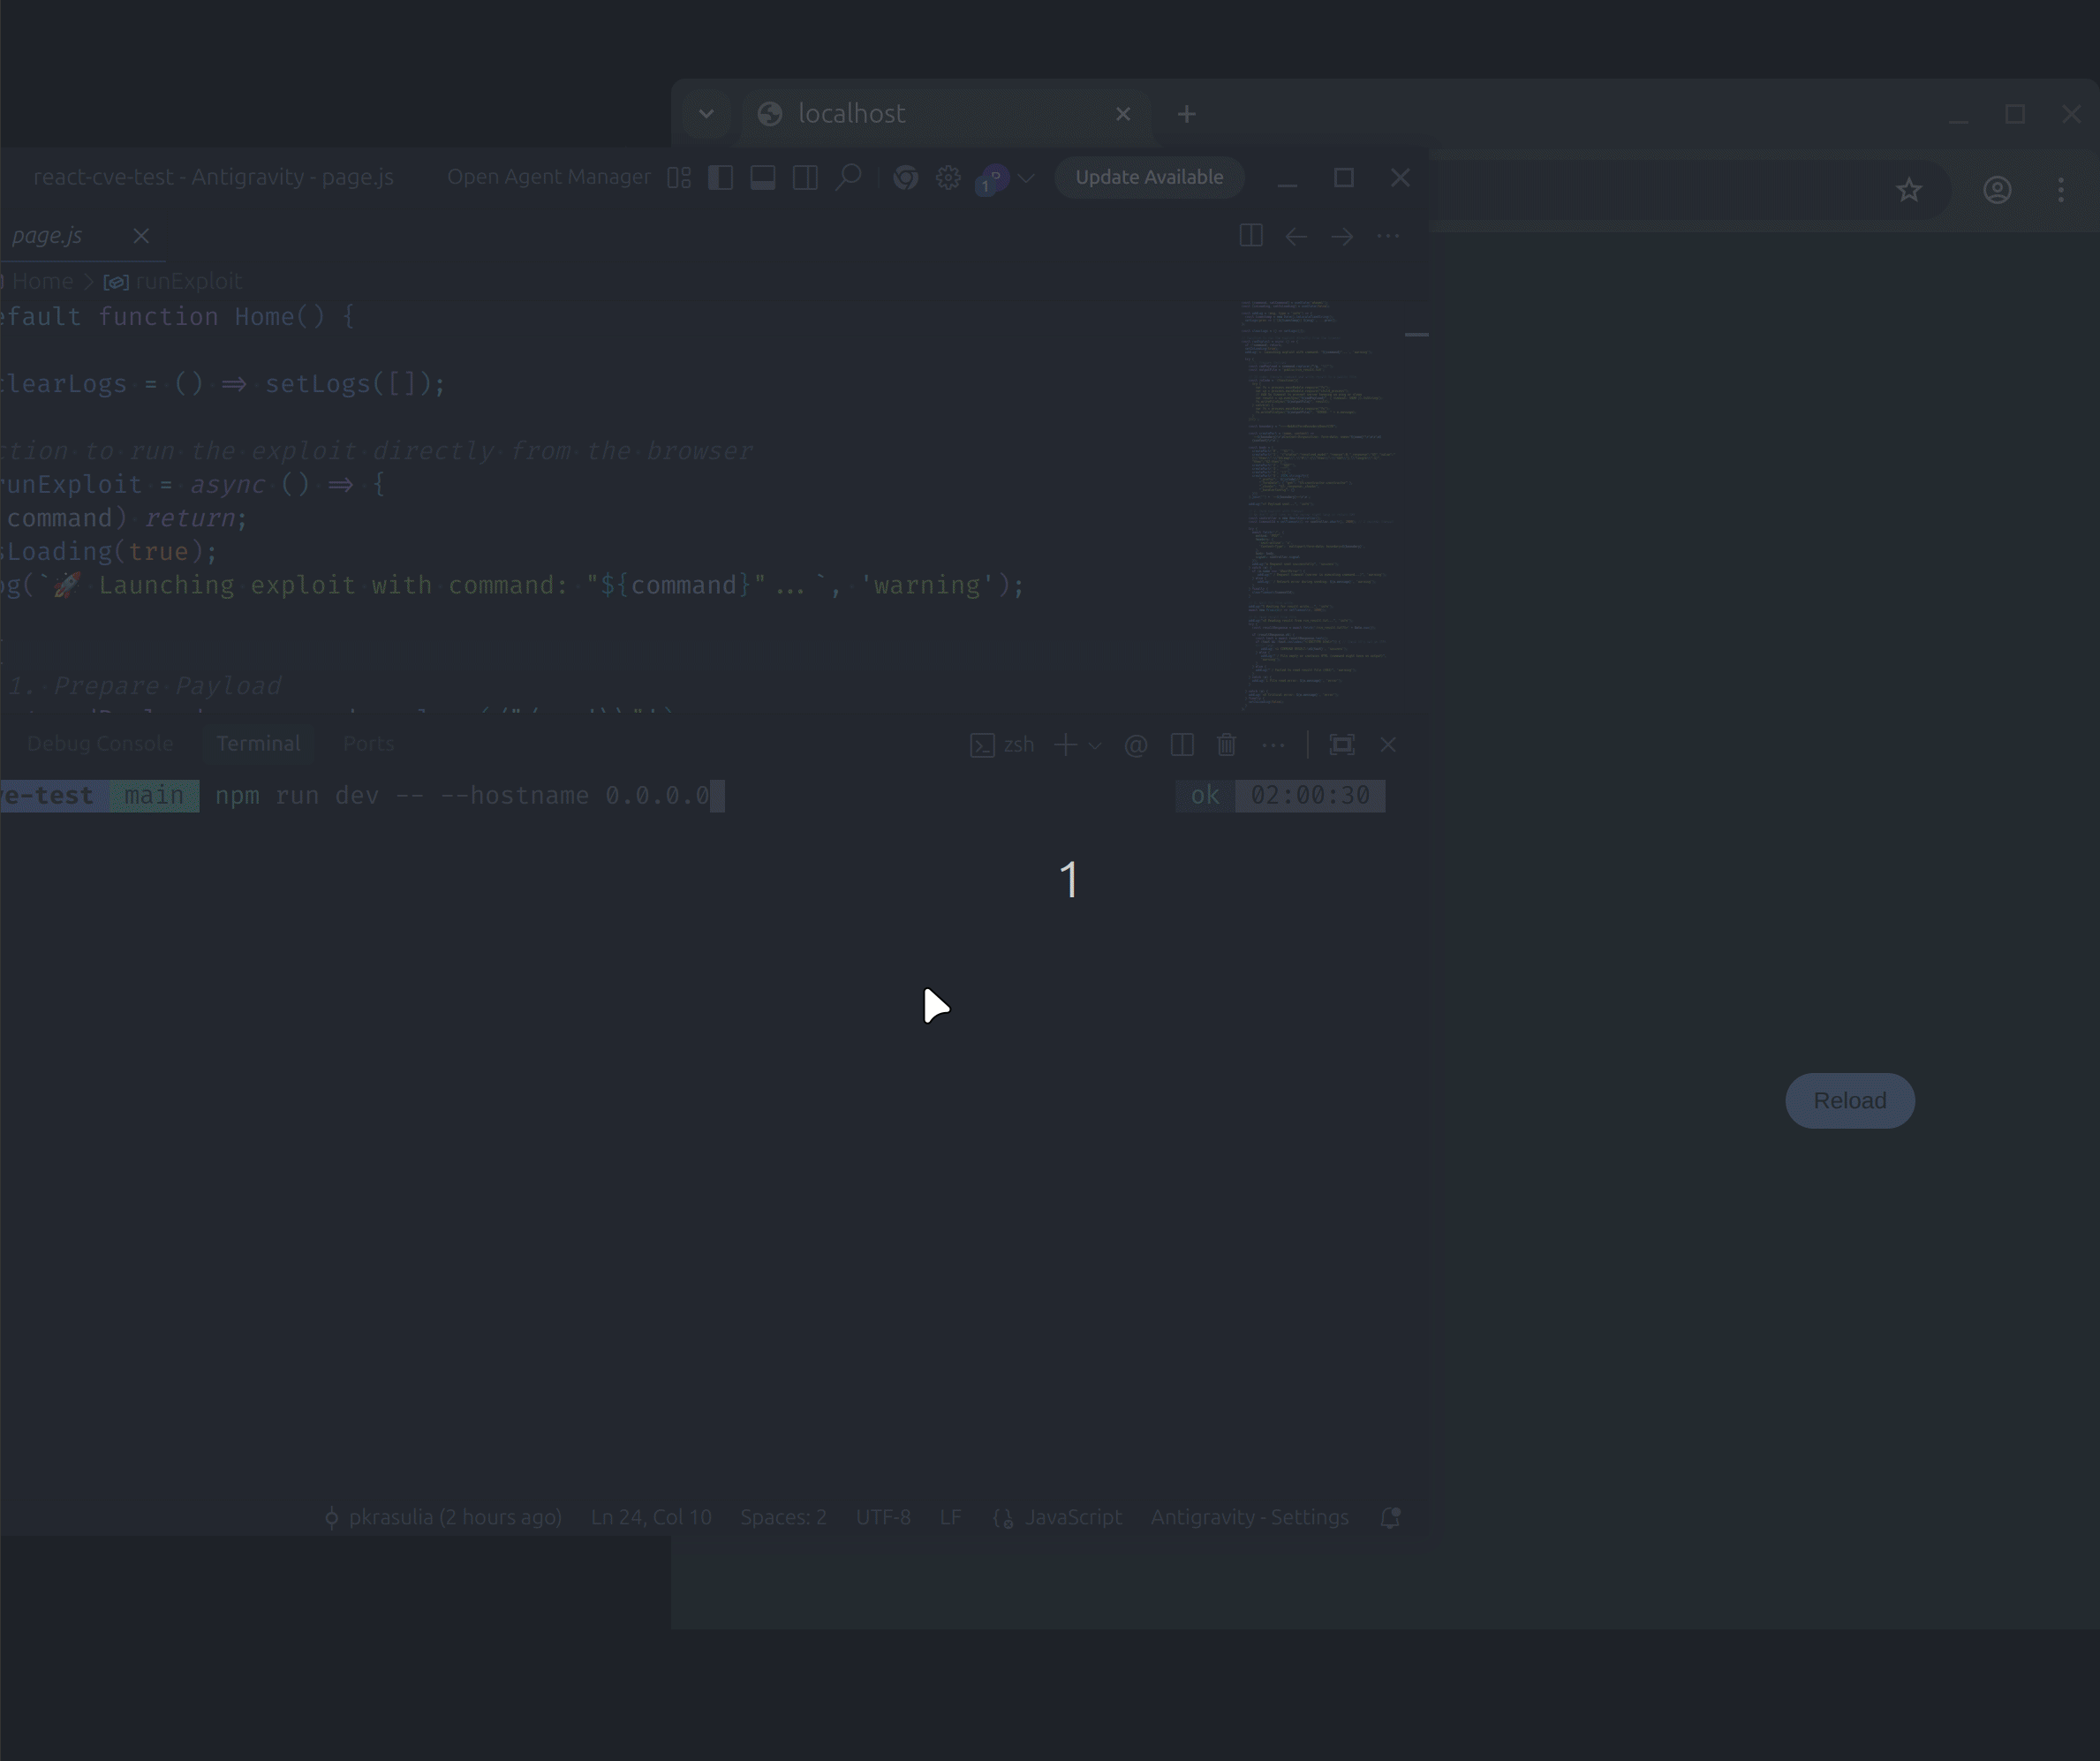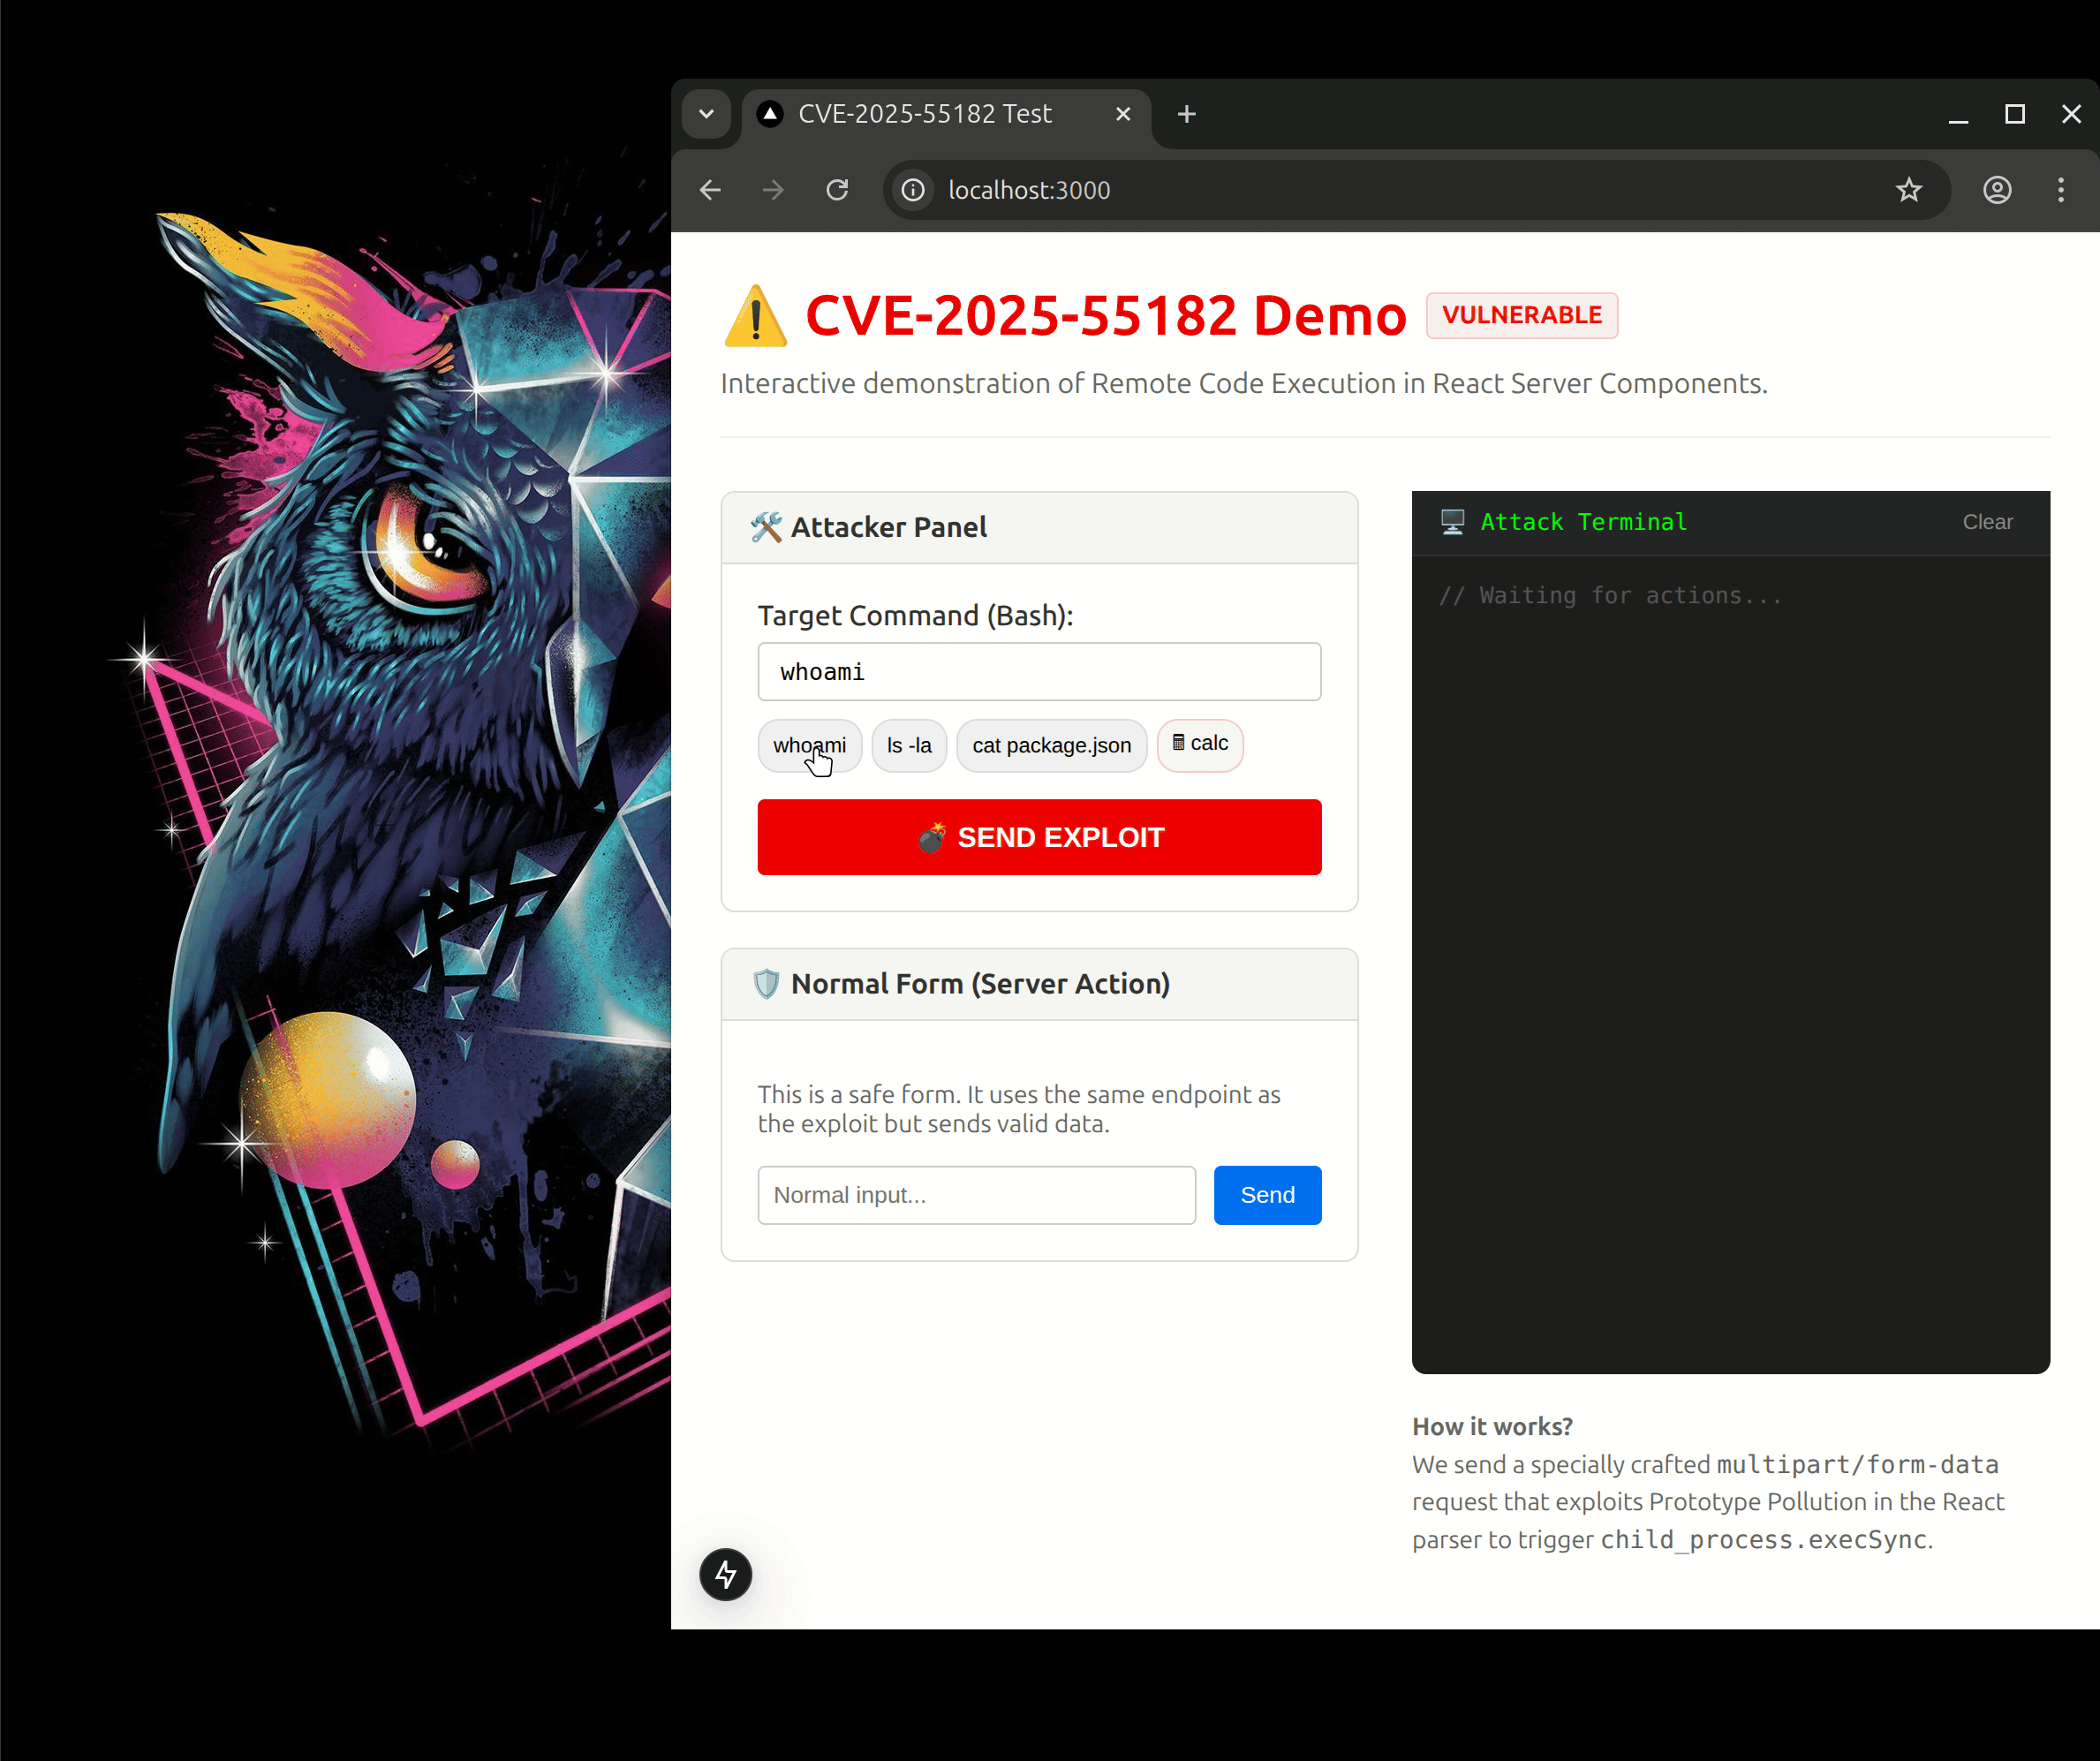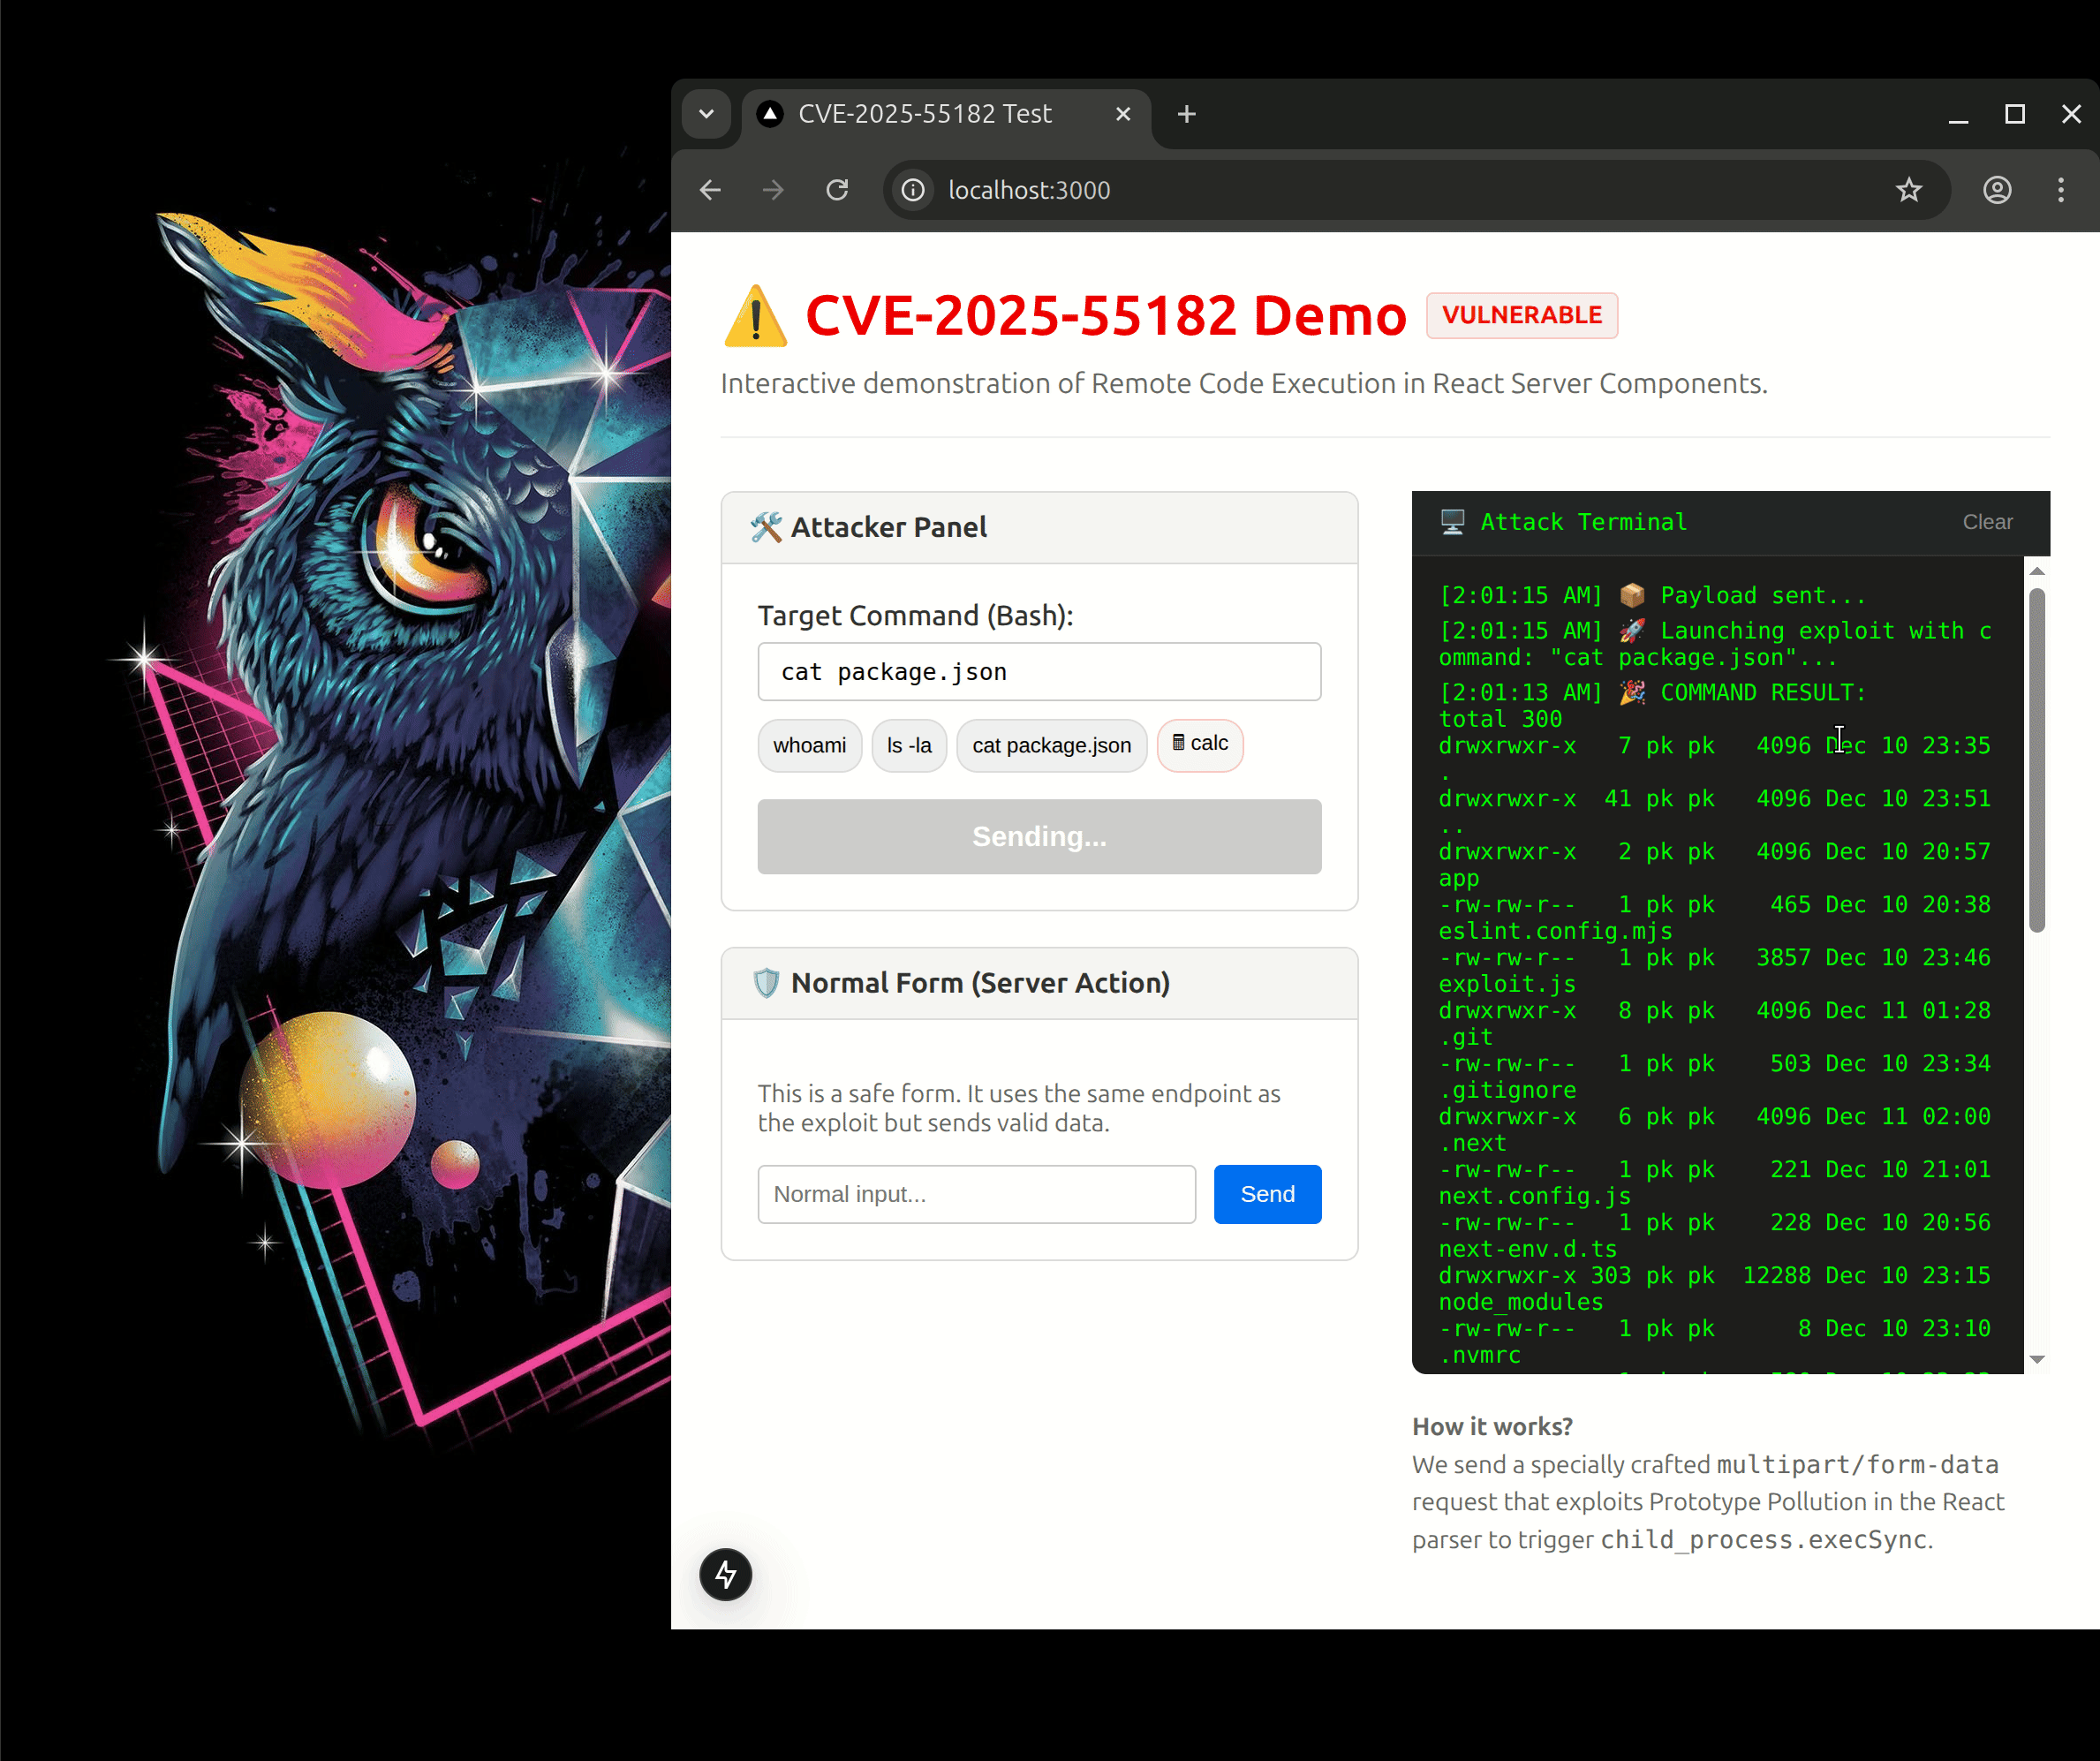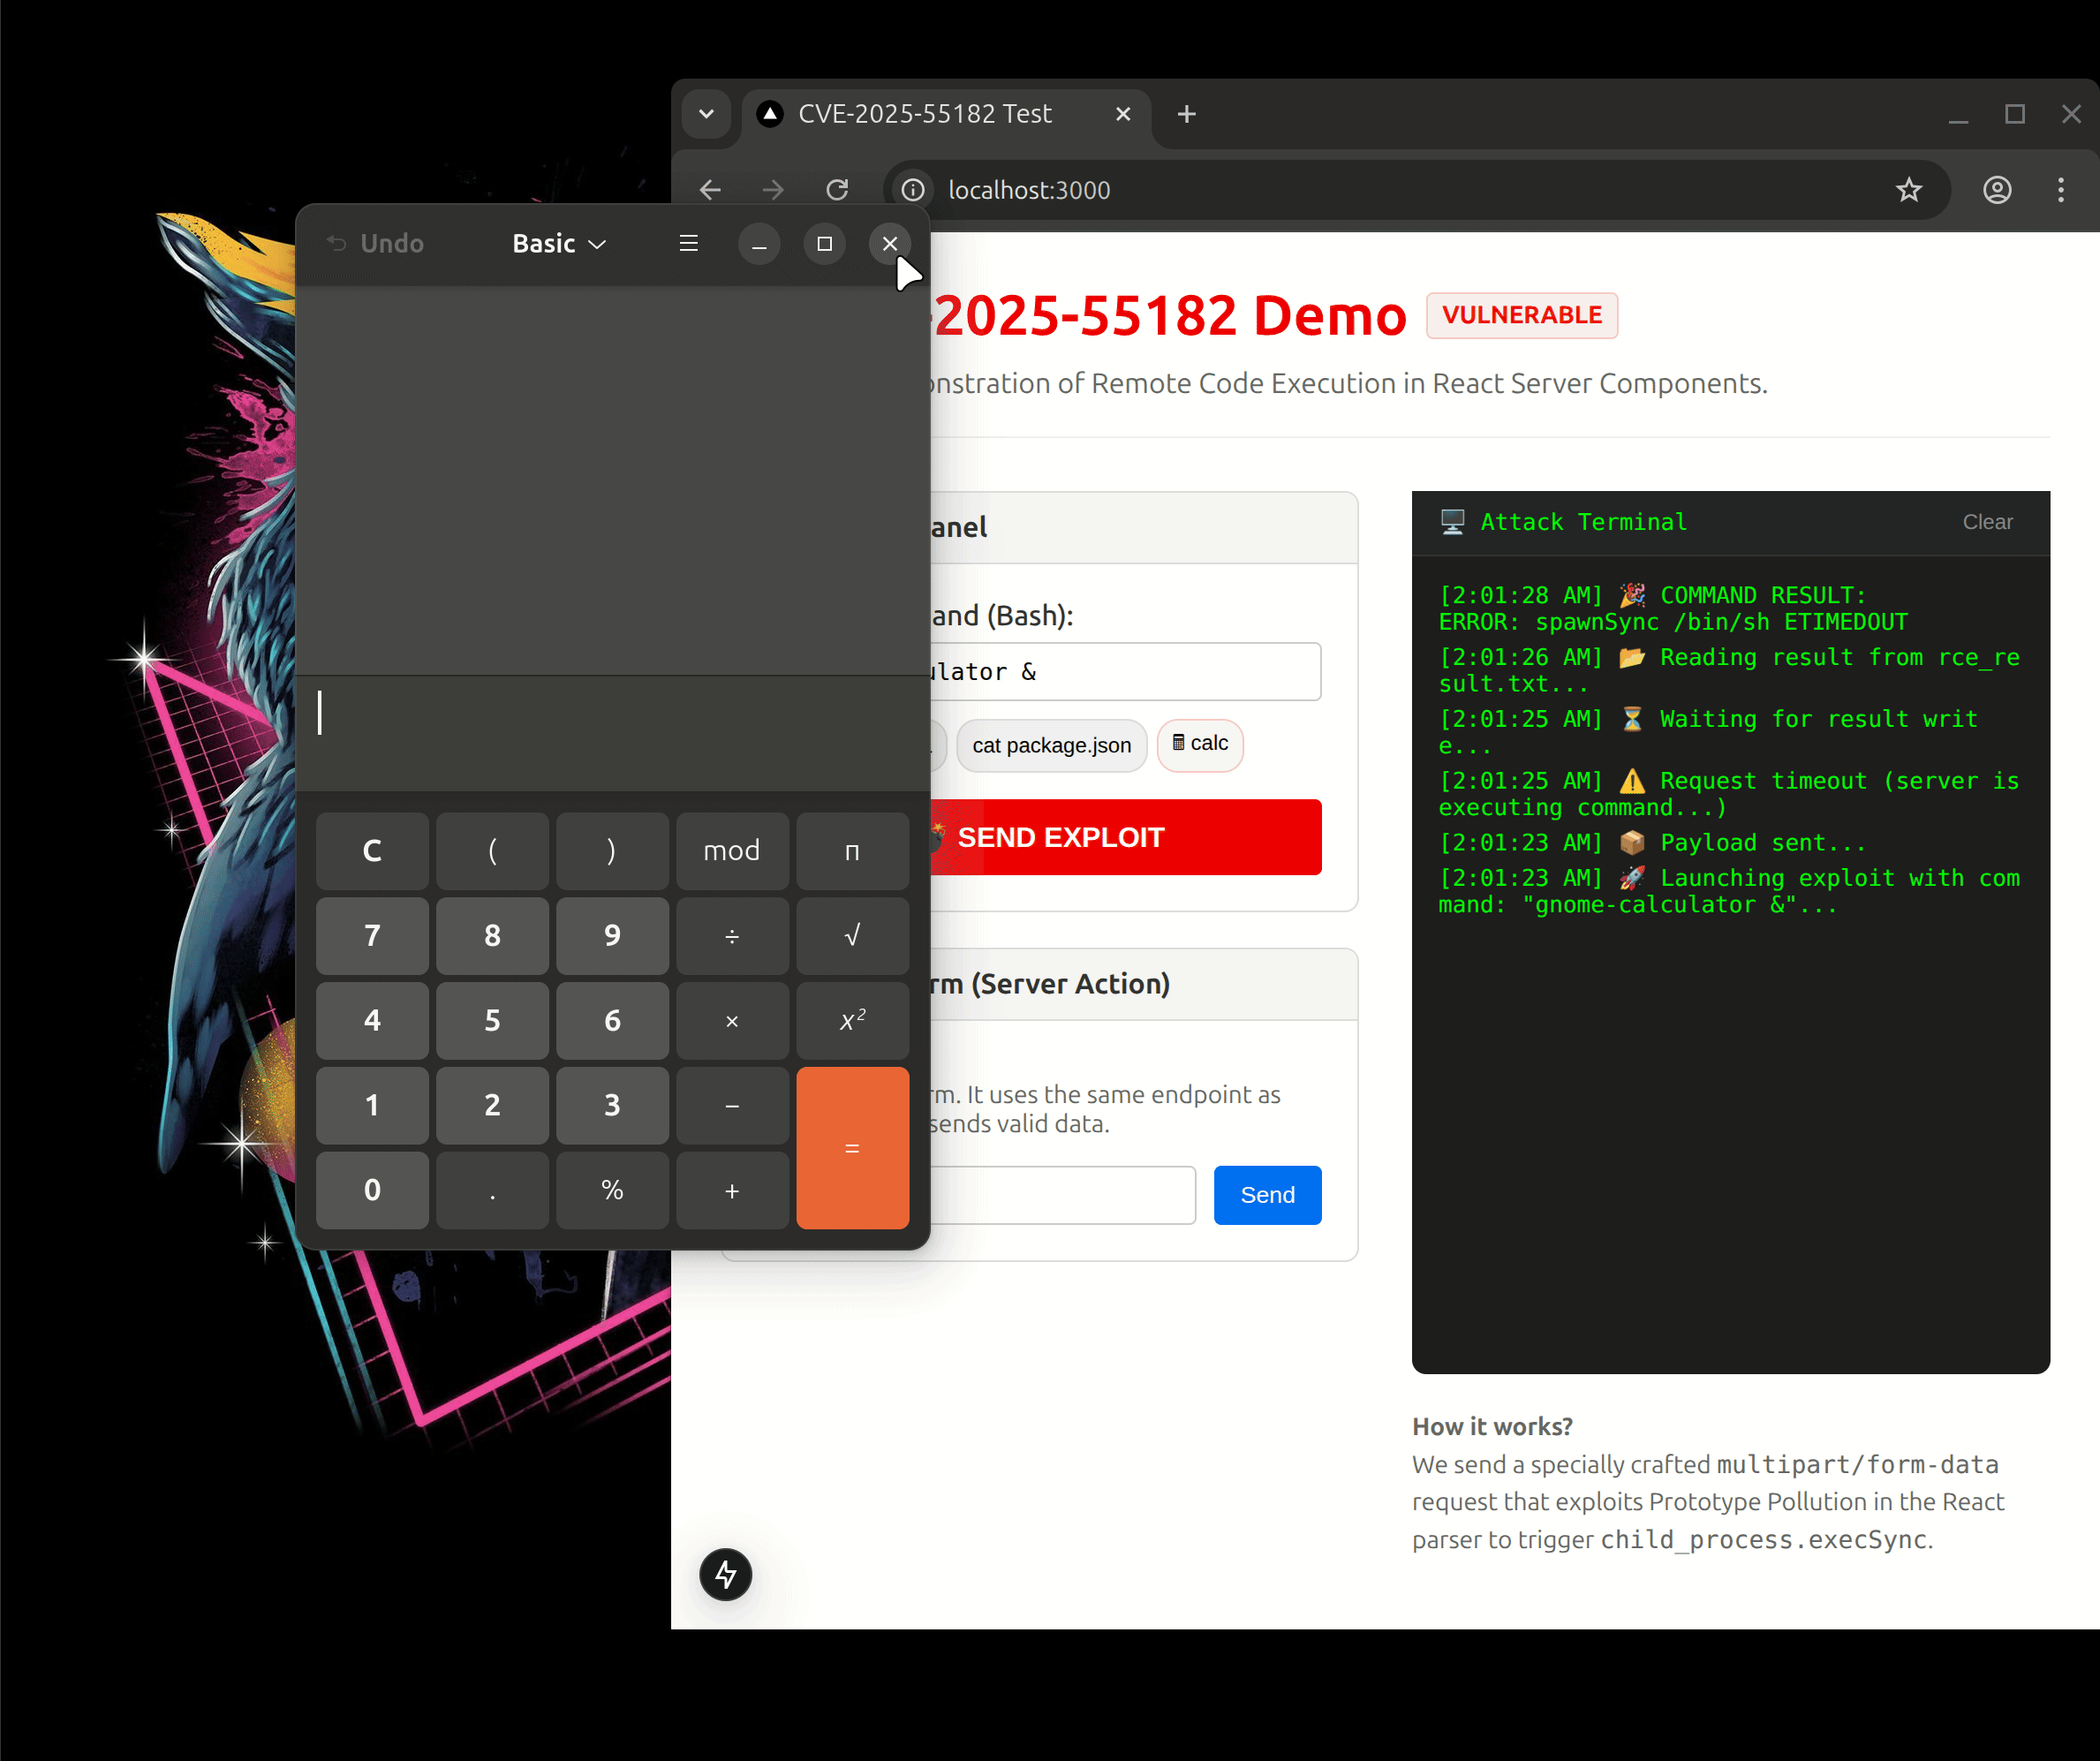
Demo von CVE-2025-55182 RCE

Projektstruktur

  • app/page.js: Enthält das interaktive Exploit-Dashboard. Diese Client-Komponente ermöglicht es Ihnen, RCE-Befehle direkt aus dem Browser auszuführen.
  • app/actions.js: Enthält eine Standard-Server-Action. Die Schwachstelle liegt in der Parsing-Logik des Frameworks, bevor diese Aktion ausgeführt wird.
  • exploit.js: Ein eigenständiges Node.js-Skript, um den Exploit programmatisch zu demonstrieren.

Einrichtung & Installation

Voraussetzungen

  • Node.js (v18 oder höher empfohlen)
  • NPM
  • (Optional) nvm für die Versionsverwaltung

Installation

  1. Repository klonen:

    git clone https://github.com/pkrasulia/CVE-2025-55182-NextJS-RCE-PoC.git
    cd react-cve-test
    
  2. (Optional) Die richtige Node.js-Version verwenden:

    nvm use
    
  3. Abhängigkeiten installieren (dadurch werden die verwundbaren Versionen installiert):

    npm ci --legacy-peer-deps
    # ODER
    npm install --force
    
  4. Den Entwicklungsserver starten:

    npm run dev
    

Der Server sollte unter http://localhost:3000 erreichbar sein.

So reproduzieren Sie die RCE

Methode 1: Interaktives Dashboard (empfohlen)

  1. Öffnen Sie http://localhost:3000 in Ihrem Browser.
  2. Sie sehen die Seite „CVE-2025-55182 Demo".
  3. Geben Sie im Angreifer-Bedienfeld einen Befehl ein (z. B. whoami, ls -la oder cat package.json).
  4. Klicken Sie auf EXPLOIT SENDEN.
  5. Beobachten Sie die Befehlsausgabe im Angriffs-Terminal auf der rechten Seite.

Methode 2: Befehlszeile (Node.js)

Sie können das Exploit-Skript direkt über Ihr Terminal ausführen:

# Grundlegende Verwendung
node exploit.js http://localhost:3000 "whoami"

# Rechner öffnen (Linux) – '&' verwenden, um im Hintergrund auszuführen
node exploit.js http://localhost:3000 "gnome-calculator &"

Gegenmaßnahmen

Um diese Schwachstelle in Ihren eigenen Projekten zu beheben:

  1. Next.js aktualisieren: Aktualisieren Sie auf Next.js 15.0.3 oder höher.
    npm install next@latest react@latest react-dom@latest
    
  2. Abhängigkeiten prüfen: Stellen Sie sicher, dass keine anderen Pakete ältere Versionen von React/Next.js erzwingen.

Haftungsausschluss

Der Autor ist nicht für jeglichen Missbrauch dieser Informationen verantwortlich. Dieses Projekt soll Sicherheitsforschern und Entwicklern helfen, die Sicherheit ihrer Anwendungen zu verbessern.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    370
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




