 pevinkumar10/cve-2025-32463
Exploit für lokale Rechteausweitung in Sudo über eine bösartige nsswitch.conf mit sudo -R. (CVE-2025-32463)

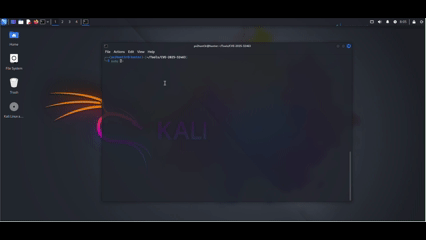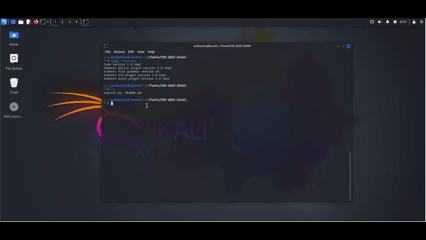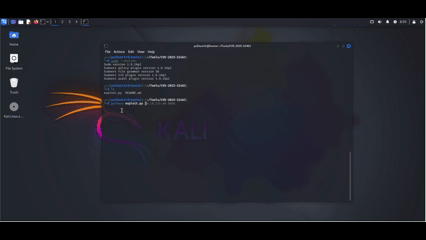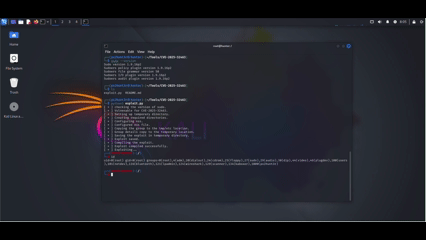
CVE-2025-32463 Lokale Privilegieneskalation in Sudo mittels bösartiger nsswitch.conf mit sudo -R. Betroffene Versionen 1.9.14 – 1.9.17

Sudo ist ein weit verbreitetes Kommandozeilenwerkzeug auf Unix-ähnlichen Systemen, das berechtigten Benutzern erlaubt, Befehle mit erhöhten Rechten auszuführen. Es spielt eine entscheidende Rolle bei der Durchsetzung des Prinzips der geringsten Privilegien und der Aufrechterhaltung einer sicheren Prüfspur von administrativen Aktivitäten.
Die Stratascale Cyber Research Unit (CRU) entdeckte zwei lokale Privilegieneskalations-Schwachstellen in Sudo, von denen eine CVE-2025-32463 ist. Diese Schwachstelle betrifft Sudo-Versionen 1.9.14 bis 1.9.17 und ermöglicht nicht-privilegierten lokalen Benutzern, Root-Zugriff zu erlangen, indem sie die --chroot (-R) Option missbrauchen, selbst wenn keine sudo-Regeln für den Benutzer definiert sind.
Dieses Repository bietet eine Python-Proof-of-Concept (PoC)-Neuimplementierung des ursprünglichen Bash-Exploits des CRU-Teams. Es zeigt, wie man eine beliebige Codeausführung als Root mittels einer manipulierten nsswitch.conf-Datei innerhalb einer benutzerkontrollierten chroot-Umgebung erreicht.
CVE-ID: CVE-2025-32463
Betroffene Software: Sudo (Versionen 1.9.14 – 1.9.17)
Gefährdete Funktion: --chroot (-R) Option
Auswirkung: Lokale Privilegieneskalation (nicht privilegiert → root)
Voraussetzungen für die Ausnutzung:
Keine sudo-Berechtigungen für den Benutzer erforderlich
Fähigkeit, sudo -R auf verwundbaren Versionen auszuführen
Behoben in: Sudo 1.9.17p1
Die Schwachstelle rührt daher, wie Sudo die nsswitch.conf-Datei innerhalb einer chroot-Umgebung verarbeitet. Wenn die --chroot-Option verwendet wird, führt Sudo mehrere chroot()-Aufrufe durch, die pivot_root() aufrufen, und dieser Aufruf lädt die nsswitch.conf aus einem vom Angreifer kontrollierten Pfad.
Durch das Platzieren einer bösartigen nsswitch.conf-Datei mit einer benutzerdefinierten NSS-Quelle (z. B. passwd: /woot1337) im chroot-Verzeichnis und der Bereitstellung eines entsprechenden bösartigen Shared Objects (libnss_/woot1337.so.2) kann ein Angreifer Sudo dazu verleiten, beliebigen Code mit Root-Rechten zu laden und auszuführen.
git clone https://github.com/pevinkumar10/CVE-2025-32463

cd CVE-2025-32463
pip3 install -r requirements.txt
python3 exploit.py
Diese Python-Version repliziert die Logik des ursprünglichen Bash-PoC des Stratascale CRU-Teams. Sie erstellt eine gefälschte Root-Umgebung, kompiliert ein bösartiges NSS-Modul, richtet die Exploit-Bedingungen ein und ruft sudo -R auf, um die Schwachstelle auszulösen.
Die Python-Neuimplementierung:
Automatisiert die gesamte Exploitation-Kette
Verbessert Portabilität und Lesbarkeit
Behält das ursprüngliche Exploit-Verhalten und die Auswirkungen bei
Jeder lokale Benutzer auf einem System mit einer verwundbaren Sudo-Version (1.9.14 - 1.9.17) kann Root-Zugriff erlangen, ohne dass eine sudoers-Regel erforderlich ist. Dies betrifft Standard-Sudo-Konfigurationen.
Upgrade auf Sudo 1.9.17p1 oder neuer
Vermeiden Sie die Verwendung der veralteten --chroot-Option
Überprüfen Sie /etc/sudoers und /etc/sudoers.d auf CHROOT=- oder runchroot=-Direktiven
Überprüfen Sie Logdateien auf Sudo-Befehle mit CHROOT= über syslog oder journal-Einträge
Weitere Details: https://www.sudo.ws/security/advisories/chroot_bug/
Originaler Bash-PoC: Stratascale Cyber Research Unit (CRU)
Schwachstelle entdeckt von: Rich Mirch (CRU)
Danksagung an den Betreuer: Todd C. Miller (Sudo-Projekt)
Advisory: https://www.sudo.ws/security/advisories/chroot_bug/
Dieser Python-PoC wird unter der MIT Lizenz veröffentlicht. Das Konzept des ursprünglichen Exploits und die Veröffentlichung gebühren dem Stratascale Cyber Research Unit.







