
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
TestCitrixException — Minimales Tool zum Testen der Mitigation von CVE-2025-6759 | Kitploit

Tools/GitHubGitHub/olljanat/testcitrixexception
SchwachstellenanalyseExploitationPenetrationstestsPapers & ForschungLernen & Bildung
GitHubolljanat/testcitrixexception

TestCitrixException

Minimales Tool zum Testen der Mitigation von CVE-2025-6759

Repository anzeigen
134vor 1 JahrNoch nicht geprüft
Teilen

Test Citrix Exception (Test der CVE-2025-6759-Entschärfung)

Die Citrix-Dokumentation zu CVE-2025-6759 enthält eine alternative Entschärfung, indem der Citrix-Ausnahmebehandler über die Registrierung deaktiviert wird.

Allerdings beantwortet diese Dokumentation nicht die Frage: Benötigt diese Änderung einen Neustart des VDA-Dienstes oder des Servers oder nicht? Daher wurde dieses Tool entwickelt, um es zu testen.

Quellen:

  • CTX676735 liefert etwas mehr Informationen darüber, wie diese Ausnahmebehandlung und ihre Registrierungsschlüssel funktionieren.
  • Blogbeitrag von Rapid 7 informiert uns darüber, dass Prozesse, die mit dieser Schwachstelle zusammenhängen, GfxMgr.exe und CtxGfx.exe sind.
    • HINWEIS! Es scheint, dass die Datei GfxMgr.exe in Umgebungen, die nicht über die Funktion HDX 3D Pro/HDX Graphics verfügen, überhaupt nicht existiert. Daher betrifft diese Schwachstelle diese Umgebungen höchstwahrscheinlich nicht einmal, aber es ist unmöglich, sich dessen sicher zu sein, es sei denn, Citrix liefert uns weitere Informationen zu diesem Problem.

Forschung

Wie wird der Ausnahmebehandler geladen?

Bei einer Standardinstallation befindet sich der Ausnahmebehandler im Ordner C:\Program Files\Citrix\ExceptionHandler, und mit Process Explorer können wir sehen, dass CtxGfx.exe-Prozesse, die auf VDA-Servern laufen, keine Ausnahmebehandler-DLLs geladen haben.

Das bedeutet, dass diese DLLs nur bei Bedarf dynamisch geladen werden und dass Änderungen an den Registrierungseinstellungen daher sofort wirksam werden sollten, selbst für bereits laufende VDA-Prozesse.

Testen mit TestCitrixException.exe

Eine Binärversion von TestCitrixException.exe finden Sie in den Releases.

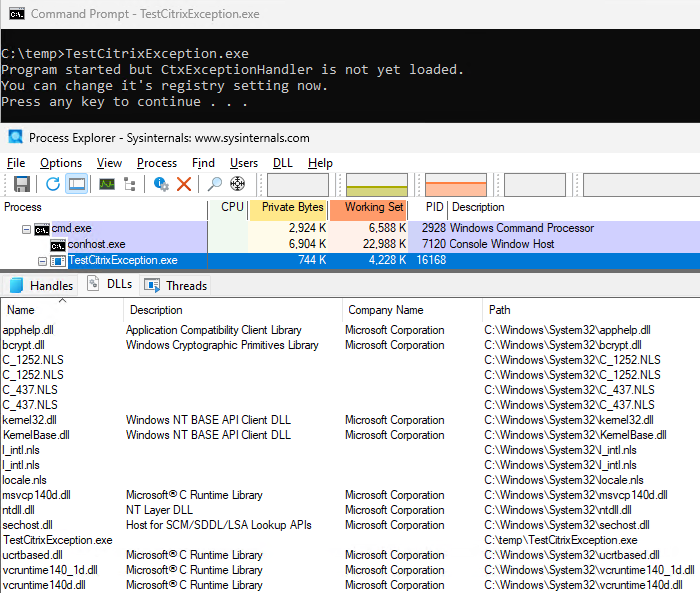
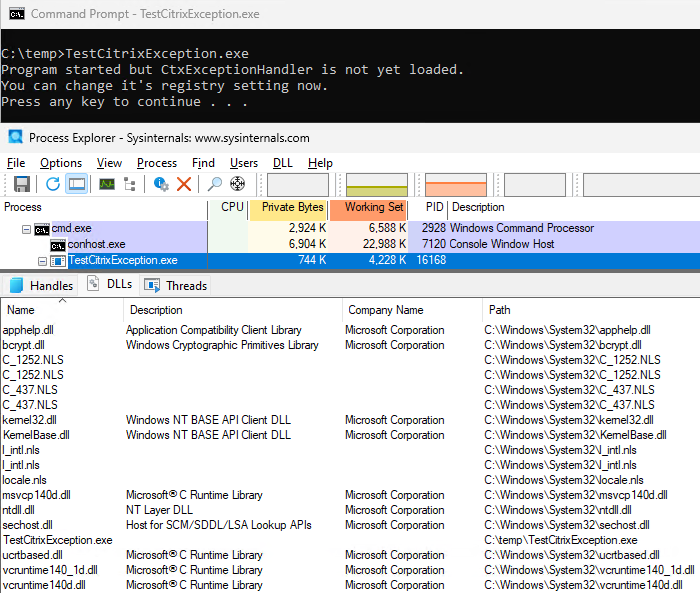
Wenn es ausgeführt wird, stoppt es und wartet auf "Press any key to continue...", und Sie können mit Process Explorer sehen, dass die Ausnahmebehandler-DLLs zu diesem Zeitpunkt noch nicht geladen sind: TestCitrixException.exe geladene DLLs
Wenn Sie diesen Prozess fortsetzen, erstellt der Ausnahmebehandler den Ordner C:\ProgramData\Citrix\CDF\Reports\TestCitrixException.exe und legt dort ein Speicherabbild ab.

Wenn Sie dasselbe erneut tun, aber dieses Mal den Registrierungsschlüssel ändern, wird kein Speicherabbild erstellt 🎉


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    370
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




