
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
enumhandles_BOF — Cobalt Strike BOF zur Live-Enumeration offener Datei-Handles unter Windows, mit dem sich aufdecken lässt, welcher Prozess eine Zieldatei auf der Festplatte während der Post-Exploitation gesperrt hat. | Kitploit
Tools/GitHubGitHub/octoberfest7/enumhandles_bof
AufklärungInformationsbeschaffungPost-ExploitationPenetrationstestsRed Teaming
GitHuboctoberfest7/enumhandles_bof

enumhandles_BOF

Cobalt Strike BOF zur Live-Enumeration offener Datei-Handles unter Windows, mit dem sich aufdecken lässt, welcher Prozess eine Zieldatei auf der Festplatte während der Post-Exploitation gesperrt hat.

Teilen
Repository anzeigen
1271732vor 2 JahrenVon Kitploit geprüft

enumhandles_BOF

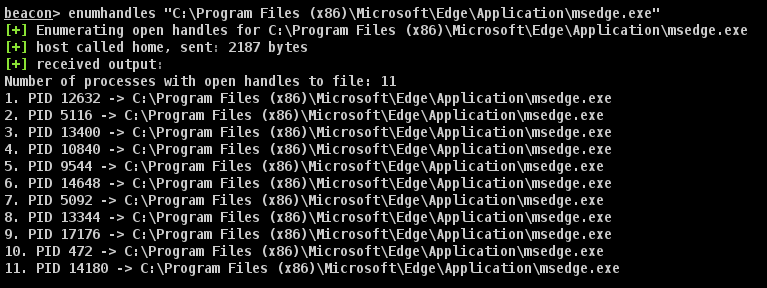
Dieser BOF kann verwendet werden, um Prozesse zu identifizieren, die Handles auf eine bestimmte Datei halten. Dies kann nützlich sein, um herauszufinden, welcher Prozess eine Datei auf der Festplatte sperrt.

Verwendung

alt text

Einschränkungen

Ich habe festgestellt, dass x86-Beacons manchmal abstürzen, wenn versucht wird, Handles zu enumerieren, die mit einem x64-Image verknüpft sind. Beispielsweise kann das Ausführen von enumhandles c:\windows\sysnative\svchost.exe einen Absturz verursachen.

Danksagungen

Die gesamte Anerkennung für diese Technik gebührt Grzegorz Tworek:

image

Der spezifische Tweet zu dieser Technik kann hier gefunden werden.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    381
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    316
  • 6

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    305

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





