
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-11749 — AI Engine <= 3.1.3 - Unauthentifizierte Offenlegung sensibler Informationen führt zu Privilegienerweiterung | Kitploit
Tools/GitHubGitHub/nxploited/cve-2025-11749
Privilege EscalationSchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungWebsicherheitPenetrationstests
GitHubnxploited/cve-2025-11749

CVE-2025-11749

AI Engine <= 3.1.3 - Unauthentifizierte Offenlegung sensibler Informationen führt zu Privilegienerweiterung

Repository anzeigen
8419vor 11 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2025-11749

AI Engine <= 3.1.3 - Nicht authentifizierte Preisgabe sensibler Informationen zu Rechteausweitung

⚠️ AI Engine <= 3.1.3 — Nicht authentifizierte Preisgabe sensibler Informationen → Rechteausweitung

GitHub: Nxploited
Telegram: @KNxploited


WICHTIGER HINWEIS:
Viele unethische Personen versuchen, mit dem von mir erstellten Code Profit zu machen, indem sie ihn weiterverkaufen oder Skripte umbenennen und die Autorschaft für sich beanspruchen. Dieses Projekt ist kostenlos, exklusiv und offiziell von Khaled Alenazi (Nxploited) veröffentlicht.


🔎 Zusammenfassung

Das AI Engine Plugin für WordPress (Versionen bis einschließlich 3.1.3) leidet unter einer Schwachstelle zur Offenlegung von Informationen, die es nicht authentifizierten Benutzern ermöglicht, interne Bearer-/Session-Tokens über exponierte REST-API-Endpunkte abzurufen, sofern bestimmte Plugin-Konfigurationen aktiviert sind. Ein Angreifer mit einem solchen Token kann Rechte ausweiten, einschließlich der Erstellung von Administrator-Konten, was zu einer vollständigen Kompromittierung der Website führt.
  • Betroffenes Produkt: AI Engine (WordPress-Plugin)
  • Betroffene Versionen: ≤ 3.1.3
  • Schwachstelle: Preisgabe sensibler Informationen → Rechteausweitung
  • CVE: CVE-2025-11749
  • CVSS v3: 9.8 (Kritisch)

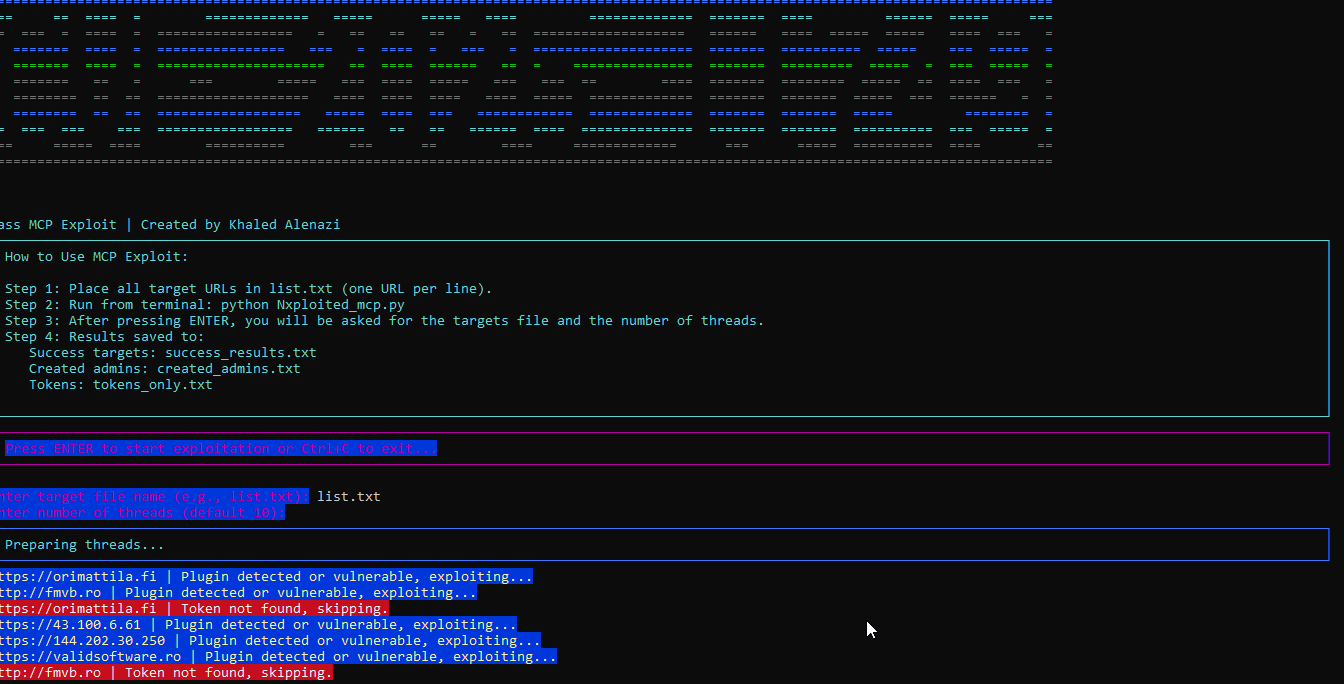
Skript-Demonstration

100


📋 Kurzreferenz

FeldWert
SchwachstelleNicht authentifizierte Preisgabe sensibler Informationen
ProduktAI Engine (WordPress-Plugin)
Betroffene Version≤ 3.1.3
CVECVE-2025-11749
CVSS (v3)9.8 (Kritisch)
AuswirkungRechteausweitung, Erstellung von Administrator-Konten

✨ Funktionen

  • Schnelles Multithread-Scannen großer Ziellisten
  • Automatische Extraktion und Protokollierung gültiger Tokens pro Website
  • Klare und organisierte Ausgabedateien zur Analyse
  • Automatische Erstellung von Admin-Konten und Login-Überprüfung
  • Professionelle CLI-Eingabeaufforderungen und stilvolle Konsolenausgabe

🚀 Verwendung

Skriptdateiname: CVE-2025-11749.py
Erfordert: Python 3.8+ (empfohlen 3.10+), requests, rich

1. Bereiten Sie Ihre Umgebung vor

Linux/macOS:

python3 -m venv .venv
source .venv/bin/activate
python -m pip install --upgrade pip
pip install requests rich

Windows (PowerShell):

python -m venv .venv
.\.venv\Scripts\Activate.ps1
python -m pip install --upgrade pip
pip install requests rich

2. Erstellen Sie Ihre Zielliste

Erstellen Sie eine Datei namens list.txt

  • Fügen Sie eine Website-URL pro Zeile hinzu (mit http:// oder https://)

Beispiel:

https://example1.com
http://example2.com

3. Führen Sie das Skript aus

Interaktiv (empfohlen):

python CVE-2025-11749.py
  • Das Skript fragt nach dem Namen der Zielliste und der Anzahl der Threads.

Nicht interaktiv (falls Ihre Version CLI-Flags unterstützt):

python CVE-2025-11749.py --targets list.txt --threads 10

4. Überprüfen Sie die Ausgabedateien

  • tokens_only.txt — Ziele mit erkanntem Token
  • success_results.txt — Ziele, bei denen die Rechteausweitung funktioniert hat
  • created_admins.txt — Details zu erfolgreich erstellten Admin-Konten

Die Ausgabe wird automatisch im Arbeitsverzeichnis gespeichert. Jede Ausgabe ist für Klarheit und Nachanalyse formatiert.


💡 Hinweise

  • Nur für LEGALE Ziele verwenden.
  • Bei großen Listen die Thread-Anzahl nach Bedarf erhöhen.
  • Für automatisierte Mehrfachläufe list.txt in handhabbare Teile aufteilen.

🛡️ Minderung und Patch-Anleitung

  1. Aktualisieren: Aktualisieren Sie AI Engine auf die neueste Version.
  2. Deaktivieren: Entfernen Sie Einstellungen, die Tokens für nicht authentifizierte Anfragen freigeben (z.B. 'No-Auth URL').
  3. Rotieren: Ändern Sie alle Session-Tokens, Nonces und Anmeldedaten nach dem Patchen.
  4. Einschränken: Verwenden Sie WAF/IP-Whitelist zur Steuerung des REST-API-Zugriffs.
  5. Überwachen: Protokolle überwachen und Benutzer auf Rechteausweitung überprüfen.

🧾 Rechtlicher Hinweis

Dieses Projekt wird ausschließlich zu Bildungs- und autorisierten Bewertungszwecken bereitgestellt.
Jegliche Nutzung gegen nicht autorisierte Systeme ist strengstens untersagt.
Durch die Nutzung dieses Skripts stimmen Sie zu, alle geltenden Gesetze und Vorschriften einzuhalten.


By: Khaled Alenazi (Nxploited)
GitHub: Nxploited
Telegram: @KNxploited

Tool herunterladen