

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-15474 — Eine Denial-of-Service-Schwachstelle im AuntyFey BLE Smart Padlock ermöglicht es unauthentifizierten Verbindungsfluten, legitime Benutzer auszusperren. CVE-2025-15474 | Kitploit
Tools/GitHubGitHub/nsm-barii/cve-2025-15474
Bluetooth-SicherheitIoT-SicherheitSchwachstellenanalyseExploitationDrahtlose SicherheitHardware- & IoT-SicherheitLernen & Bildung
GitHubnsm-barii/cve-2025-15474

CVE-2025-15474

Eine Denial-of-Service-Schwachstelle im AuntyFey BLE Smart Padlock ermöglicht es unauthentifizierten Verbindungsfluten, legitime Benutzer auszusperren. CVE-2025-15474

Repository anzeigen
450vor 10 MonatenNoch nicht geprüft
Teilen

BLE Smart Lock Denial-of-Service (DoS)-Schwachstelle

Eine unauthentifizierte Bluetooth-Low-Energy-(BLE)-Verbindungsflut kann legitime Nutzer zuverlässig daran hindern, das Gerät zu entsperren, indem sie die Tastatureingabe unterbricht und wiederholte Sperrzustände erzwingt.


📌 Zusammenfassung

Dieses Repository dokumentiert eine Denial-of-Service-Schwachstelle (DoS), die ein kommerzielles BLE-Smart-Vorhängeschloss betrifft
(Amazon-Produkt).

Das Gerät stellt eine statische BLE-MAC-Adresse (kein RPA) bereit und akzeptiert unauthentifizierte Verbindungsversuche.
Indem ein Angreifer wiederholt BLE-Verbindungen in einer Schleife aufbaut, kann er den Authentifizierungsablauf über die Tastatur des Schlosses stören und Nutzer daran hindern, die PIN-Eingabe abzuschließen.

Dieses Verhalten wird nicht durch falsche Passwortversuche verursacht – dem Nutzer wird nicht genügend Zeit für die PIN-Eingabe eingeräumt, bevor das Gerät zwangsweise in einen Sperrzustand übergeht.


🔥 Auswirkungen

  • ❌ Verhindert, dass legitime Nutzer das Gerät entsperren können
  • ⛔ Tastatur wird während der Eingabe unansprechbar
  • 🔁 Erzwungener Sperrzustand tritt alle 10–15 Sekunden auf
  • 🧠 Sperrzustand wird durch BLE-Interferenz ausgelöst, nicht durch ungültige PIN-Versuche
  • 🔓 Funktioniert sowohl mit Standard- als auch mit benutzerdefinierten Konfigurationen
  • 📡 Ziel verwendet eine statische MAC-Adresse, was eine dauerhafte Verfolgung ermöglicht
  • 🚫 Keine Kopplung oder Authentifizierung erforderlich

Solange der Angriff aufrechterhalten wird, bleibt das Gerät praktisch unbenutzbar.


🧪 Angriffsvoraussetzungen

  • Linux mit BLE-Unterstützung
  • Python 3.x
  • bleak-Python-Bibliothek
  • Ziel-MAC-Adresse (das Gerät muss diese nach Betätigung des physischen Knopfs ausstrahlen)

🚀 Proof of Concept (PoC)

Schritt 1: Abhängigkeiten installieren

python3 -m venv venv
source venv/bin/activate
pip install bleak

Schritt 2: Angriff ausführen

python3 poc.py -m <target_mac>

Dies initiiert unauthentifizierte BLE-Verbindungsversuche in einer Schleife.
Das Schloss wird unbenutzbar, unterbricht konsequent die Benutzereingabe und erzwingt Sperrverhalten.


📷 Demo

Nachfolgend ein Standbild aus einer Live-Angriffssitzung, bei der das Tastenfeld des Geräts funktionsunfähig gemacht wurde:
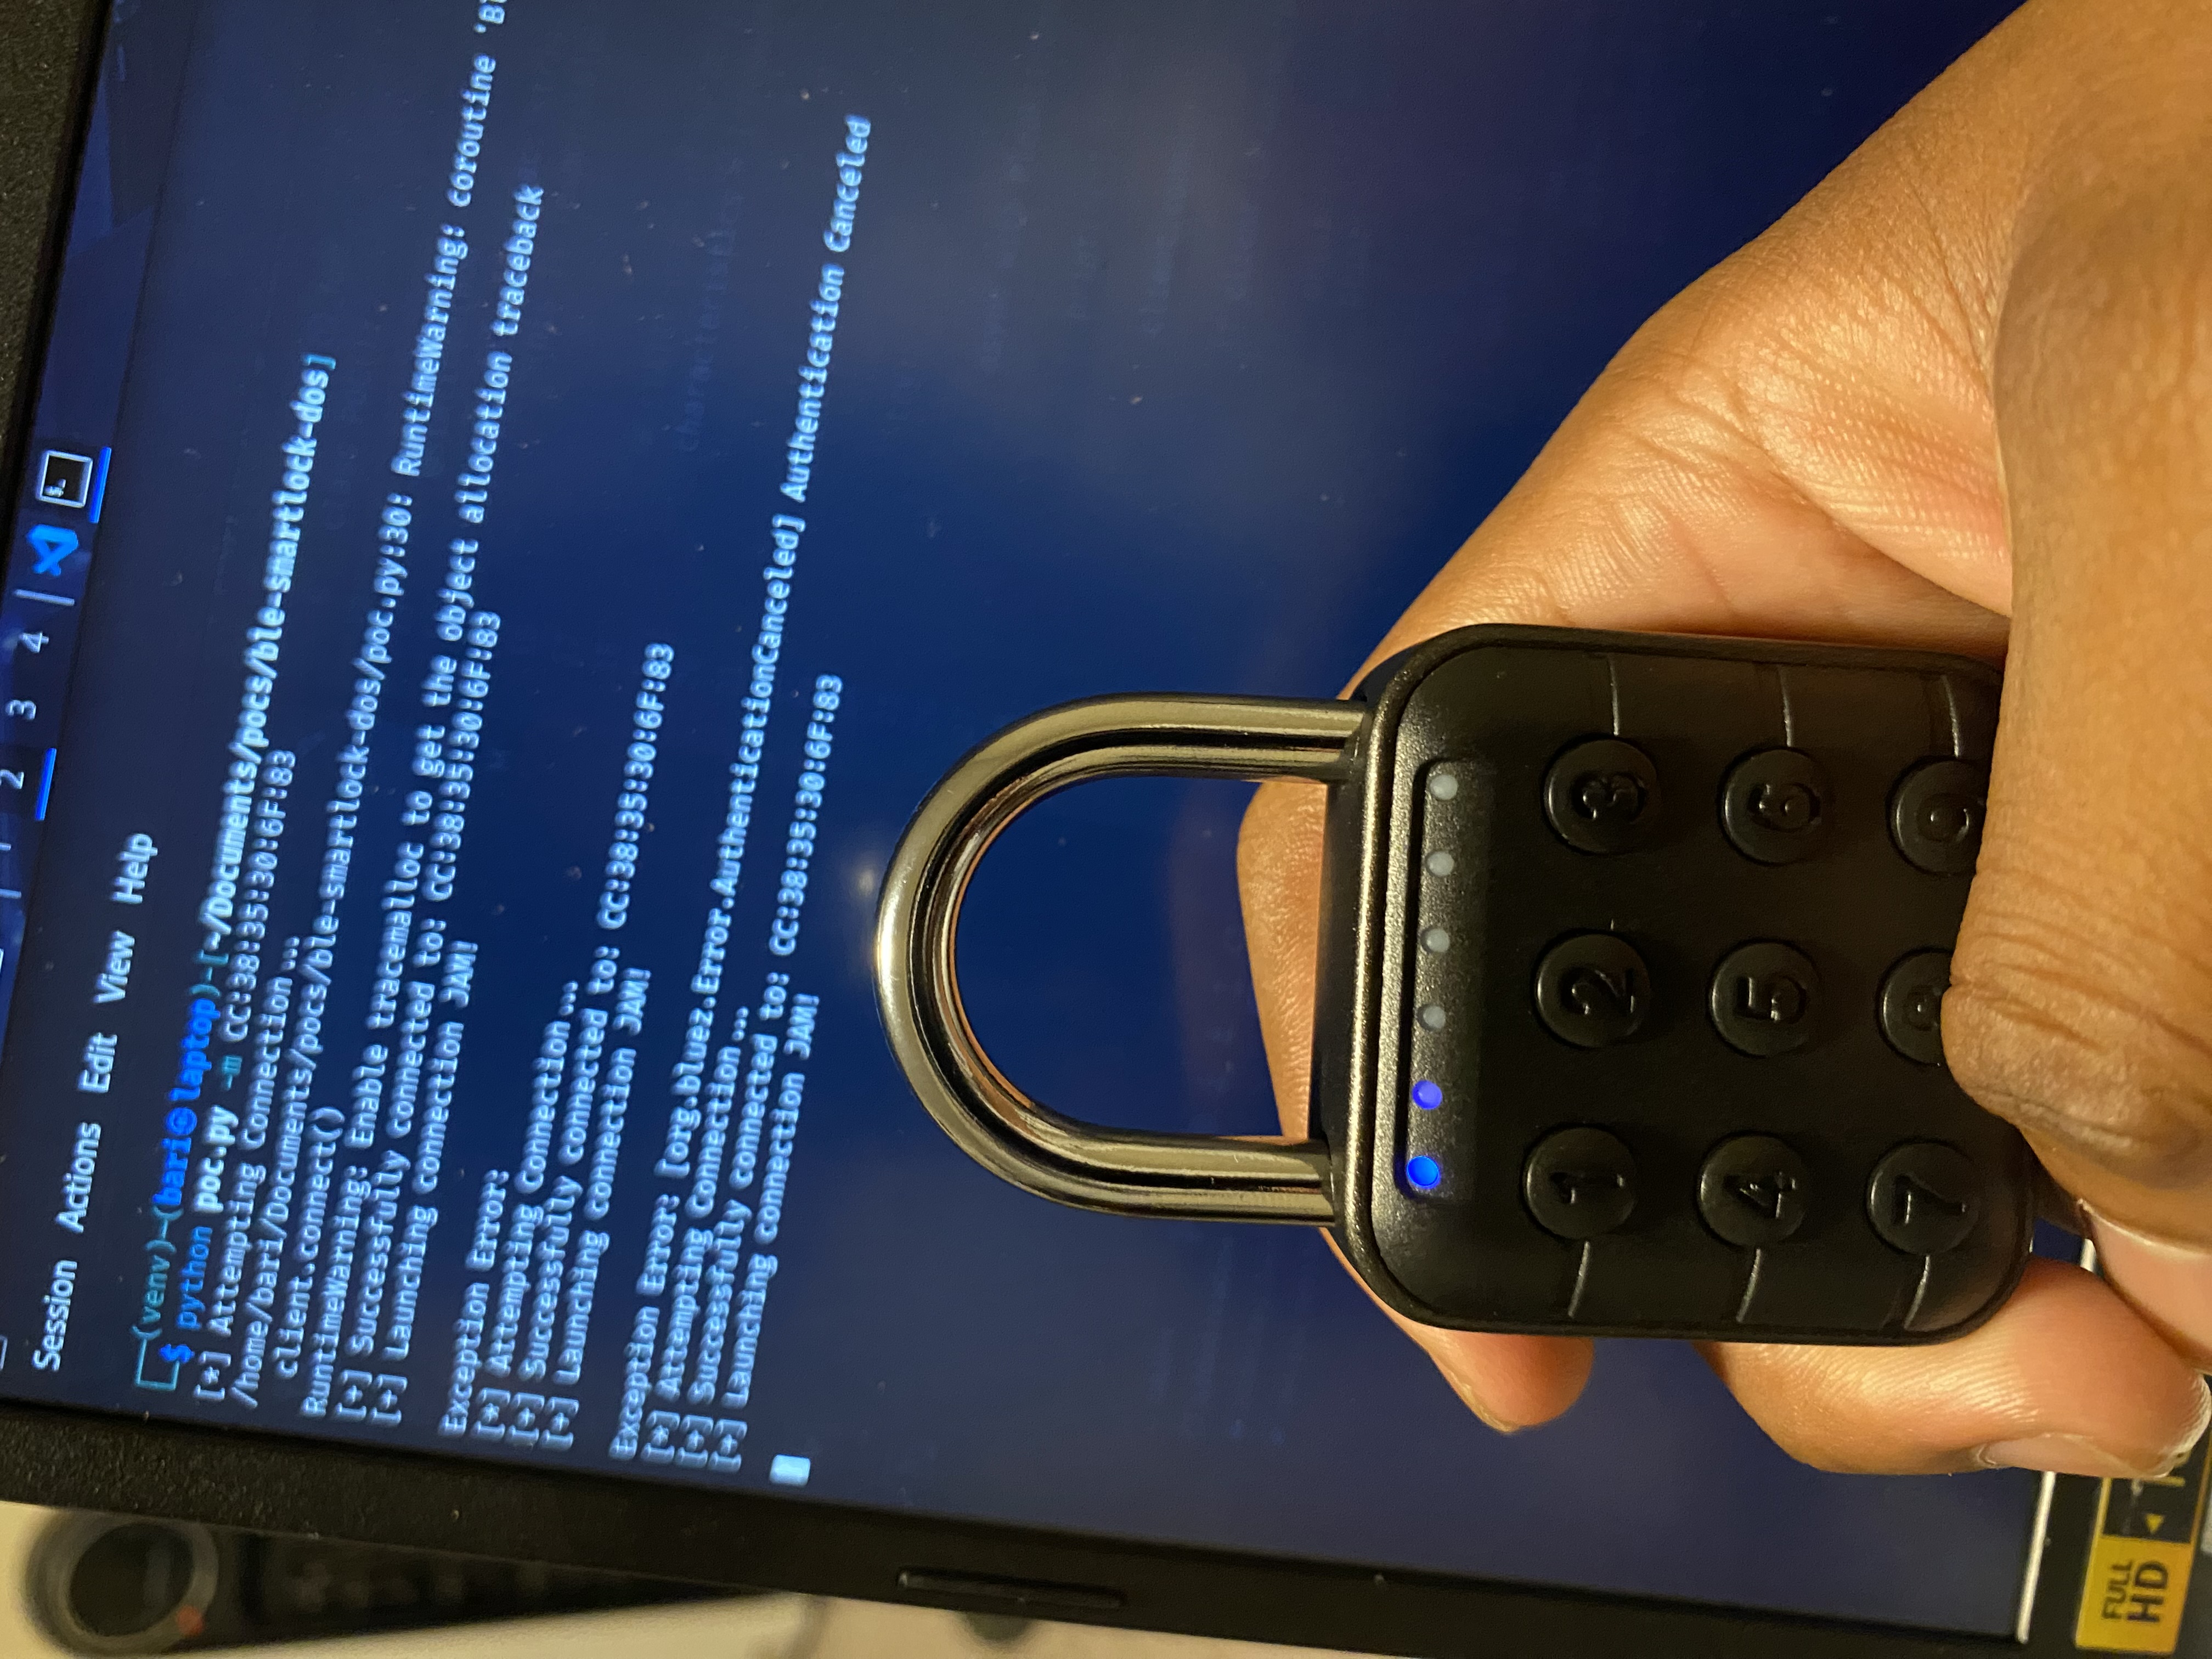
Angriff in Aktion


🛑 Rechtlicher Haftungsausschluss

Dieses Proof-of-Concept wird ausschließlich für Bildungs- und verantwortungsvolle Offenlegungszwecke bereitgestellt.

  • Testen Sie dies nicht an Geräten, die Ihnen nicht gehören oder für die Sie keine Bewertungserlaubnis haben
  • Dieses Tool darf nicht für böswillige Aktivitäten verwendet werden
  • Der Autor übernimmt keine Verantwortung für Missbrauch

Diese Schwachstelle wird verantwortungsvoll an den Hersteller und die zuständigen CVE-Behörden gemeldet.



🕒 Zeitplan der Offenlegung

  • Schwachstelle entdeckt: 2025
  • Gemeldet an: MITRE + VulnCheck
  • CVE-Status: Zugewiesen
  • Forscher: nsm_barii
    GitHub: https://github.com/nsm-barii

🔗 Referenzen

  • Amazon-Produkt: https://www.amazon.com/dp/B0F9L1M4XG
  • GitHub-Repository: https://github.com/nsm-barii/CVE-2025-34462
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →



