
 nccgroup/windowsfirewallhookdriverenumeration
Werkzeuge zum Auflisten von Windows-Firewall-Hook-Treibern unter Windows 2000, XP und 2003

Tools zur Aufzählung von Windows-Firewall-Hook-Treibern auf Windows 2000, XP und 2003.
Wir haben eine Beispiel-Schadcode-Probe gesehen, die diese Technik verwendet.
Die Windows-Firewall-Hook-Funktionalität in XP/2003-Technik [1][2][3][4][5] verwendet ein IOCTL von IOCTL_IP_SET_FIREWALL_HOOK, das an \Device\Ip gesendet wird
#define FSCTL_IP_BASE     FILE_DEVICE_NETWORK

#define _IP_CTL_CODE(function, method, access)
            CTL_CODE(FSCTL_IP_BASE, function, method, access)

#define IOCTL_IP_SET_FIREWALL_HOOK
            _IP_CTL_CODE(12, METHOD_BUFFERED, FILE_WRITE_ACCESS)
[1] https://briolidz.wordpress.com/2011/12/20/network-traffic-filtering-technologies-for-windows/
[2] http://kosh.la/?p=28
[3] http://www.codeproject.com/Articles/8675/An-Adventure-How-to-implement-a-Firewall-Hook-Driv
[4] http://www.openrce.org/blog/view/453/function.session-start
[5] http://msdn.microsoft.com/en-us/library/windows/hardware/ff546499%28v=vs.85%29.aspx
Wir haben ein Volatility-Plug-in erstellt, um diese Hooks aufzuzählen. Beispiel unten:
[FWHook] Found tcpip.sys at offset 0x17b7098 with DllBase 0xf117d000
[FWHook] PE Header Offset: 0x0000d8
[FWHook] Image Base Address: 0x010000
[FWHook] FQ Block Address: 0xf11be860
[FWHook] FQ Counter Address: 0xf11be880
[FWHook] FQ Counter Value: 16 0x000010
[FWHook] Final FQ Block Address: 0xf11be870
[FWHook] Total hooks registered 3
[FWHook] -----------------------------------------------------------------------------------
[FWHook] Call Out Address: 0xf0582246
[FWHook] Module Base Address: 0xf0580000
[FWHook] Module DLL Name dump_dumpfve.sys
[FWHook] Module Binary Path \??\C:\WINDOWS\system32\drivers\dump_dumpfve.sys
[FWHook] -----------------------------------------------------------------------------------
[FWHook] Call Out Address: 0xf103c6dc
[FWHook] Module Base Address: 0xf1027000
[FWHook] Module DLL Name ipnat.sys
[FWHook] Module Binary Path \SystemRoot\system32\DRIVERS\ipnat.sys
[FWHook] -----------------------------------------------------------------------------------
[FWHook] Call Out Address: 0xf0582270
[FWHook] Module Base Address: 0xf0580000
[FWHook] Module DLL Name dump_dumpfve.sys
[FWHook] Module Binary Path \??\C:\WINDOWS\system32\drivers\dump_dumpfve.sys
Wir haben einen Windows-nativen Treiber und ein Befehlszeilentool erstellt.
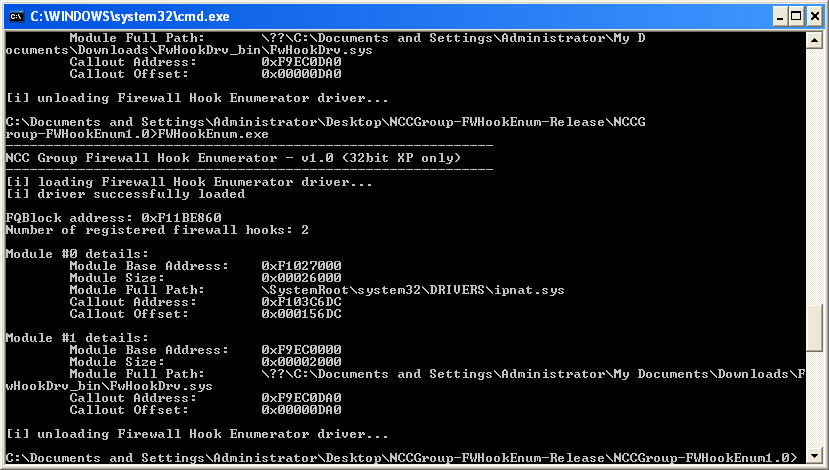
Dies kann über den Reiter Releases heruntergeladen werden - https://github.com/nccgroup/WindowsFirewallHookDriverEnumeration/releases






