
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/n3gox/cve-2023-33829
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubn3gox/cve-2023-33829

CVE-2023-33829

Konzeptnachweis für ein gespeichertes XSS in SCM Manager 1.2 <= 1.60

Repository anzeigen
8vor 3 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    381
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    316
  • 6

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    305

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2023-33829: Gespeichertes-XSS-in-SCM-Manager-1.60

Zusammenfassung

Eine Sicherheitslücke wurde in der SCM Manager Version 1.2 <= 1.60 entdeckt, die es einem zuvor authentifizierten Angreifer mit Schreibberechtigungen ermöglicht, JavaScript-Code in bestimmten Feldern auszuführen.

Dieser Proof of Concept wurde in einer lokalen Umgebung erstellt, in der SCM Manager 1.60 mit Docker bereitgestellt wird.

CVE veröffentlicht:

  • https://www.incibe.es/incibe-cert/alerta-temprana/vulnerabilidades/cve-2023-33829
  • https://nvd.nist.gov/vuln/detail/CVE-2023-33829
  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2023-33829
  • https://www.exploit-db.com/exploits/51488

Anforderungen

1 - Git clone the repository
2 - Make sure that you are into the repository
3 - pip3 install -r requirements.txt
4 - python3 CVE-2023-33829.py -h

Installation von SCM Manager 1.60

Kopieren und fügen Sie dieses Bash-Skript in eine script.sh-Datei ein, geben Sie Ausführungsberechtigungen und führen Sie die Datei aus:

#!/bin/bash

mkdir /var/lib/scm
chown 1000:1000 /var/lib/scm
docker run -v /var/lib/scm:/var/lib/scm -p 8080:8080 sdorra/scm-manager

Das Skript wurde von sdorra erstellt, hier ist der offizielle Link: https://bitbucket.org/sdorra/docker-scm-manager/src/master/

HINWEIS: Sie müssen Docker zuvor installiert haben.

Sobald Sie den SCM Manager 1.60 installiert haben, werden Sie nach einem Benutzernamen und einem Passwort gefragt:

Benutzername : scmadmin Passwort: scmadmin

Proof of Concept:
PoC1

2- Erstellen Sie ein neues Repository mit einem beliebigen Typ, aber das Beschreibungs-Feld ist anfällig. Also injizieren wir die Payload, und sie wird ausgelöst:
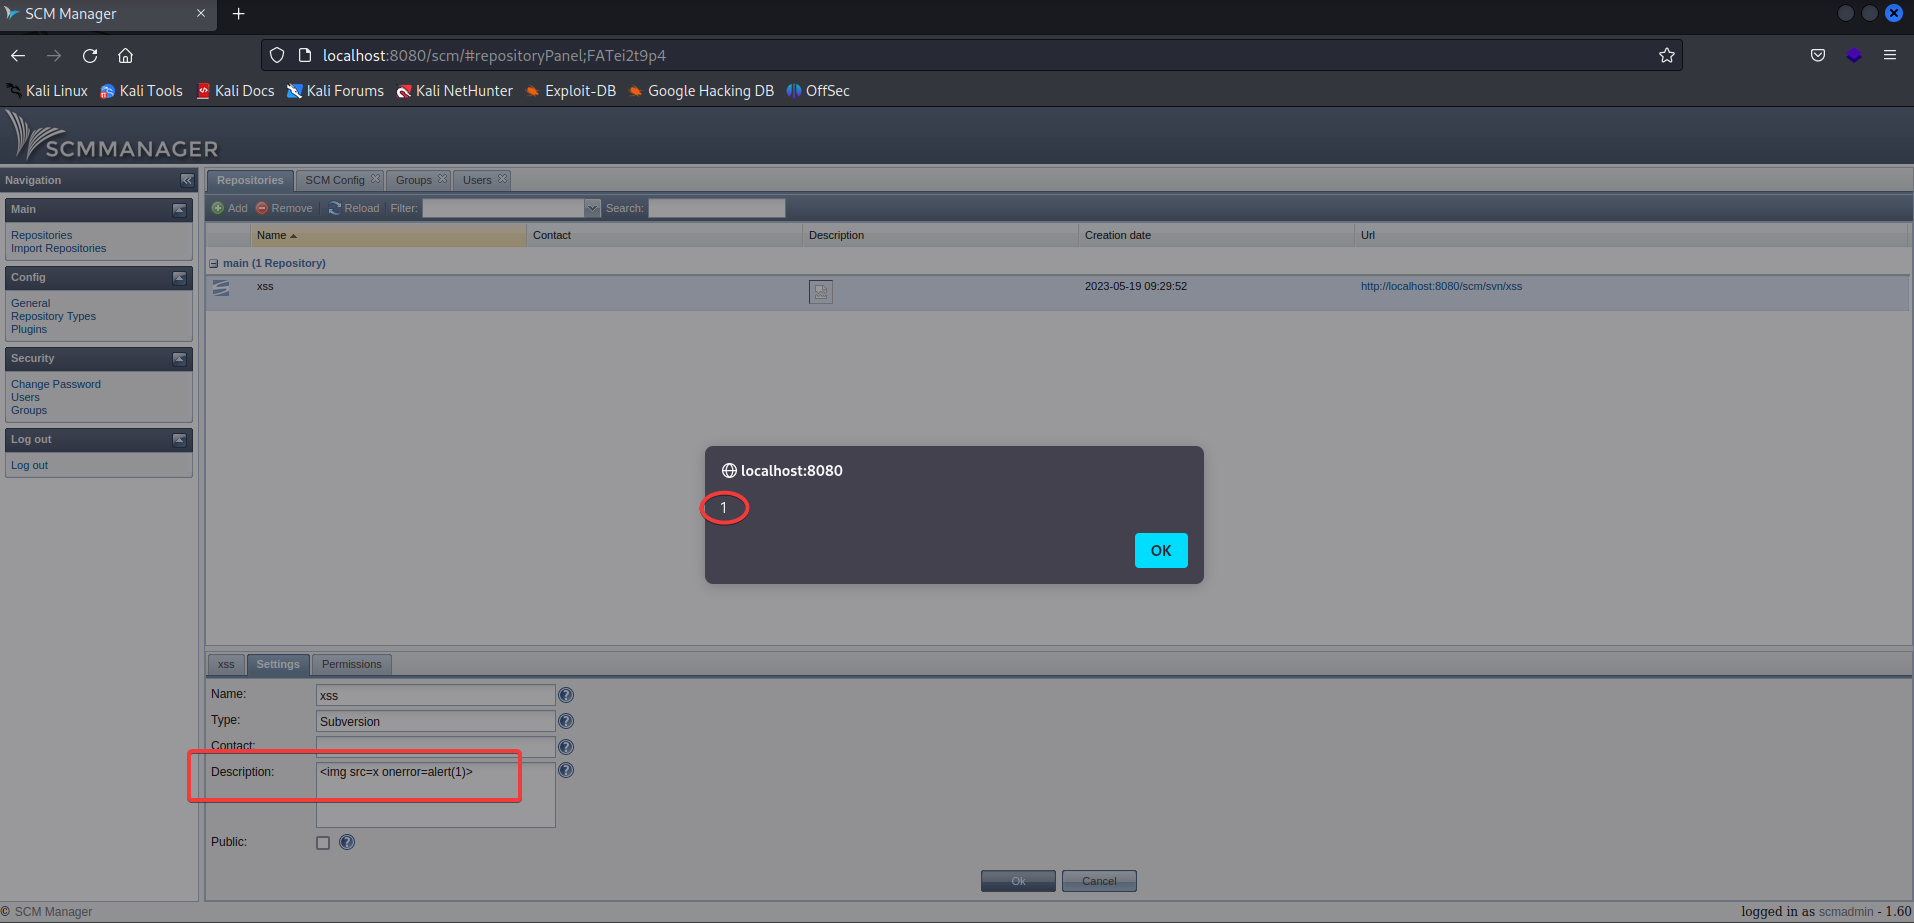
PoC2

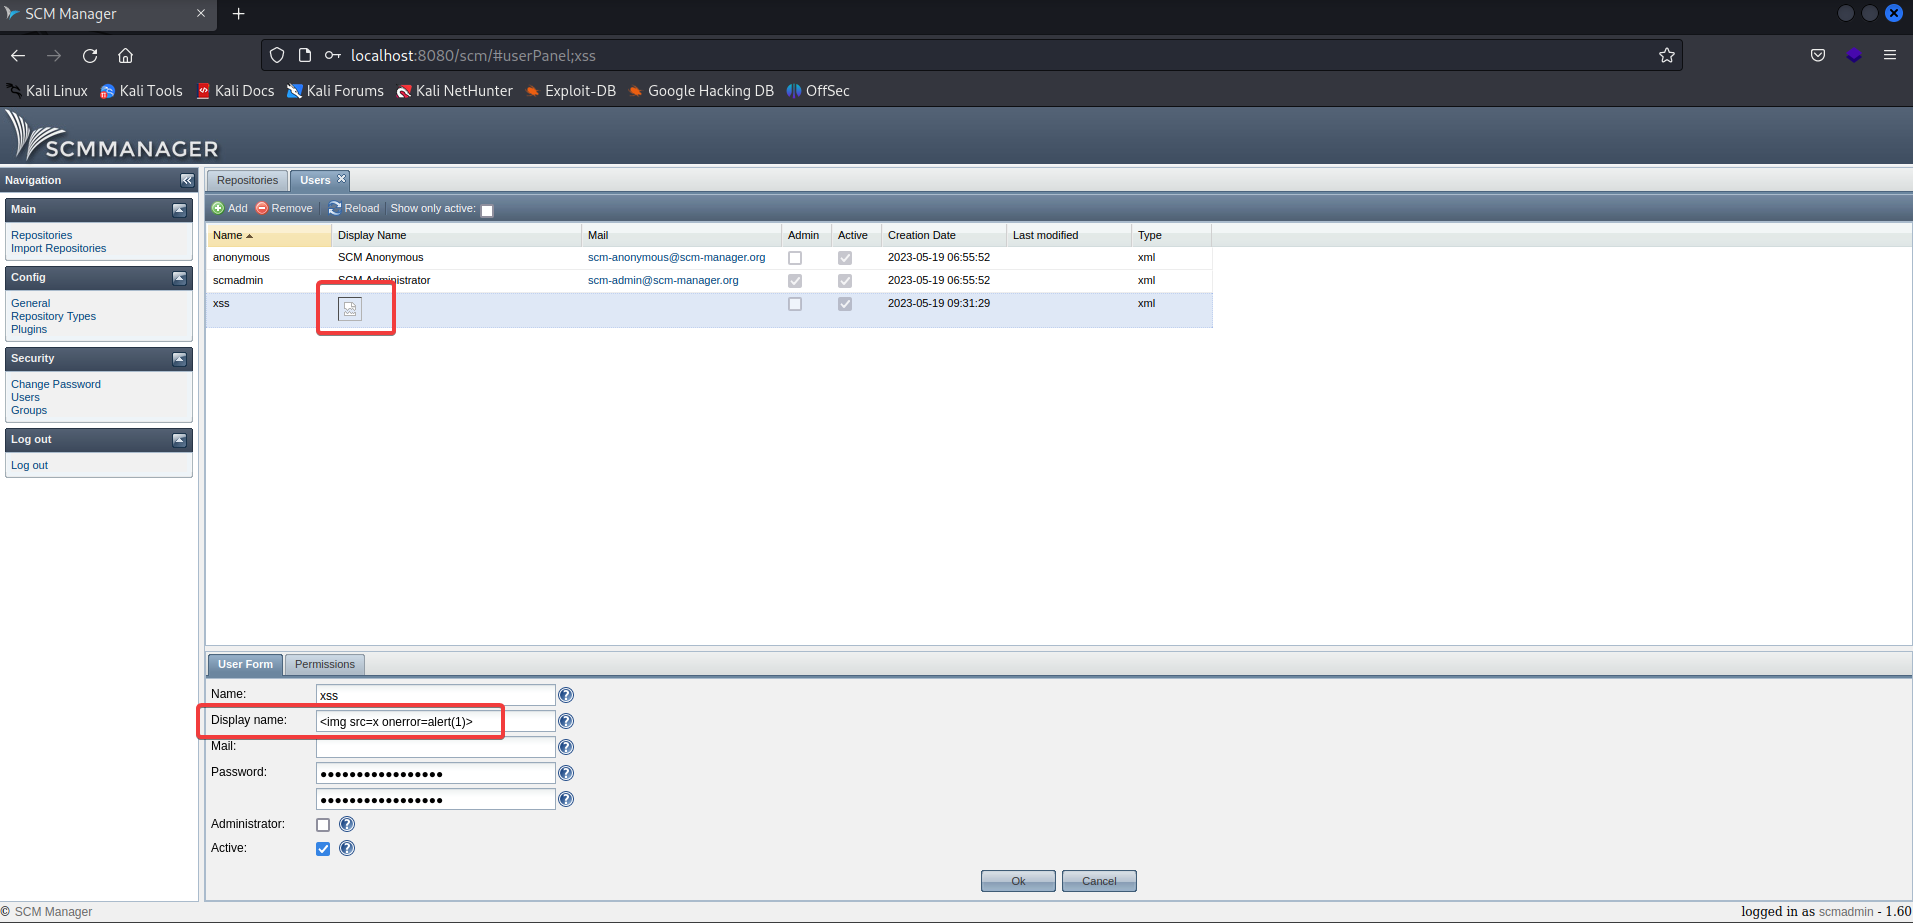
3- Erstellen Sie einen neuen Benutzer. Das spezifisch anfällige Feld ist Anzeigename, injizieren Sie also die zuvor eingeführte Payload:
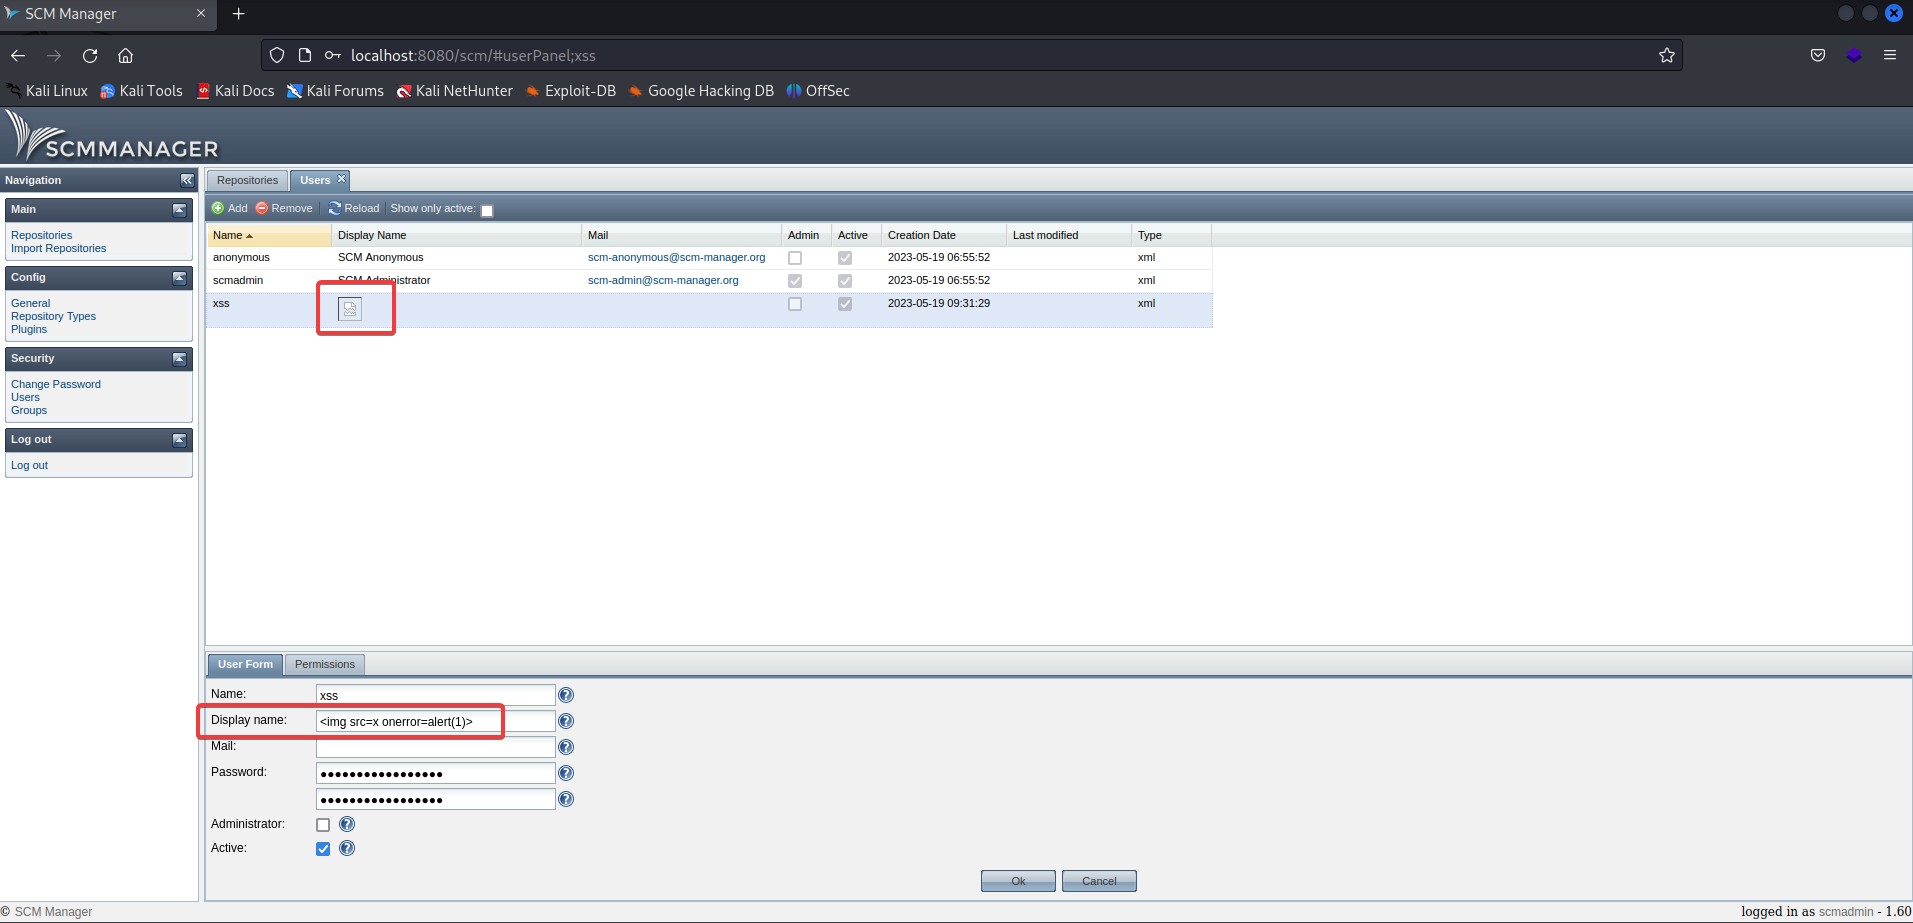
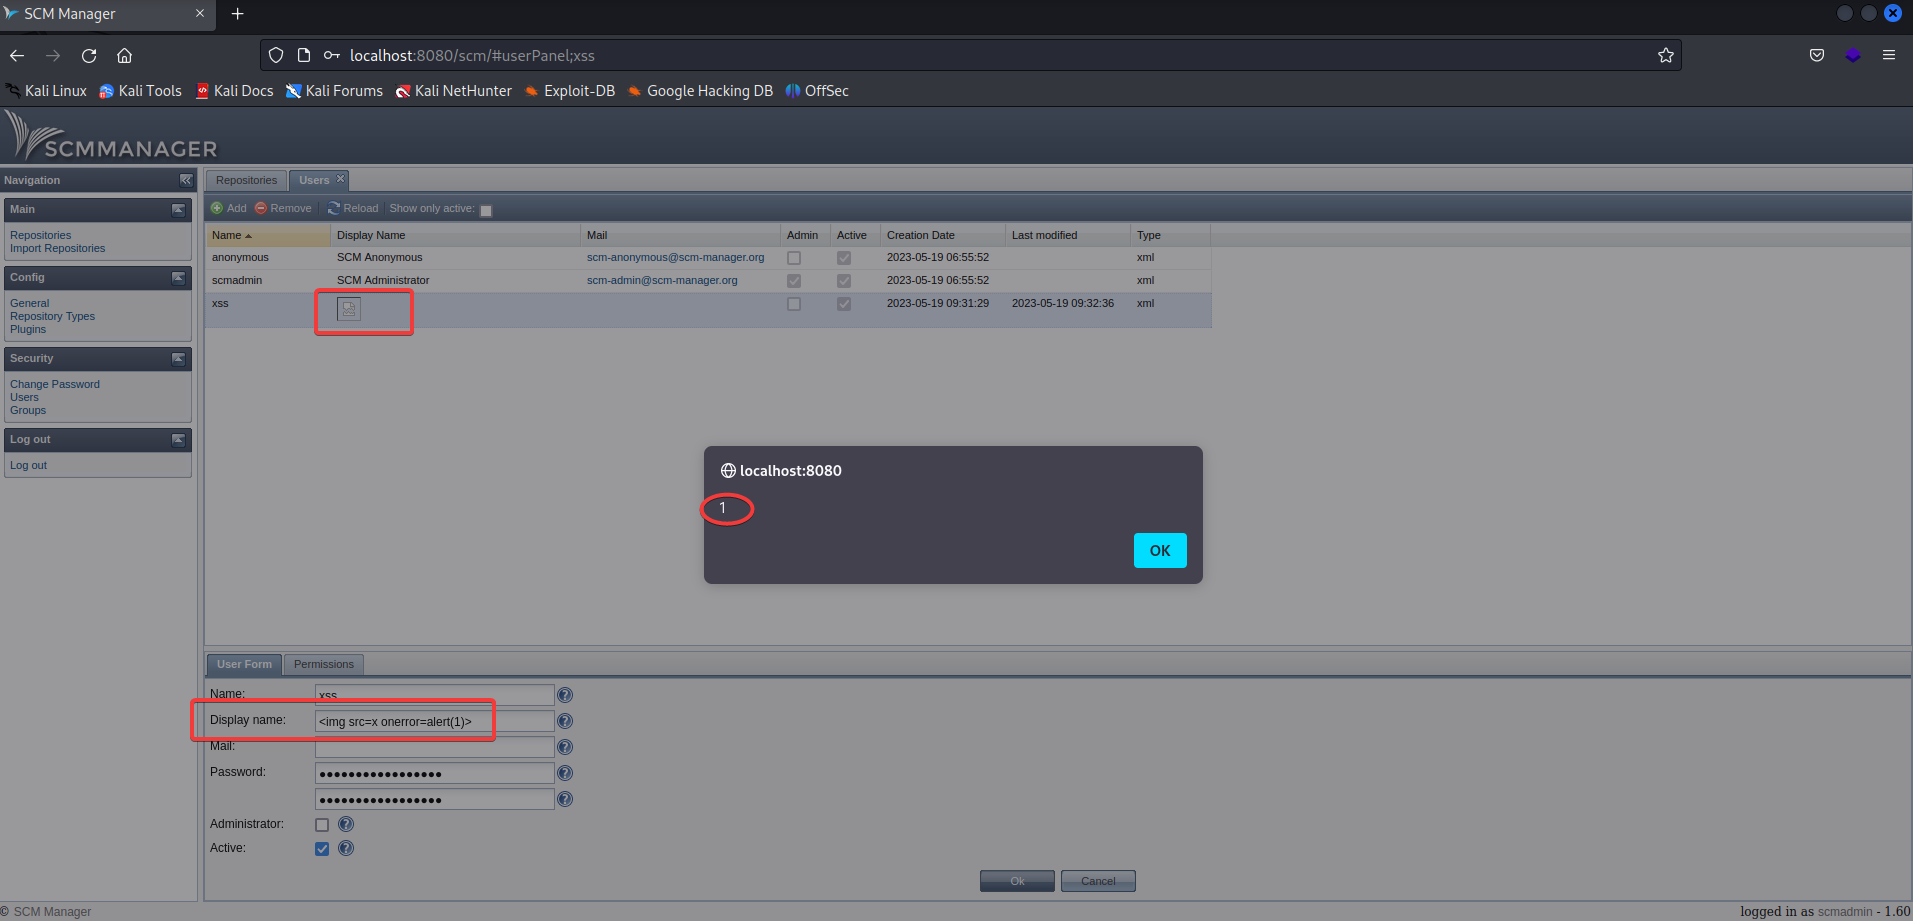
PoC3 PoC4

4- Erstellen Sie eine neue Gruppe. Das spezifisch anfällige Feld ist Beschreibung, injizieren Sie also unsere Payload:
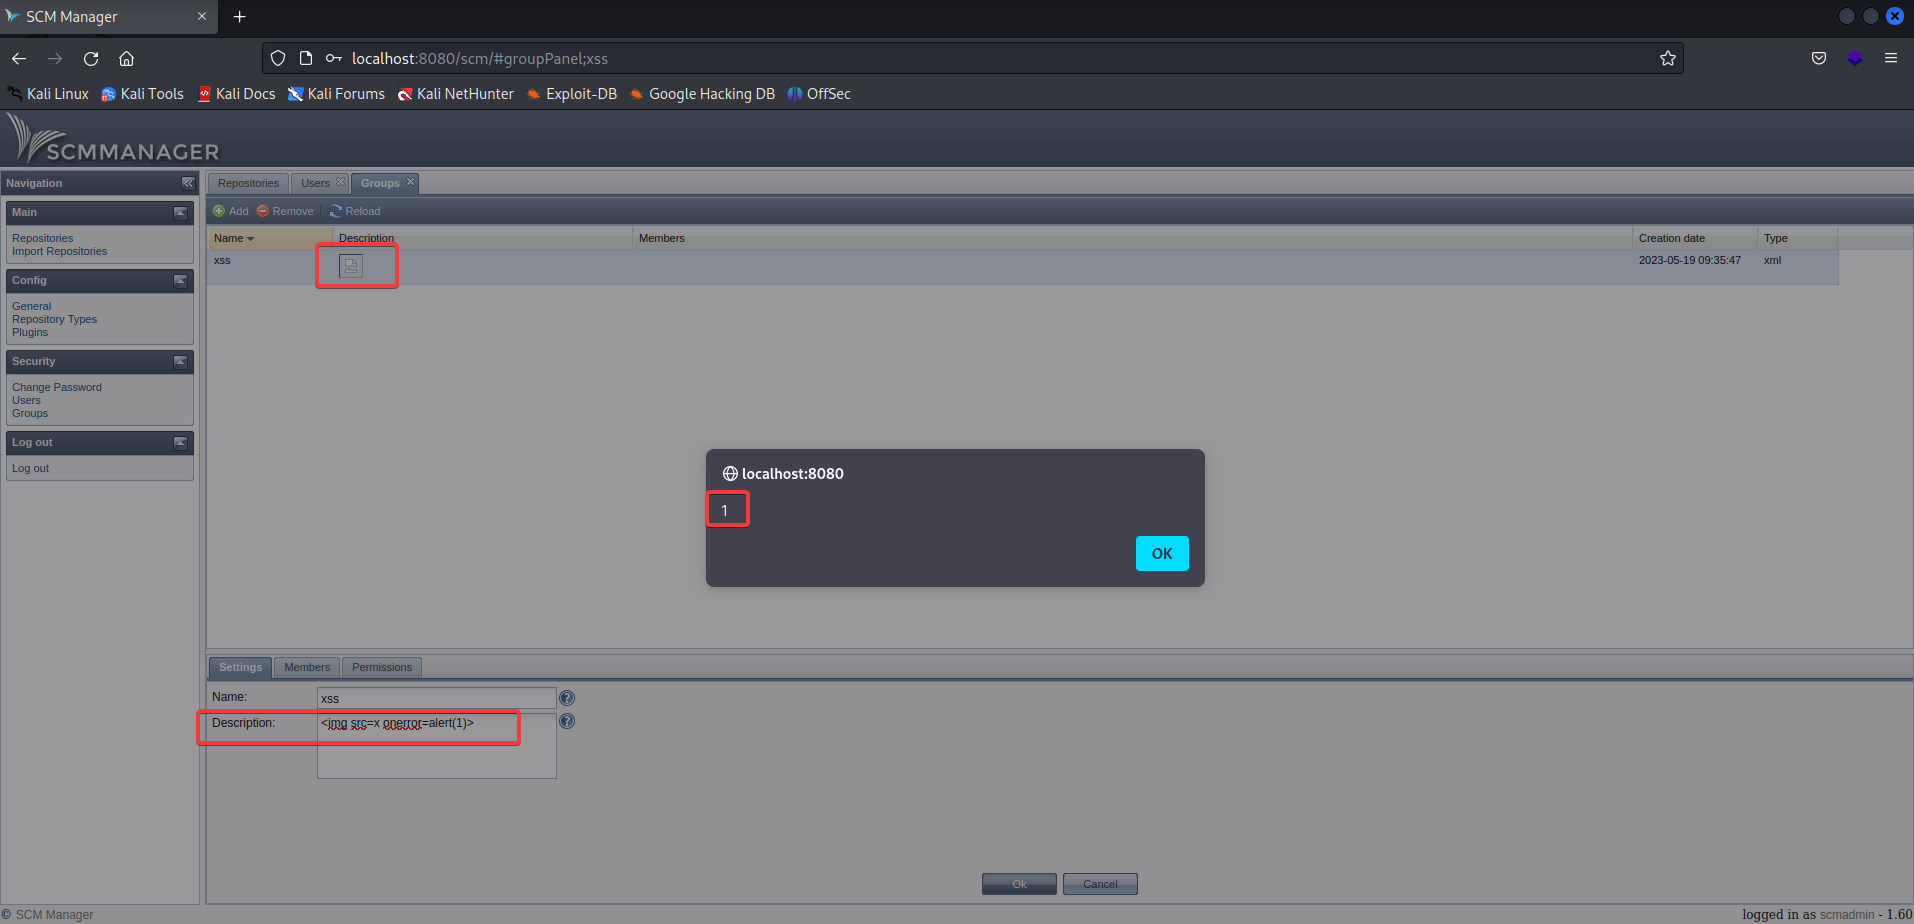
PoC5

VERWENDETE PAYLOAD:

FIX

Neuere Versionen des SCM Managers sind behoben.

Tool herunterladen





