mukendi/kratosminifilter
Kratos Minifilter ist ein Windows-Kernel-Treiber (FLTMGR.SYS), der für die Echtzeit-Erkennung von Ransomware und die Abschwächung von Datei-I/O entwickelt wurde. Er fängt Low-Level-IRPs ab, um unbefugte Massenverschlüsselung und Canary-Trigger sofort zu blockieren.

Kratos Minifilter ist ein Windows-Kernel-Treiber (FLTMGR.SYS), der für die Echtzeit-Erkennung von Ransomware und die Abschwächung von Datei-I/O entwickelt wurde. Er fängt Low-Level-IRPs ab, um unbefugte Massenverschlüsselung und Canary-Trigger sofort zu blockieren.


Kratos ist ein Forschungs-Windows-Dateisystem-Minifilter, der auf Microsofts Filter Manager (fltmgr.sys) aufbaut.
Anstatt sich auf Malware-Signaturen zu verlassen, untersucht Kratos, wie Ransomware erkannt werden kann, indem das Dateisystemverhalten direkt im Windows-Kernel beobachtet wird.
Das Projekt demonstriert, wie ein Sicherheitstreiber:
Kratos ist nicht als kommerzielles Antivirus-Produkt gedacht.
Sein primäres Ziel ist es zu verstehen, wie moderne Endpoint Detection and Response (EDR)-Produkte verhaltensbasierte Ransomware-Erkennung im Windows-Kernel implementieren.
Kratos kombiniert drei unabhängige Erkennungsschichten.
Jeder Schreibvorgang wird beprobt.
Anstatt Gleitkommafunktionen aufzurufen, die im Kernel nicht verfügbar sind, verwendet Kratos eine vorberechnete Lookup-Tabelle.
Der Detektor identifiziert:
Sobald Ransomware bestätigt ist, berechnet Kratos einen 64-Bit-FNV-1a-Fingerprint aus der ausführbaren Datei.
Der Fingerprint wird gespeichert in:
HKLM\SOFTWARE\Kratos\Blacklist
Zukünftige Ausführungen werden blockiert, bevor die Ransomware mit der Verschlüsselung von Dateien beginnt.
Im Gegensatz zu dateinamenbasierten Blacklists übersteht Fingerprinting:
Hier ist die exakte Chronologie dieser Ring-0-Neutralisierung durch Kratos (der Anti-Ransomware-Minifilter-Treiber, den ich entwickle), rekonstruiert aus Kernel-Logs – mit einer unerwarteten Wendung bei Hypervisor-Shared-Folders:
1. Note Drop (Silent Pass) DarkSide beginnt mit der Generierung seiner .txt-Lösegeldforderung. Da Textdateien eine niedrige Entropie und Standard-I/O-Muster erzeugen, löst Kratos keine Alarme aus. Bewusste architektonische Entscheidung: null Fehlalarme bei legitimen Texteditoren und Office-Software.
2. Behavioral Breach (Guest VM) Die Malware wechselt in ihre destruktive Phase und zielt auf Desktop-Dateien mit der Endung .27efa0d1. Nach 3 verdächtigen Umbenennungen (ein ZIP-Archiv und 2 PNG-Bilder) treibt die Syntaxanalyse in Kombination mit hoher Entropie den Threat Score über die kritische Schwelle (\ge 80). Aktion: Kratos verweigert I/O (STATUS_ACCESS_DENIED), beendet den Prozess (PID 6412), entnimmt die ersten 4096 Bytes des PE-Headers und registriert dessen FNV-1a-Hash (07BACD78B04E01D9) in der Kernel-Blacklist.
3. Cross-Boundary-Angriff: Rettung des HOST-Systems! Ein zweiter Thread (PID 5236) stürmt in das Verzeichnis blog-security-main auf HarddiskVolume5. Die Wendung: Dieses Volume war direkt auf den Shared Folder des Hypervisors gemappt, der mit dem physischen Laufwerk des HOSTS verbunden war. DarkSide versuchte eine Guest-to-Host-Lateralinfektion. Ergebnis: Da Kratos an alle Volumes angehängt ist, fängt er die Umbenennung nach nur 2 Dateien ab (about.html und eine Webseite). Der Prozess wird sofort beendet, wodurch das hostbasierte Projekt vollständig erhalten bleibt.
4. Der finale Schlag: O(1)-Immunisierung Ein dritter Startversuch der Binärdatei wird initiiert (PID 704). Direkt beim PreCreate-Callback hasht Kratos den PE-Header, findet den Fingerprint in der Blacklist und erstickt die Ausführung an der Quelle: 0 Dateien berührt.
Betroffene Benutzerdateien: insgesamt 5 (3 auf Guest, 2 auf Host über Shared Folder).
Guest-to-Host Guest-to-Host-Lateralinfektion: Vollständig blockiert aus Ring 0 innerhalb der VM.
Reaktionszeit: Mikrosekunden (Fixed-Point-LUT-Entropieberechnung, null Fließkommaoperationen)
Proaktive Verteidigung: 100 % FNV-1a-Fingerprinting-Effektivität bei erneuter Ausführung.
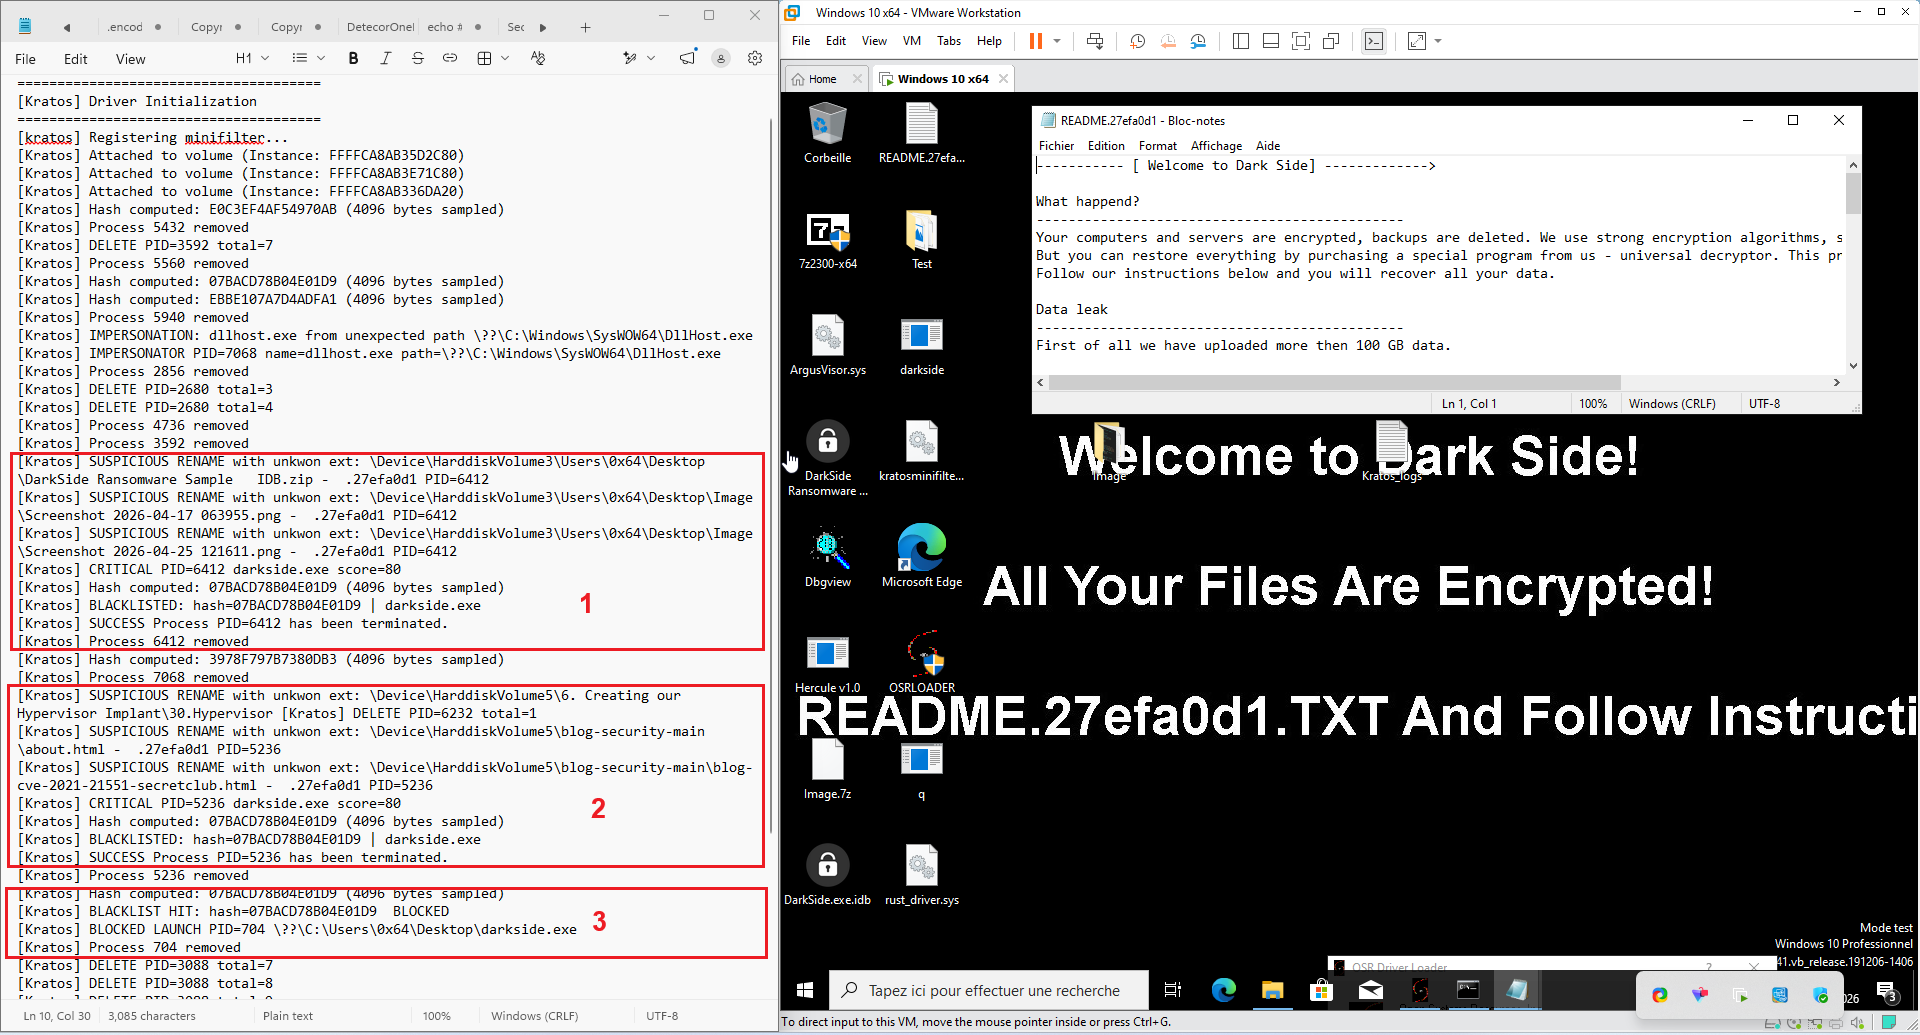
Abbildung: Kratos vs DarkSide