Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-3400 — Palo-Alto-Schwachstelle | Kitploit
Tools/GitHubGitHub/mrr0b0t19/cve-2024-3400
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsCommand and ControlRemote-Access-Tool
GitHubmrr0b0t19/cve-2024-3400

CVE-2024-3400

Palo-Alto-Schwachstelle

Repository anzeigen
129vor 2 JahrenNoch nicht geprüft
Teilen

Sicherheitslücke CVE-2024-3400

Beschreibung

Die Sicherheitslücke CVE-2024-3400 ist eine Sicherheitsanfälligkeit, die PAN-OS-Firewalls in den Versionen 10.2, 11.0 und 11.1 betrifft. Diese Schwachstelle wird ausgenutzt, wenn die Konfigurationen von GlobalProtect-Gateway und Gerätetelemetrie aktiviert sind. Ein Angreifer kann diese Sicherheitslücke ausnutzen, um bösartige Befehle auszuführen und die Systemsicherheit zu gefährden.

Technische Details

  • CVE: CVE-2024-3400
  • Betroffene Produkte: PAN-OS-Firewalls Versionen 10.2, 11.0 und 11.1
  • Auswirkung: Remote-Befehlsausführung, Gefährdung der Systemsicherheit.

Schritte zur Reproduktion

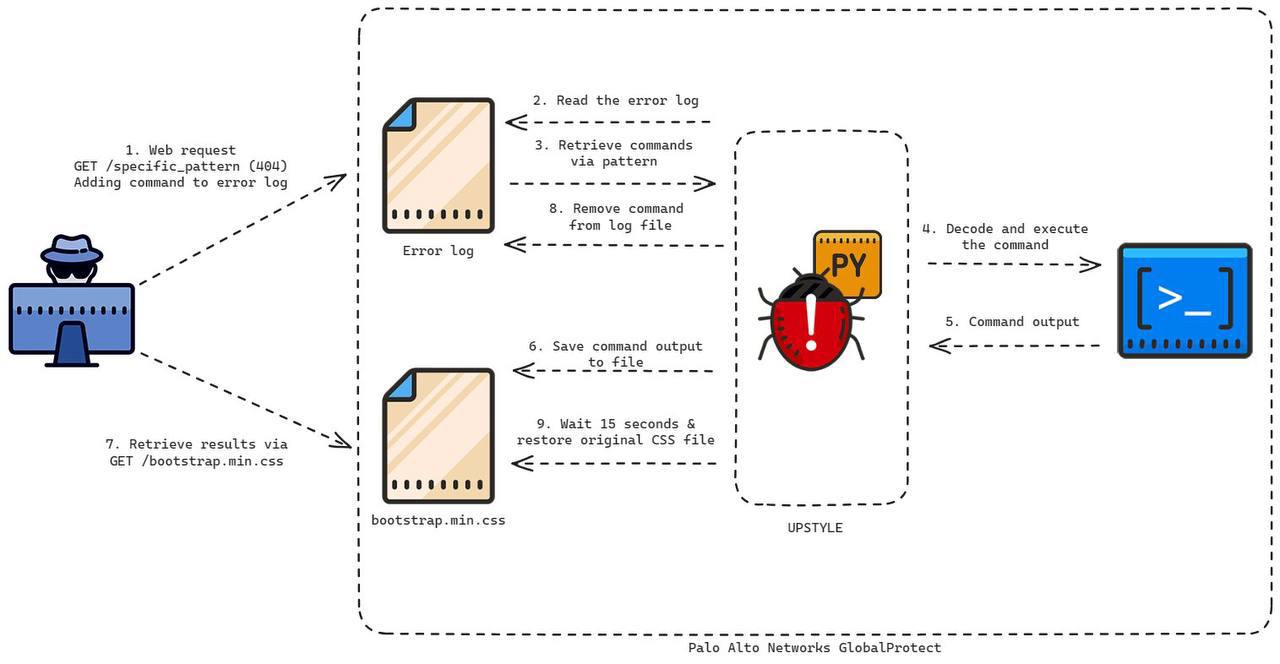
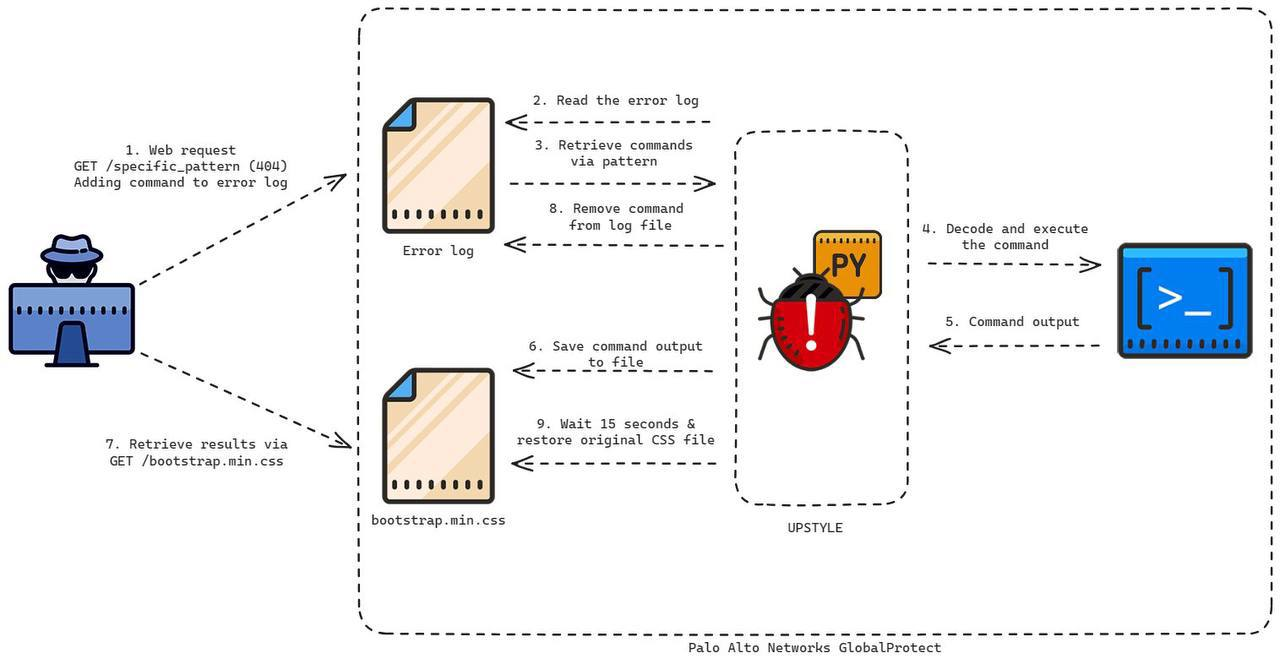
  1. Stelle sicher, dass die Konfiguration von GlobalProtect-Gateway und Gerätetelemetrie auf dem PAN-OS-Firewall aktiviert ist. o Bereite die Umgebung mit https://github.com/CerTusHack/CVE-2024-3400-PoC vor
  2. Sende eine GET-Webanfrage an einen bestimmten Endpunkt, der die Sicherheitslücke auslöst.
  3. Injiziere einen bösartigen Befehl (wie ein XSS-Skript) in die GET-Anfrage, um die Sicherheitslücke auszunutzen.
  4. Der PAN-OS-Firewall verarbeitet die Anfrage und führt den bösartigen Befehl aus.
  5. Der Angreifer kann Remote-Zugriff auf das System erhalten und dessen Sicherheit gefährden.

VERWENDUNG

Es ist einfach: Klone dieses Repository, führe menu.py aus und befolge jeden Schritt. All dies wird mit dieser Erklärung geliefert
image

Abhilfe

Um diese Sicherheitslücke zu entschärfen, wird Folgendes empfohlen:

  • Aktualisiere die Firmware des PAN-OS-Firewalls auf eine gepatchte Version, die diese Sicherheitslücke behebt.
  • Deaktiviere die Konfiguration von GlobalProtect-Gateway und Gerätetelemetrie, falls sie in deiner Umgebung nicht benötigt werden.
  • Führe regelmäßige Sicherheitsaudits durch, um mögliche Sicherheitslücken zu erkennen und zu beheben.

Referenzen

  • Offizielle Seite von CVE-2024-3400
  • Sicherheitshinweis von Palo Alto Networks

Beitrag

Wenn du zusätzliche Informationen zu dieser Sicherheitslücke oder Möglichkeiten zur Entschärfung hast, zögere nicht, zu diesem Repository über Pull-Requests beizutragen.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    280

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →







