
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Nuclei-Template-CVE-2022-1388-BIG-IP-iControl-REST-Exposed — Diese Schwachstelle kann es einem nicht authentifizierten Angreifer mit Netzwerkzugriff auf das BIG-IP-System über den Verwaltungsport und/oder Self-IP-Adressen ermöglichen, beliebige Systembefehle auszuführen, Dateien zu erstellen oder zu löschen oder Dienste zu deaktivieren. Es besteht keine Exposition der Datenebene; dies betrifft ausschließlich die Kontrollebene. | Kitploit
Tools/GitHubGitHub/mrcl0wnlab/nuclei-template-cve-2022-1388-big-ip-icontrol-rest-exposed

AufklärungSchwachstellenscannerExploitationInformationsbeschaffungWebsicherheitPenetrationstests
GitHubmrcl0wnlab/nuclei-template-cve-2022-1388-big-ip-icontrol-rest-exposed

Nuclei-Template-CVE-2022-1388-BIG-IP-iControl-REST-Exposed

Über

Repository anzeigen
28931vor 4 JahrenVon Kitploit geprüft

Diese Schwachstelle kann es einem nicht authentifizierten Angreifer mit Netzwerkzugriff auf das BIG-IP-System über den Verwaltungsport und/oder Self-IP-Adressen ermöglichen, beliebige Systembefehle auszuführen, Dateien zu erstellen oder zu löschen oder Dienste zu deaktivieren. Es besteht keine Exposition der Datenebene; dies betrifft ausschließlich die Kontrollebene.

Teilen

Nuclei Template CVE-2022-1388 BIG-IP iControl REST Offengelegt

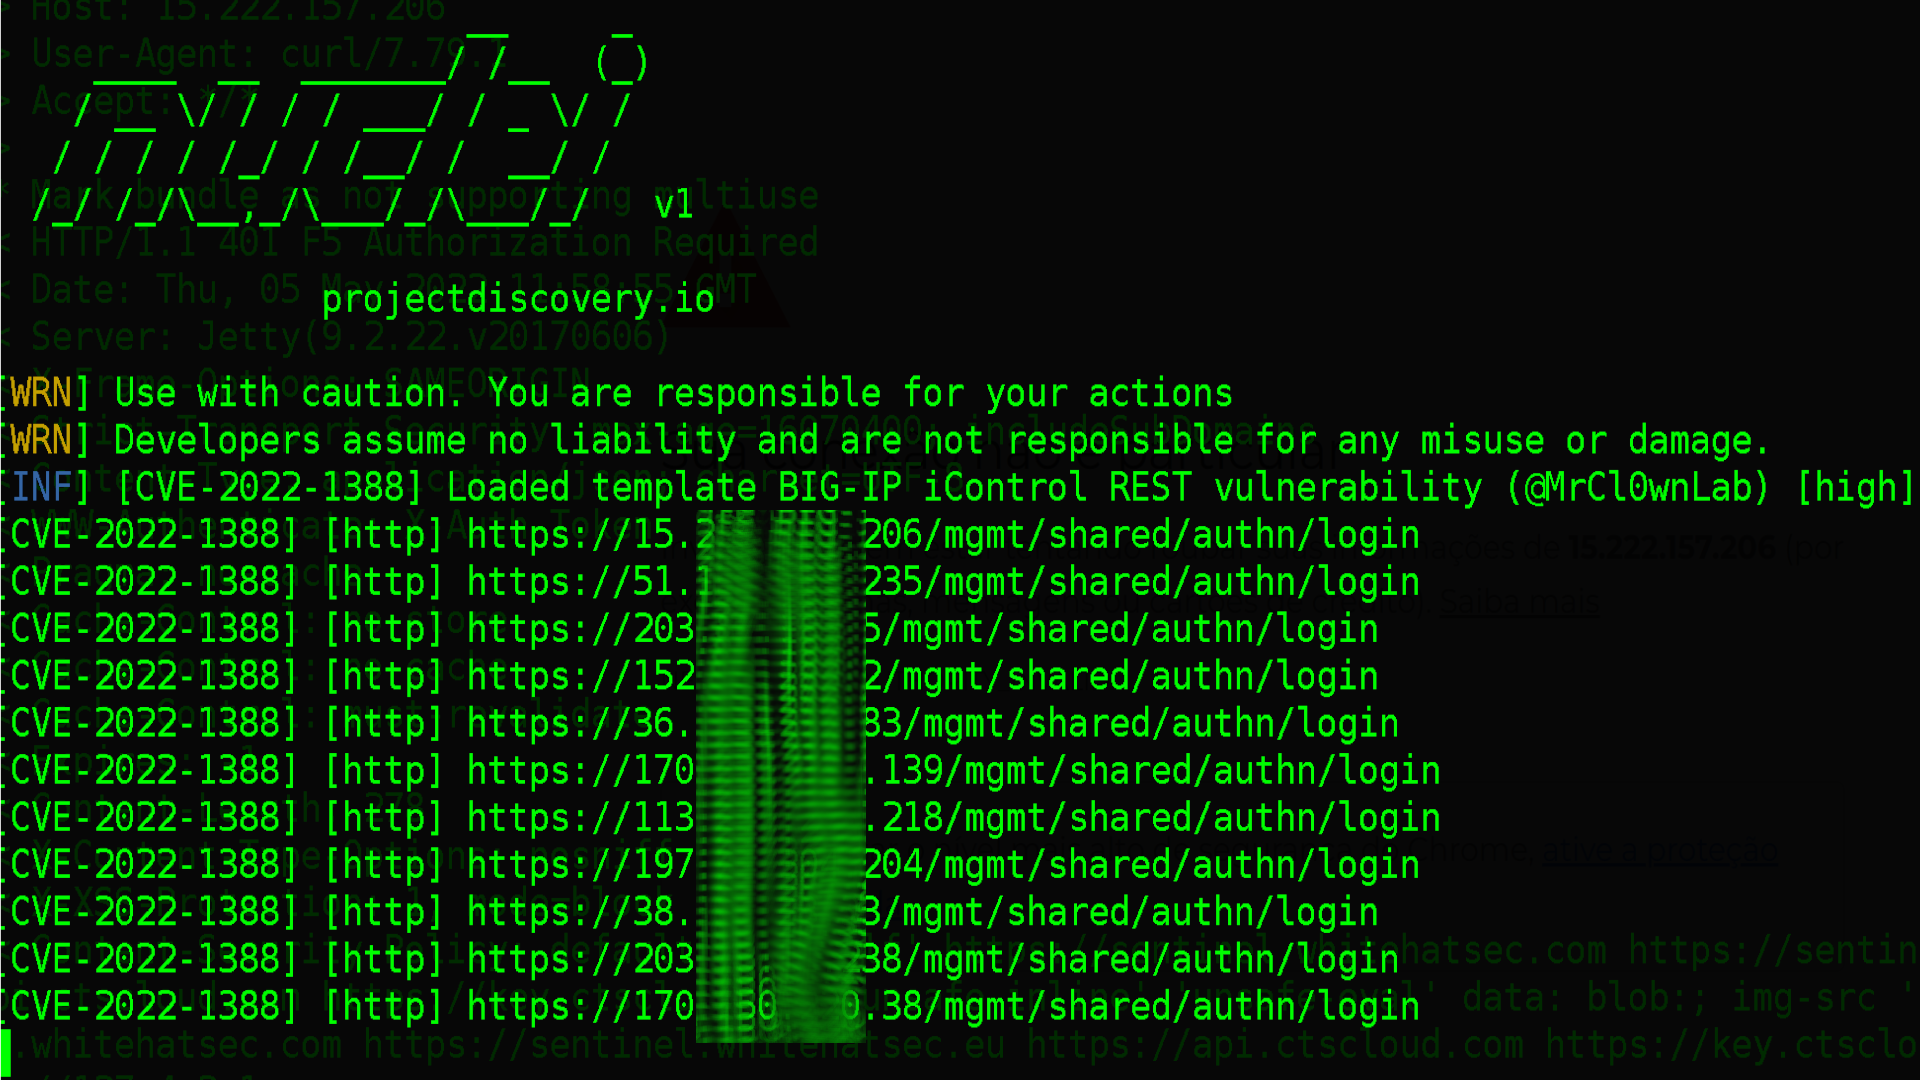
  • [ 06. Mai 2022 ] Dies überprüft nur das Vorhandensein der API, indem der Authentifizierungs-Endpunkt aufgerufen wird

Diese Schwachstelle kann es einem nicht authentifizierten Angreifer mit Netzwerkzugriff auf das BIG-IP-System über den Verwaltungsport und/oder Self-IP-Adressen ermöglichen, beliebige Systembefehle auszuführen, Dateien zu erstellen oder zu löschen oder Dienste zu deaktivieren. Es besteht keine Exposition der Data Plane; dies ist ausschließlich ein Problem der Control Plane.

print

Dieses Template ist eine einfache Prüfung

Anfrage senden:

  • path
    • {{BaseURL}}/mgmt/shared/authn/login
  • matchers:
    • words:
      • "resterrorresponse"
      • "message"
    • status code:
      • 401

Manueller POC

curl -sk --max-time 2 "https://{TARGET}/mgmt/shared/authn/login" | egrep  "message|resterrorresponse" | jq
{
    "code": 401,
    "message": "Authorization failed: no user authentication header or token detected. Uri:http://localhost:8100/mgmt/shared/authn/login   Referrer:xxx.xxx.177.228 Sender:xxx.xxx.177.228",
    "referer": "xxx.xxx.177.228",
    "restOperationId": 1461894338,
    "kind": ":resterrorresponse"
}


Zusätzliche Details

  • https://www.shodan.io/search?query=http.title%3A%22BIG-IP%26reg%3B-+Redirect%22

Referenzen

  • https://twitter.com/1ZRR4H/status/1522165718975922178
  • https://support.f5.com/csp/article/K23605346
  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=2022-1388
  • https://clouddocs.f5.com/products/big-iq/mgmt-api/v5.4/ApiReferences/bigiq_api_ref/r_auth_login.html
  • https://github.com/tenable/audit_files/tree/master/cve-2022-1388
  • https://thehackernews.com/2022/05/f5-warns-of-new-critical-big-ip-remote.html
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    282

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




