
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/moalali/cve-2025-56381
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubmoalali/cve-2025-56381

CVE-2025-56381

ERPNEXT v15.67.0 wurde festgestellt, dass es mehrere SQL-Injection-Schwachstellen im Endpunkt /api/method/frappe.desk.reportview.get über die Parameter order_by und group_by enthält.

Repository anzeigen
127vor 1 JahrNoch nicht geprüft
Teilen

CVE-2025-56381 — Authentifizierte SQL-Injection in ERPNext / Frappe über order_by- und group_by-Parameter

📌 Zusammenfassung ERPNext v15.67.0 und Frappe Framework v15.72.4 enthalten mehrere authentifizierte SQL-Injection-Schwachstellen im API-Endpunkt frappe.desk.reportview.get. Bösartige Eingaben in die Parameter order_by oder group_by können verwendet werden, um beliebige SQL-Anweisungen zu injizieren und auszuführen. Dies ermöglicht einem authentifizierten Benutzer (mit grundlegendem Zugriff auf Berichte), sensible Daten zu extrahieren, eine Datenbank-Enumeration durchzuführen und möglicherweise Berechtigungen innerhalb des Systems zu manipulieren oder zu eskalieren.


🛠 Technische Details

  • Schwachstellentyp: SQL-Injection (CWE-89)

  • Betroffene Produkte: ERPNext / Frappe

  • Betroffene Versionen:

    • Frappe — 15.72.4
    • ERPNext — 15.67.0
  • Betroffener Endpunkt:

    POST /api/method/frappe.desk.reportview.get
    
  • Verwundbare Parameter:

    • order_by
    • group_by
  • Erforderliche Authentifizierung: Ja (gültige Sitzung über sid-Cookie)

  • Angriffstyp: Remote

  • Schweregrad: Hoch (SQL-Codeausführung, Datenextraktion, mögliche Privilegieneskalation)

  • Geschätzter CVSS v3.1-Score: 8.6 (Hoch) — Schätzung; der endgültige Score sollte von der offiziellen CVE-Behörde vergeben werden.

  • Status: Nicht behoben (Stand der Offenlegung)

  • Entdeckt von: Mohammed Aloli (GitHub, X, LinkedIn)

  • CVE-ID: CVE-2025-56381


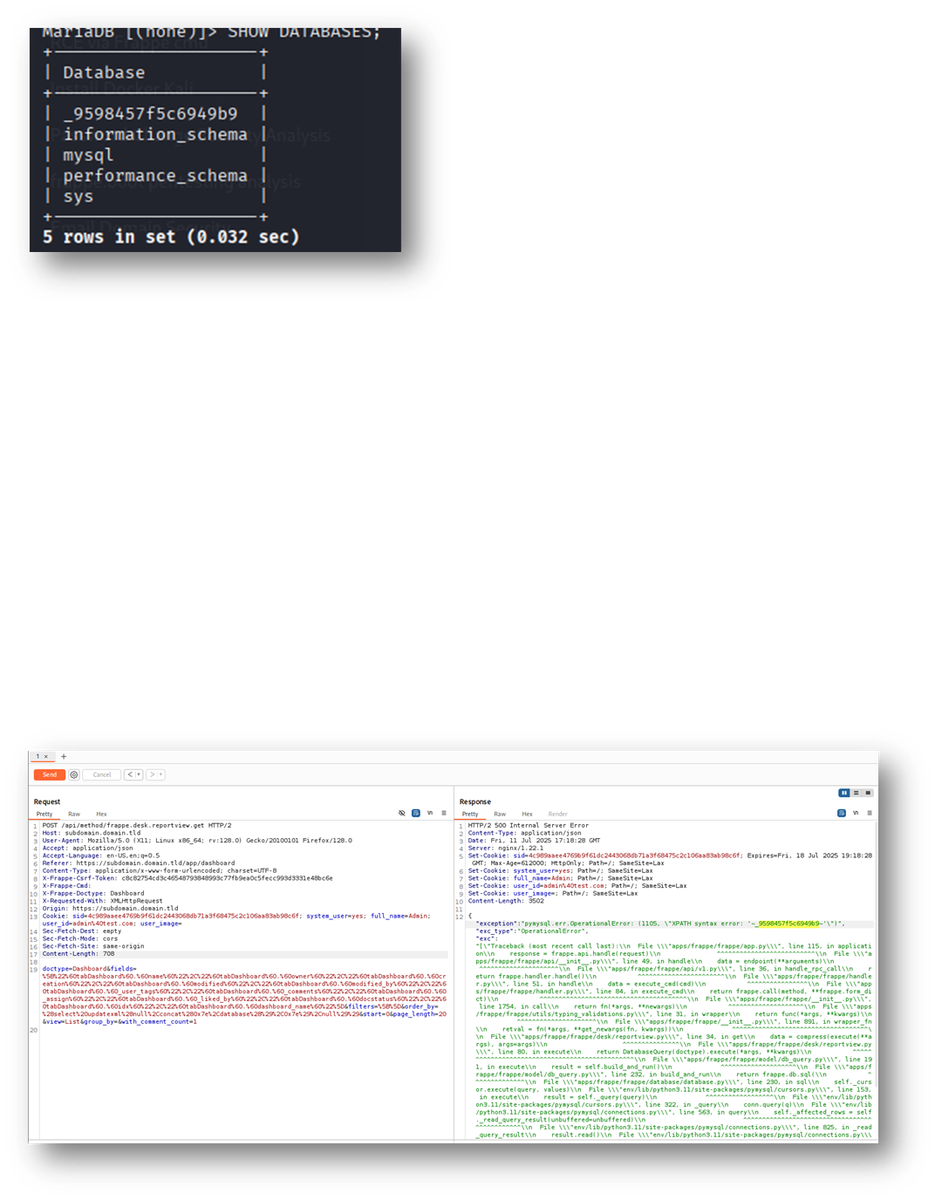
🚀 Proof of Concept (PoC) — Fehlerbasierte SQL-Injection

image

✅ Testen Sie nur Systeme, die Ihnen gehören oder für die Sie ausdrückliche Genehmigung haben. Verwenden Sie dies nicht gegen Produktionssysteme ohne Zustimmung.

❗ Payload (URL-kodiert):

%28select%20updatexml%28null%2Cconcat%280x7e%2Cdatabase%28%29%2C0x7e%29%2Cnull%29%29

Beispiel-JSON-Body (POST-Anfrage):

{
  "doctype": "User",
  "order_by": "(select updatexml(null,concat(0x7e,database(),0x7e),null))"
}

Dies bestätigt, dass die SQL-Injection erfolgreich ausgeführt wurde und der aktuelle Datenbankname preisgegeben wurde.


🧪 Ausnutzungsszenario

  1. Ein Angreifer meldet sich mit grundlegenden Berechtigungen (z. B. Zugriff auf Standardberichte) bei einer ERPNext/Frappe-Instanz an.
  2. Eine manipulierte POST-Anfrage wird an /api/method/frappe.desk.reportview.get mit einem bösartigen order_by- oder group_by-Payload gesendet.
  3. Das Backend injiziert diesen Wert ohne Bereinigung direkt in eine SQL-Abfrage.
  4. Der Angreifer sieht einen Datenbankfehler, der die injizierte Ausgabe offenlegt — was die Injection bestätigt.
  5. Dieselbe Technik könnte mit zeitbasierten Payloads, UNION-basierter Injection oder Privilegieneskalationspfaden kombiniert werden, abhängig von der zugrunde liegenden Datenbankkonfiguration.

🔐 Empfehlungen zur Schadensbegrenzung

  1. Verwenden Sie parametrisierte Abfragen: Alle Benutzereingaben müssen sicher gebunden und niemals direkt in SQL-Abfragen konkateniert werden.
  2. Strikte Eingabevalidierung: Validieren Sie order_by und group_by vor der Verarbeitung gegen eine bekannte Whitelist akzeptabler Spaltennamen.
  3. Identifikatoren korrekt escapen: Verwenden Sie DBMS-spezifisches Escaping für Spalten-/Feldidentifikatoren, wenn eine dynamische Verwendung erforderlich ist.
  4. Exposition minimieren: Beschränken Sie den Zugriff auf die /reportview.get-API und Berichtsfunktionen basierend auf Benutzerrollen und Vertrauensstufen.
  5. Logs bereinigen: Vermeiden Sie das Protokollieren roher Injection-Payloads, um Lecks in Audit-Systemen zu verhindern.
  6. API-Anfragen ratenbegrenzen: Drosseln Sie hochfrequente API-Aufrufe, um die Auswirkungen von Blind- oder fehlerbasierten Enumeration-Versuchen zu reduzieren.
  7. Patches anwenden: Frappe-Maintainer sollten einen Patch veröffentlichen, der diesen Endpunkt absichert, und andere frappe.desk-Methoden auditieren. Betreiber sollten so schnell wie möglich aktualisieren, sobald ein Patch verfügbar ist.

🔗 Referenzen

  • Entdecker: Mohammed Aloli

    • GitHub: MoAlali
    • X (Twitter): @alaliksa_
  • Frappe Framework: https://github.com/frappe/frappe

  • ERPNext-Projekt: https://github.com/frappe/erpnext

  • OWASP SQL-Injection-Spickzettel: https://cheatsheetseries.owasp.org/cheatsheets/SQL_Injection_Prevention_Cheat_Sheet.html

📢 Haftungsausschluss

Dieses Advisory wird ausschließlich zu Bildungs- und defensiven Sicherheitsforschungszwecken veröffentlicht. Das Ausnutzen dieser Schwachstelle ohne Autorisierung ist illegal und unethisch. Wenn Sie Entwickler oder Administrator von ERPNext oder Frappe sind, wenden Sie die empfohlenen Maßnahmen zur Schadensbegrenzung sofort an und überwachen Sie auf ungewöhnliche API-Nutzung.



Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    354
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →