
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-2859 — CVE-2023-2859 Medium Blog | Kitploit
Tools/GitHubGitHub/mnqazi/cve-2023-2859
SchwachstellenanalyseExploitationWebsicherheitPapers & ForschungLernen & Bildung
GitHubmnqazi/cve-2023-2859

CVE-2023-2859

CVE-2023-2859 Medium Blog

Repository anzeigen
232vor 3 JahrenNoch nicht geprüft
Webseite
Teilen

CVE-2023-2859: Gespeicherte HTML-Injektion in folderName, die Admin in TeamPass < 3.0.9 betrifft - M Nadeem Qazi

Hallo,

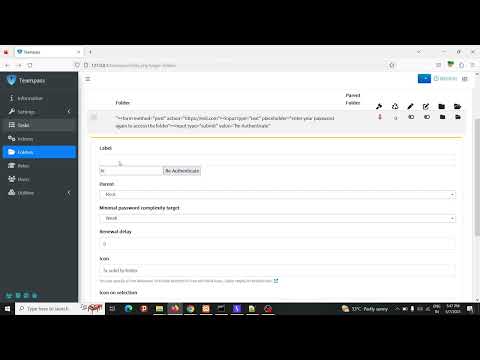
Ich habe eine schwerwiegende Schwachstelle in der Anwendung nilsteampassnet/teampass gefunden, die eine gespeicherte HTML-Injektion im Feld FolderName betrifft. Durch das Einfügen von bösartigem HTML-Code in das Feld FolderName kann ein Angreifer die Namen von Ordnern ändern.

Details zur Schwachstelle

  • Schwachstellentyp: Gespeicherte HTML-Injektion
  • CVE: CVE-2023-2859
  • Softwareversion: TeamPass < 3.0.9
  • Autor: M Nadeem Qazi

Beschreibung

Die injizierte Nutzlast kann ausgeführt werden, wenn ein Administrator mit einem kompromittierten Ordner interagiert, was einer Vielzahl potenzieller Angriffe Tür und Tor öffnet. Der injizierte HTML-Code könnte bösartige Skripte, iframes oder andere Komponenten enthalten, die dazu erstellt wurden, das System des Administrators anzugreifen und dessen Sicherheit zu gefährden.

Proof of Concept (PoC)

PoC

Auswirkungen

Wenn diese Schwachstelle ausgenutzt wird, können schwerwiegende Folgen entstehen:

  • Datendiebstahl: Wenn der Administrator mit dem betroffenen Ordner interagiert, könnte bösartiger Code injiziert werden, um private Daten zu sammeln. Dazu gehören Anmeldeinformationen, persönliche Daten und andere sensible Daten. Gestohlene Daten können für Finanzbetrug, Identitätsdiebstahl und andere bösartige Aktivitäten ausgenutzt werden.

  • Weiterleitungsangriffe: Der eingefügte Code kann den Administrator auf eine Website umleiten, die der Angreifer kontrolliert. Dies gibt dem Angreifer die Möglichkeit, das Surfverhalten des Administrators zu beeinflussen und ihn möglicherweise weiteren Angriffen oder Phishing-Versuchen auszusetzen.

Gegenmaßnahmen

Diese Schwachstelle wurde in Version 3.0.9 von TeamPass behoben.

Zusätzliche Ressourcen

Wenn du mehr über meine Ergebnisse erfahren möchtest, wirf einen Blick auf den Berichtslink auf huntr.dev.

Du kannst mir auch für Updates zu meiner Forschung und anderen sicherheitsbezogenen Themen folgen:

  • Instagram: @mnqazi
  • Twitter: @mnqazi
  • Facebook: @mnqazi
  • LinkedIn: M_Nadeem_Qazi

Bleib sicher da draußen!

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    280

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →







