Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-63420 — CrushFTP11 vor 11.3.7_57 ist anfällig für gespeicherte HTML-Injektion im CrushFTP Admin Panel (Reports / "Who Created Folder"), die eine persistente HTML-Ausführung in Admin-Sitzungen ermöglicht. | Kitploit
Tools/GitHubGitHub/mmakingdom/cve-2025-63420
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubmmakingdom/cve-2025-63420

CVE-2025-63420

CrushFTP11 vor 11.3.7_57 ist anfällig für gespeicherte HTML-Injektion im CrushFTP Admin Panel (Reports / "Who Created Folder"), die eine persistente HTML-Ausführung in Admin-Sitzungen ermöglicht.

Repository anzeigen
133vor 1 MonatNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    352
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    291

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2025-63420

CrushFTP11 vor 11.3.7_57 ist anfällig für gespeicherte HTML-Injection im CrushFTP-Admin-Panel (Reports / „Who Created Folder"), was die persistente Ausführung von HTML in Admin-Sitzungen ermöglicht.

CWE

CWE-79 — Unzureichende Neutralisierung von Eingaben bei der Generierung von Webseiten (Cross-Site Scripting)

CVSS v3.1 Base Score: 4.1 (Mittel)

AV:N/AC:L/PR:L/UI:R/S:C/C:N/I:L/A:N

Behoben in

Wie im Changelog des Herstellers angegeben ( https://crushftp.com/version11_build.html ), sind die Versionen 11.3.7_57 und später nicht betroffen.

_57:login URL fix and session kicking fix, and a minor HTMLi for reports: CVE-2025-63420

Zusammenfassung

Eine gespeicherte HTMLi-Schwachstelle im CrushFTP-Admin-Panel (Reports / „Who Created Folder") ermöglicht es authentifizierten Angreifern mit der Berechtigung zum Erstellen von Ordnern, bösartigen HTML-Code einzuschleusen.

Schritte zur Reproduktion

  1. Navigieren Sie zu http://127.0.0.1:8080/
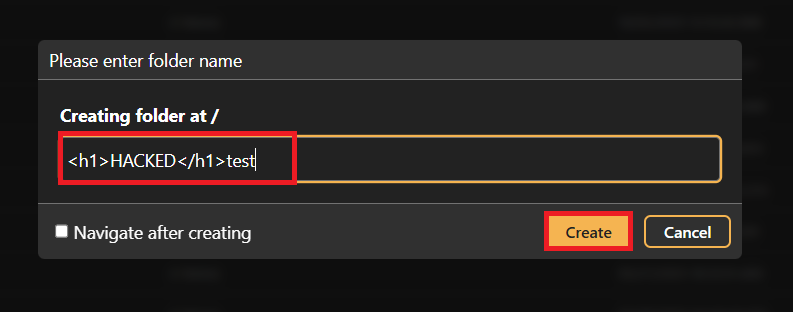
  2. Erstellen Sie einen neuen Ordner mit folgendem Payload:
<h1>HACKED</h1>test

CreatingFolder1 CreatingFolder2

  1. Navigieren Sie zu http://127.0.0.1:8080/WebInterface/admin/index.html, klicken Sie auf „Reports" und wählen Sie „Who Created Folder": SelecitingReport
  2. Klicken Sie auf „Run Report"
  3. Warten Sie, bis der Bericht geladen ist; scrollen Sie nach dem Laden des Berichts nach unten und beobachten Sie die HTMLi: XSS
  4. Aus bestimmten UI-Gründen sollten Sie möglicherweise 2 Ordner mit demselben Payload erstellen, damit die HTMLi angezeigt wird.

Danksagung

Muntadhar Ahmed

Tool herunterladen