
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-32463 — Lokale Rechteausweitung auf Root über Sudo chroot in Linux | Kitploit

Tools/GitHubGitHub/mgunturg/cve-2025-32463
Privilege EscalationSchwachstellenanalyseExploitationPost-ExploitationPenetrationstestsRed Teaming
GitHubmgunturg/cve-2025-32463

CVE-2025-32463

Lokale Rechteausweitung auf Root über Sudo chroot in Linux

Repository anzeigen
26vor 1 JahrNoch nicht geprüft
Teilen

CVE-2025-32463

Lokale Privilegieneskalation zu Root über Sudo chroot unter Linux.

Was ist das?

Für die Berichterstattung kannst du hier lesen:

  • https://www.helpnetsecurity.com/2025/07/01/sudo-local-privilege-escalation-vulnerabilities-fixed-cve-2025-32462-cve-2025-32463/

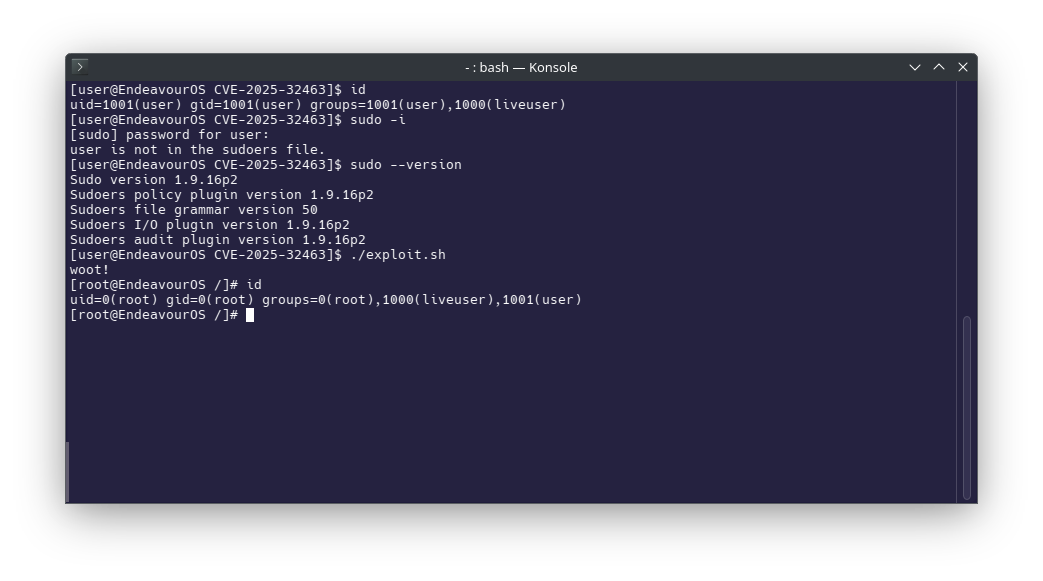
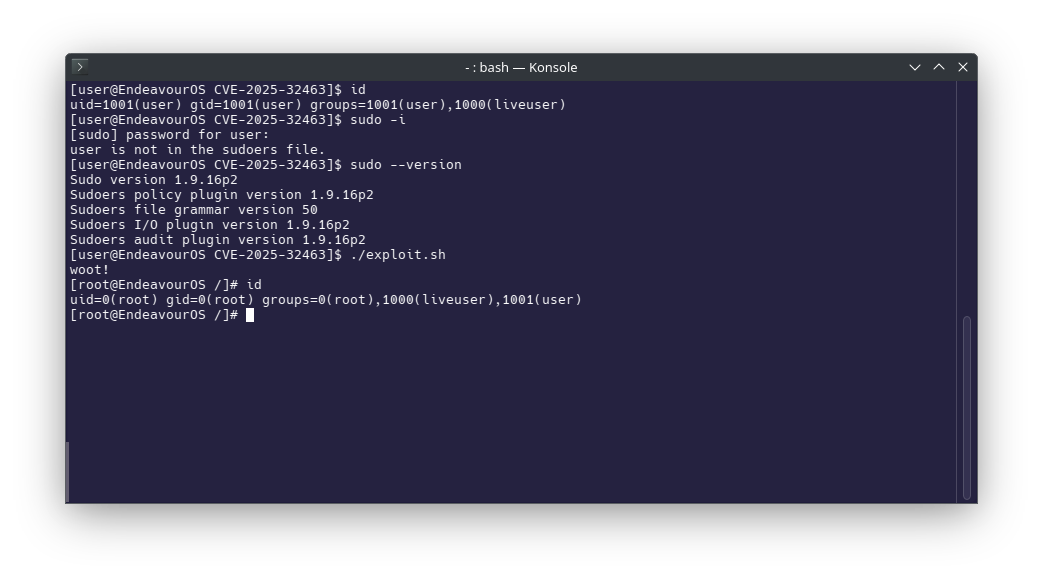
TL;DR und CMIIW Also, sudo ist ja der Befehl, um einen Befehl als Admin/Root auszuführen. Ein Benutzer darf sudo ausführen, wenn er in der sudoers-Gruppe ist. Aber es gibt einen Bug im sudo-Binary, der es einem normalen Benutzer ohne sudo-Berechtigung ermöglicht, als Root zu wechseln.

Der Bug ist eine Schwachstelle in der sudo-Befehlsoption --chroot. Dieses chroot ermöglicht es, einen Befehl in einem temporären Verzeichnis auszuführen. Das Problem ist, dass sudo die Konfigurationsdatei in diesem temporären Verzeichnis prüft, bevor es prüft, ob der Benutzer sudo ausführen darf.

Wenn diese Konfigurationsdatei irgendwie bearbeitet werden kann und auf einen modifizierten Code verweist, um Root-Zugriff zu erlangen, können wir Root-Zugriff bekommen, ohne uns zu authentifizieren oder als sudoer registriert zu sein. Denn während des Prozesses eskaliert das System den Befehl vorübergehend als Root, um diese Informationen zu erhalten.

Was ist diese Konfigurationsdatei? /etc/nsswithc.conf. Diese Konfigurationsdatei wird vom System verwendet, um beispielsweise herauszufinden, zu welcher Gruppe ein Benutzer gehört usw. In dieser nsswitch-Datei sieht es ungefähr so aus:

<database> <source1> <source2> ... <sourcen>

passwd  files systemd
group   files systemd
shadow  files
gshadow files
...

Nun! Wenn die verwendete Datenquelle files ist, ruft nss eine Bibliothek namens libnss_files.so.2 auf. Diese Datei enthält C-Code, und wenn wir sie bearbeiten, können wir mit hoher Wahrscheinlichkeit Root-Zugriff erlangen. Denn das System führt dies als Root aus, auch wenn der Befehl nicht von einem sudoers-Benutzer ausgeführt wird. Das ist in der Datei exploit.sh zu sehen.

Zusammenfassung:

  • Erstelle eine gefälschte Konfigurationsdatei, nämlich /etc/nsswitch.conf, in einem Ordner, den wir kontrollieren.

  • Verwende chroot, um sudo in diesen Ordner umzuleiten.
  • Bringe sudo dazu, eine Bibliothek zu laden, die mit Code infiltriert wurde, um Root-Zugriff zu erlangen.

POC

POC

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    600
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    391
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    292
  • 6

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





