
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
project_BIT_nmap_script — Nmap .nse-Skript zum Scannen nach CVE-2022-32073 in wolfssh | Kitploit

Tools/GitHubGitHub/mgregus/project_bit_nmap_script
SchwachstellenscannerSchwachstellenanalyseExploitationInformationsbeschaffungNetzwerksicherheitPenetrationstests
GitHubmgregus/project_bit_nmap_script

project_BIT_nmap_script

Nmap .nse-Skript zum Scannen nach CVE-2022-32073 in wolfssh

Repository anzeigen
379vor 3 JahrenNoch nicht geprüft
Teilen

Python-Programm zur Erkennung der Schwachstelle CVE-2022-32073 in großen Netzwerken

Dieses Python-Programm führt nmap auf einer als Argument übergebenen Adresse aus. Standardmäßig werden alle Ports gescannt, aber die Portnummer kann ebenfalls als Argument angegeben werden. Es verwendet nmap mit eigens erstellten wolf_ssh_version.nse-Skripten, die mittels Fingerprinting wolfSSH v1.4.7 identifizieren, das eine Integer-Überlauf-Schwachstelle mit der CVE-Nummer CVE-2022-32073 aufweist. Das Programm kann auf jedem Rechner ausgeführt werden, der die folgenden Voraussetzungen erfüllt: nmap, python3 sowie die erforderlichen Bibliotheken.

Programm mit folgenden Befehlen ausführen

Um Optionen und Beschreibung anzuzeigen, führen Sie das Programm mit folgendem Befehl aus.

python3 scanner_for_CVE-2022-32073.py --help

Um das Programm auf einer bestimmten Adresse oder einem Adressbereich auszuführen und alle Ports jedes Hosts zu scannen, verwenden Sie den folgenden Befehl

python3 scanner_for_CVE-2022-32073.py -a IP

Um das Programm auf einer bestimmten Adresse oder einem Adressbereich auszuführen und einen bestimmten Port oder Portbereich auf jedem Host zu scannen, verwenden Sie den folgenden Befehl

python3 scanner_for_CVE-2022-32073.py -a IP -p PORTS 

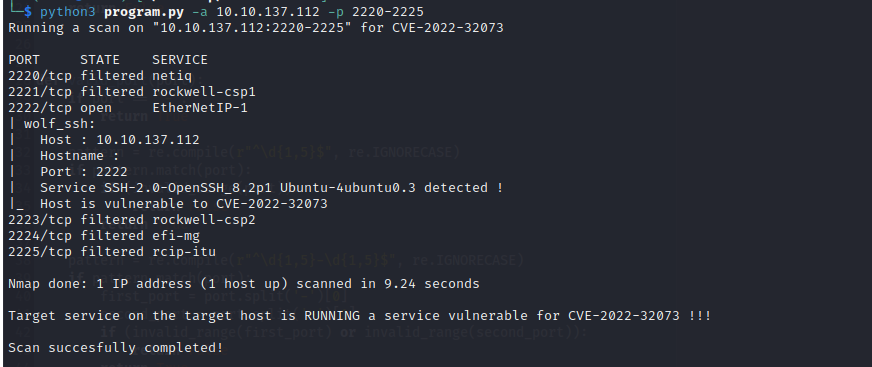
Beispielnutzung und Ausgabe

Der Screenshot zeigt eine beispielhafte Nutzung der Fingerprinting-Fähigkeit des Programms und die Ausgabeformatierung bei einer anderen Version von SSH.

Beispielhafte Programmnutzung

Ressourcen

Weitere Informationen finden Sie in der Documentation.pdf oder unter https://nmap.org/.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    287

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





