LDAP Watchdog: Ein Echtzeit-Linux-kompatibles LDAP-Überwachungstool zum Erkennen von Verzeichnisänderungen, das Administratoren und Sicherheitsforschern Einblick in Hinzufügungen, Änderungen und Löschungen bietet.

LDAP Watchdog ist ein Tool, das entwickelt wurde, um Datensatzänderungen in einem LDAP-Verzeichnis in Echtzeit zu überwachen.
Es bietet einen Mechanismus zum Verfolgen und Visualisieren von Änderungen, Hinzufügungen und Entfernungen von Benutzer- und Gruppeneinträgen, sodass Benutzer erwartete Änderungen mit tatsächlichen Änderungen korrelieren und potenzielle Sicherheitsvorfälle identifizieren können.
Es wurde mit Blick auf OpenLDAP und Linux entwickelt und benötigt einen Server, der jedem Eintrag eine entryUUID (RFC 4530) zuweist, sodass Active Directory, das stattdessen objectGUID verwendet, nicht unterstützt wird.
Es ist in Python geschrieben und benötigt die ldap3-Bibliothek sowie requests für Slack-Benachrichtigungen.
Diese Software wurde von Joshua Rogers geschrieben.
Wenn Sie an einem der folgenden Punkte interessiert sind, ist LDAP Watchdog genau das Richtige für Sie:
Neben der Überwachung von Änderungen, Hinzufügungen und Entfernungen in einem LDAP-Verzeichnis kann es so konfiguriert werden, dass bestimmte Attribute ignoriert werden, oder sogar fein abgestimmt werden, um feingranulare Attribute abhängig von ihren alten/neuen Werten zu ignorieren.
Änderungen werden immer im Terminal ausgegeben und zusätzlich an einen Slack-Webhook weitergeleitet, falls einer konfiguriert ist. Die farbige Ausgabe kann deaktiviert werden.
Früher hieß es LDAP-Stalker (weil die Überwachung von Änderungen in einem LDAP-Verzeichnis eine hervorragende Möglichkeit ist, Änderungen in einem Unternehmen zu verfolgen: von Beförderungen erfahren, bevor sie angekündigt werden, neue Mitarbeiter, ausscheidende Mitarbeiter usw.); ein Blogbeitrag über die Details und die Geschichte dieses Projekts findet sich hier.
Hinweis: In den folgenden Beispielen können Änderungen an entryCSN und modifyTimestamp bei bestehenden Einträgen ignoriert werden, indem LDAP_WATCHDOG_IGNORED_ATTRIBUTES=entryCSN,modifyTimestamp gesetzt wird.
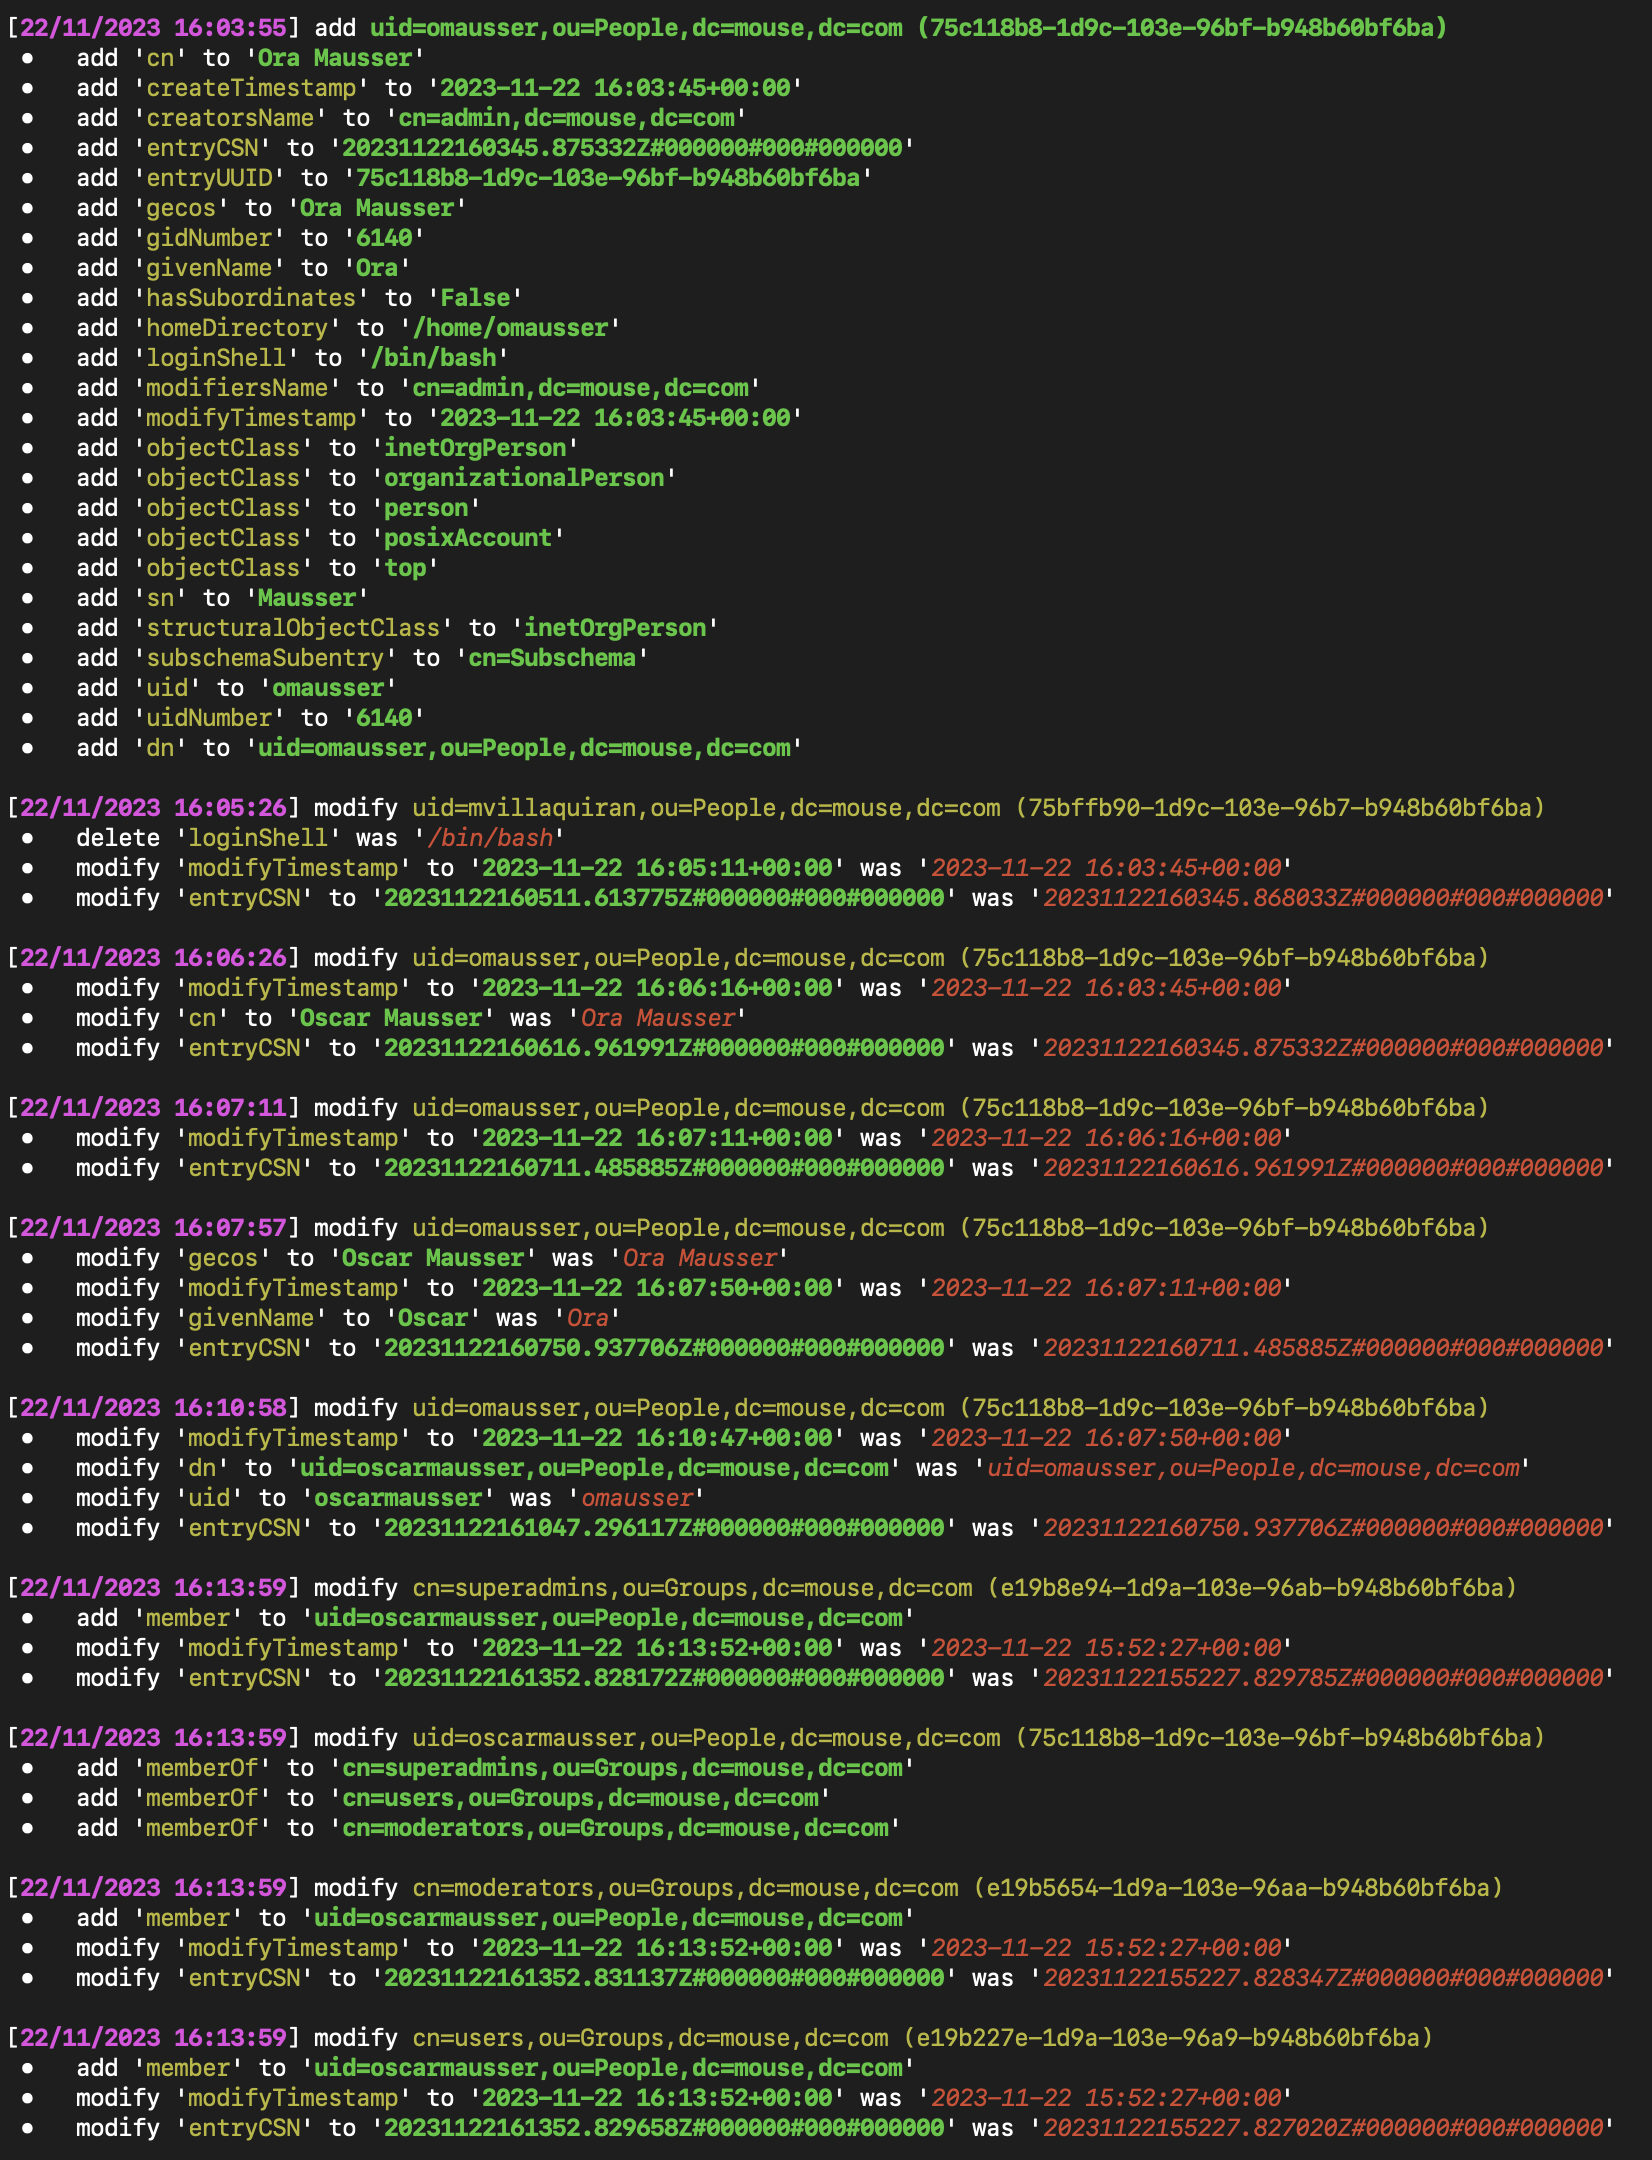
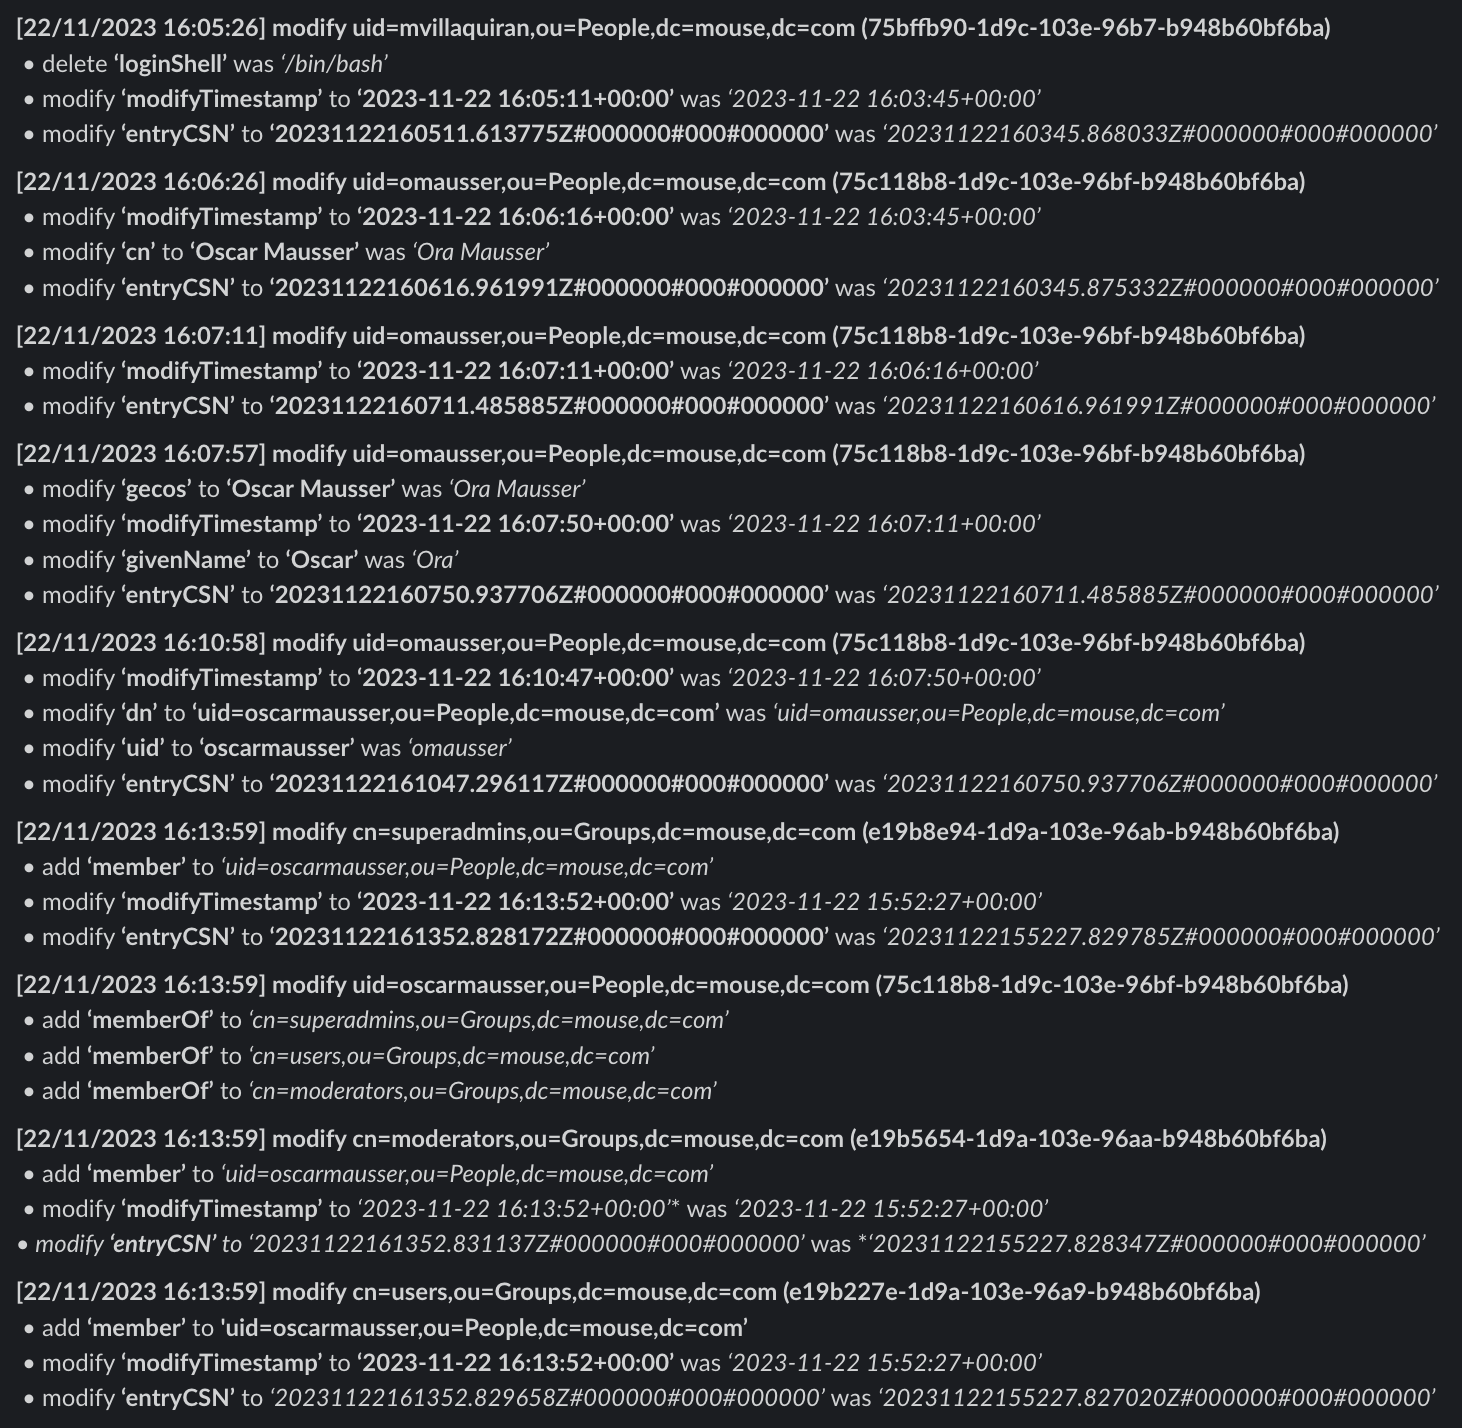
Echtzeitüberwachung: LDAP Watchdog überwacht kontinuierlich ein LDAP-Verzeichnis auf Änderungen an Benutzer- und Gruppeneinträgen.
Änderungsvergleich: Das Tool vergleicht Änderungen zwischen aufeinanderfolgenden LDAP-Suchen und hebt Hinzufügungen, Änderungen und Löschungen hervor.
Verifizierung des Kontrollbenutzers: LDAP Watchdog unterstützt einen Kontrollbenutzer-Mechanismus, der einen Fehler auslöst, wenn die Änderungen des Kontrollbenutzers nicht gefunden werden.
Flexible LDAP-Filterung: Benutzer können die LDAP-Filterung mithilfe der Umgebungsvariable LDAP_WATCHDOG_SEARCH_FILTER anpassen, um sich auf bestimmte Objektklassen oder Attribute zu konzentrieren.
Slack-Integration: Erhalten Sie Echtzeitbenachrichtigungen in Slack für hinzugefügte, geänderte oder gelöschte LDAP-Einträge.
Anpassbare Ausgabe: Die Konsolenausgabe bietet klare und farbige Hinweise auf Hinzufügungen, Änderungen und Löschungen für eine einfache Sichtbarkeit.
Ignorierte Einträge und Attribute: Benutzer können UUIDs und Attribute angeben, die beim Vergleich von Änderungen an bestehenden Einträgen ignoriert werden sollen.
Bedingte ignorierte Attribute: Benutzer können Änderungen an einem Attribut nur dann ignorieren, wenn sie bestimmte Werte betreffen, wie etwa eine bestimmte Gruppe in memberOf.
ldap3. Bei Verwendung eines Slack-Webhooks wird zusätzlich das Paket requests benötigt.pip install LDAP-Monitor
Um Slack-Webhook-Unterstützung einzubinden:
pip install "LDAP-Monitor[slack]"
docker pull megamansec/ldap-monitor
Oder aus der GitHub Container Registry:
docker pull ghcr.io/megamansec/ldap-monitoring-watchdog
git clone https://github.com/MegaManSec/LDAP-Monitoring-Watchdog.git
cd LDAP-Monitoring-Watchdog
pip install ".[slack]"
Von 1.x: Seit 2.0.0 überprüfen LDAPS-Verbindungen das Serverzertifikat und ob es mit dem Hostnamen oder der IP-Adresse in LDAP_WATCHDOG_SERVER übereinstimmt; 1.0.0 prüfte weder das eine noch das andere. Legen Sie vor der Aktualisierung LDAP_WATCHDOG_CA_CERTS_FILE fest, wenn das Zertifikat selbstsigniert ist oder von einer privaten CA stammt, und wenn es nicht mit diesem Namen übereinstimmt, verwenden Sie ein passendes Zertifikat oder setzen Sie LDAP_WATCHDOG_TLS_VERIFY=false (siehe die TLS-Hinweise unter Konfiguration). Die Versionshinweise listen die weiteren Änderungen auf.
Von 1.x oder 2.0.0: Seit 2.0.1 akzeptieren boolesche Einstellungen nur die unter Konfiguration aufgeführten Werte. Frühere Versionen lasen alles außer true, 1 oder yes als falsch. Jetzt stoppt ein nicht erkannter Wert den Prozess beim Start, ein leerer Wert bedeutet den Standardwert, und on oder ein in Anführungszeichen gesetztes "true" bedeutet wahr. Beispielsweise verbindet ein leeres LDAP_WATCHDOG_USE_SSL mit einem bloßen Hostnamen jetzt über LDAPS auf Port 636 statt über einfaches LDAP auf Port 389.
export LDAP_WATCHDOG_SERVER='ldaps://ldaps.intra.lan'
export LDAP_WATCHDOG_BASE_DN='dc=mouse,dc=com'
export LDAP_WATCHDOG_USERNAME='cn=Emily,ou=People,dc=mouse,dc=com'
export LDAP_WATCHDOG_PASSWORD='qwerty123'
ldap-watchdog
Oder mit python -m:
python -m ldap_watchdog
docker run -d --restart unless-stopped \
  -e LDAP_WATCHDOG_SERVER='ldaps://ldaps.intra.lan' \
  -e LDAP_WATCHDOG_BASE_DN='dc=mouse,dc=com' \
  -e LDAP_WATCHDOG_USERNAME='cn=Emily,ou=People,dc=mouse,dc=com' \
  -e LDAP_WATCHDOG_PASSWORD='qwerty123' \
  -e SLACK_WEBHOOK_URL='https://hooks.slack.com/services/[...]' \
  -e LDAP_WATCHDOG_IGNORED_ATTRIBUTES='entryCSN,modifyTimestamp,telephoneNumber,roomNumber,gecos' \
  -e LDAP_WATCHDOG_DISABLE_COLOR_OUTPUT='true' \
  megamansec/ldap-monitor
Ein Debian-basiertes Installationsskript, install.sh, wird bereitgestellt. Es benötigt Python 3.10 oder neuer und das Paket python3-venv. Wenn es als root aus einem Klon dieses Repositorys ausgeführt wird, führt dieses Skript Folgendes aus:








