
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/mayter/cve-2019-1315
Privilege EscalationSchwachstellenanalyseExploitationBinary-Exploitation
GitHubmayter/cve-2019-1315

CVE-2019-1315

Proof-of-Concept-PowerShell-Exploit für CVE-2019-1315, eine Schwachstelle zur Erhöhung von Berechtigungen durch beliebiges Verschieben von Dateien im Windows-Fehlerberichterstattungs-Manager, getestet unter Windows 10 1903.

Repository anzeigen
10431vor 7 JahrenNoch nicht geprüft
Teilen

Windows Error Reporting Manager – Erweiterung von Berechtigungen durch beliebiges Verschieben von Dateien

Details: https://offsec.almond.consulting/windows-error-reporting-arbitrary-file-move-eop.html

Sie benötigen die NtApiDotNet-Bibliothek sowie eine gültige Report.wer-Datei. Beide müssen sich im selben Verzeichnis wie das Skript poc.ps1 befinden.

Um eine WER-Berichtsdatei zu erzeugen, können Sie den Befehl [Environment]::FailFast('Error') in PowerShell ausführen und in %ProgramData%\Microsoft\Windows\WER\ReportQueue nach der Berichtsdatei suchen.

Das Skript kann mit folgendem Befehl ausgeführt werden:

powershell -exec bypass -C ". .\poc.ps1; Test-Exploit"

Getestet unter Windows 10 1903.

CVE-2019-1315

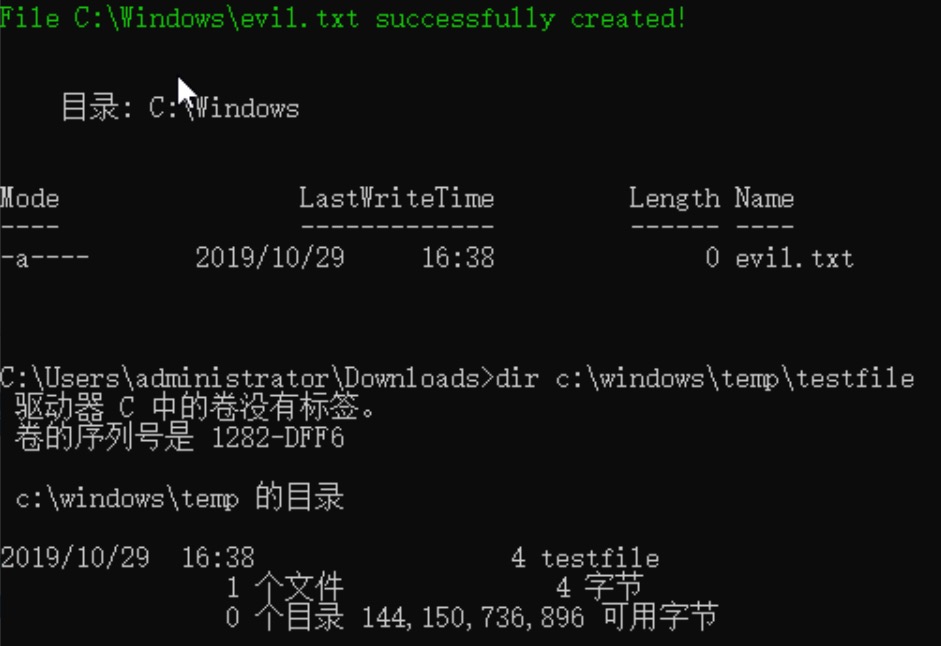
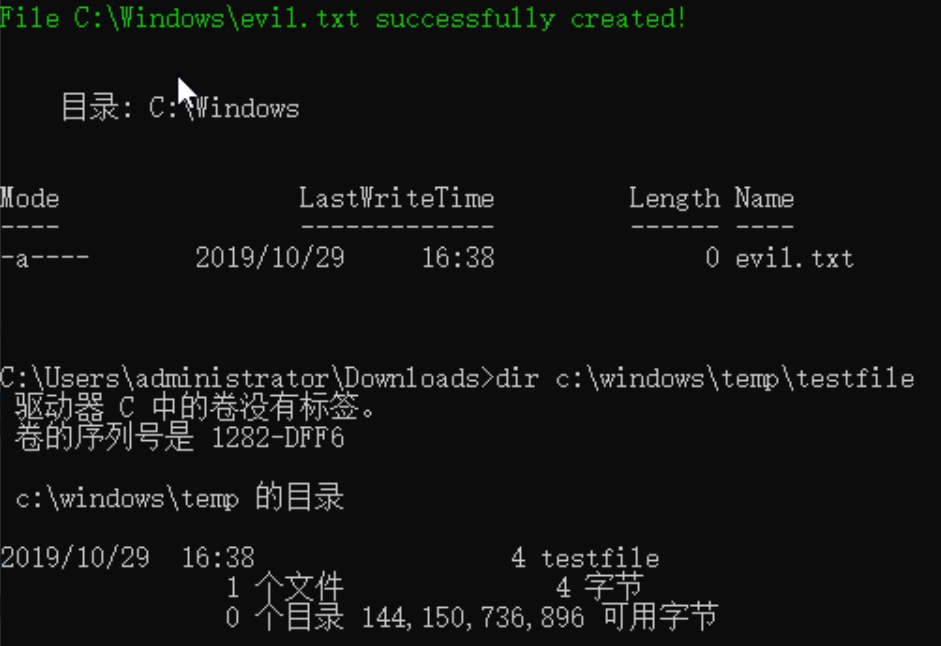
Ich habe die NtApiDotNet.dll-Datei kompiliert. Lokaler Test erfolgreich.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    260

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





