
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-41089 — Reflektiertes Cross-Site-Scripting (XSS) in Xibo CMS v4.1.2 von Xibo Signage, verursacht durch eine fehlende ordnungsgemäße Validierung der Benutzereingaben. | Kitploit
Tools/GitHubGitHub/marinafabregat/cve-2025-41089
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPapers & Forschung
GitHubmarinafabregat/cve-2025-41089

CVE-2025-41089

Reflektiertes Cross-Site-Scripting (XSS) in Xibo CMS v4.1.2 von Xibo Signage, verursacht durch eine fehlende ordnungsgemäße Validierung der Benutzereingaben.

Repository anzeigen
440vor 1 JahrNoch nicht geprüft
Teilen

CVE-2025-41089: Reflektiertes XSS in Xibo CMS

Ich habe eine Reflektierte Cross-Site-Scripting (XSS)-Schwachstelle in Xibo CMS v4.1.2 entdeckt. Dieses Problem resultiert aus der fehlenden ordnungsgemäßen Bereinigung von benutzergelieferten Eingaben im Feld 'Configuration Name' bestimmter Widgets innerhalb des Template-Editors.

Ein Angreifer kann einen speziellen Link erstellen oder eine Aktion auslösen, die ein bösartiges Skript in dieses Feld injiziert. Wenn ein Benutzer mit der betroffenen Seite interagiert, wird das Skript vom Server reflektiert und im Browser des Opfers ausgeführt.


Proof of Concept (PoC)

Um die Schwachstelle auszulösen, muss ein authentifizierter Benutzer die folgenden Schritte ausführen:

  1. Navigieren Sie zum Bereich Design > Templates und erstellen Sie ein neues Template.
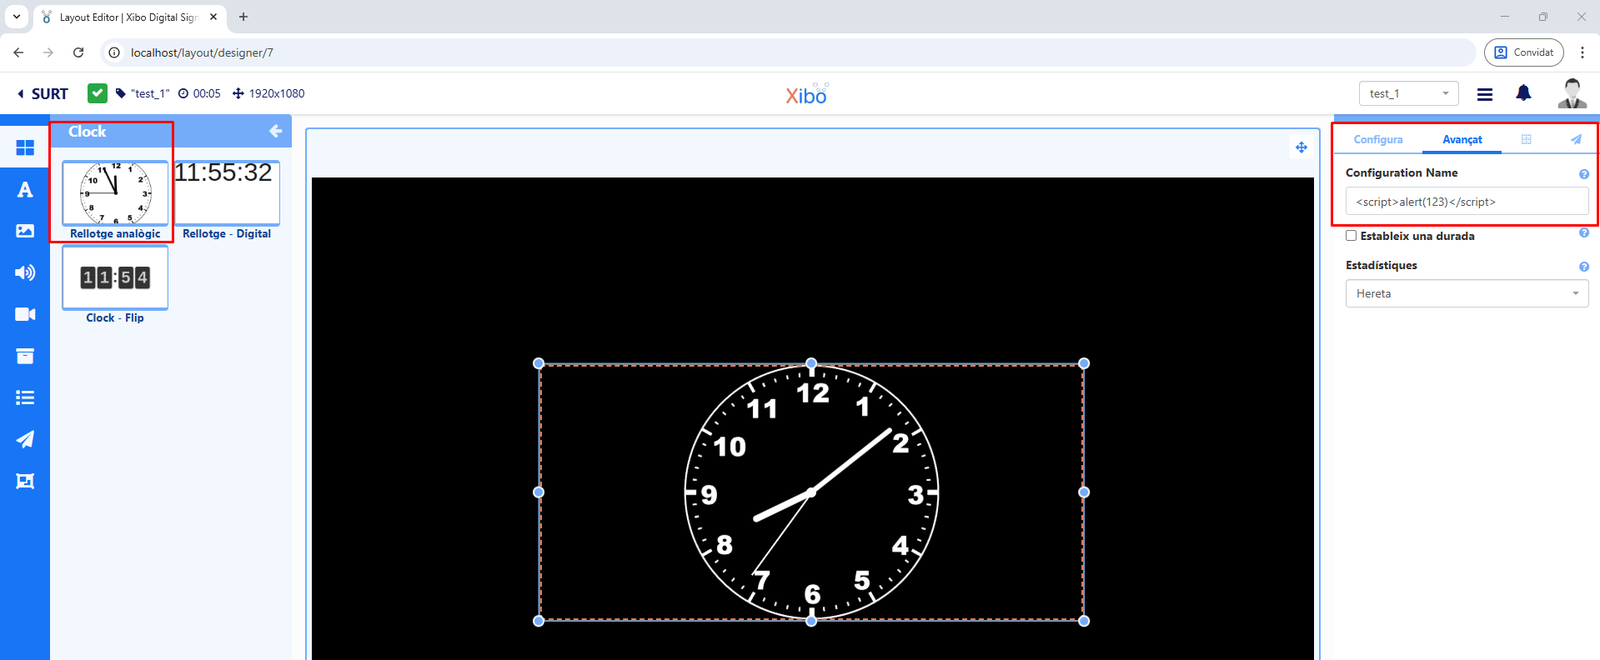
  2. Fügen Sie ein Widget hinzu, das ein 'Configuration Name'-Feld enthält, wie z. B. das 'Clock'-Widget.
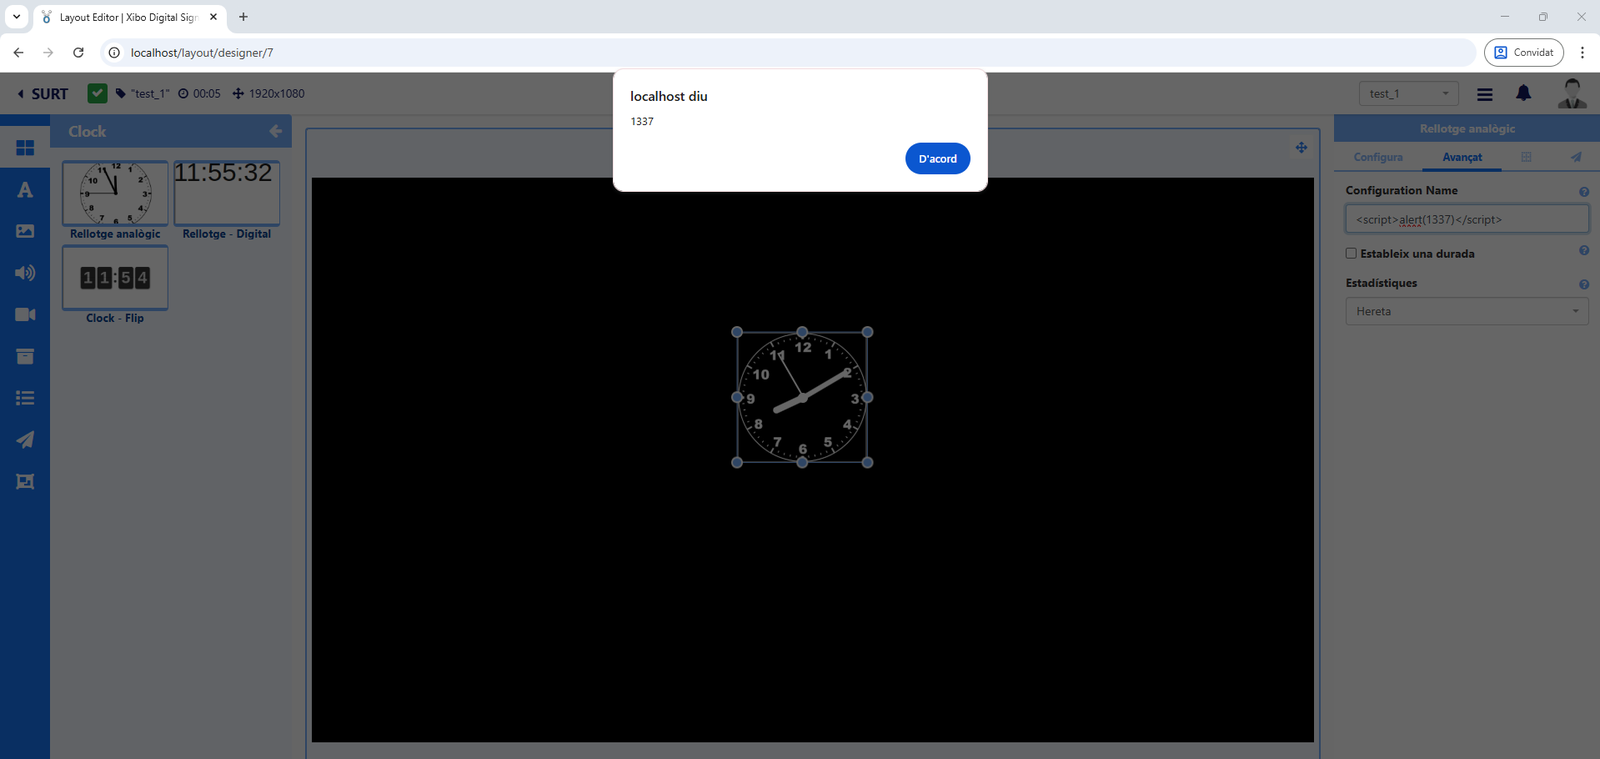
  3. Fügen Sie im Feld 'Configuration Name' (im linken Panel) eine bösartige XSS-Payload ein (z. B. <script>alert(1337)</script>).
  4. Wenn das Formular abgeschickt oder die Seite mit diesen Daten in der URL oder im POST-Body neu geladen wird, reflektiert der Server die Payload zurück an den Browser, wodurch das Skript ausgeführt wird.

Ausnutzung und Auswirkungen

Im Gegensatz zu Stored XSS wird eine Reflektierte XSS-Payload nicht in der Datenbank gespeichert. Das folgende Bild zeigt die kompromittierte Komponente:
Script_Location_2

Da die Payload nicht gespeichert wird, betrifft sie keine anderen Benutzer, die die Seite normal besuchen. Das folgende Bild zeigt das Endergebnis:
Result

Referenzen

  • INCIBE-CERT (Spanisch): Múltiples vulnerabilidades en Xibo CMS
  • INCIBE-CERT (Englisch): Multiple vulnerabilities in Xibo CMS

Haftungsausschluss

Diese Informationen dienen ausschließlich Bildungs- und Forschungszwecken. Ich bin NICHT verantwortlich für jeglichen Missbrauch oder Schaden, der durch diese Informationen verursacht wird.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    370
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




