Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
self-service-password — Weboberfläche zum Ändern und Zurücksetzen von Passwörtern in einem LDAP-Verzeichnis | Kitploit
Tools/GitHubGitHub/ltb-project/self-service-password
IdentitätsmanagementKryptographieIdentitäts- & Zugriffsmanagement (IAM)Authentifizierung
GitHubltb-project/self-service-password

self-service-password

Weboberfläche zum Ändern und Zurücksetzen von Passwörtern in einem LDAP-Verzeichnis

Repository anzeigen
Teilen
Webseite
1.3k35367vor 5 TagenVon Kitploit geprüft

LDAP Tool Box Self Service Password

CII Best Practices Build Status Documentation Status

Präsentation

Self Service Password ist eine PHP-Anwendung, die es Benutzern ermöglicht, ihr Passwort in einem LDAP-Verzeichnis zu ändern.

Die Anwendung kann mit standardmäßigen LDAPv3-Verzeichnissen (OpenLDAP, OpenDS, ApacheDS, Sun Oracle DSEE, Novell usw.) sowie mit Active Directory verwendet werden.
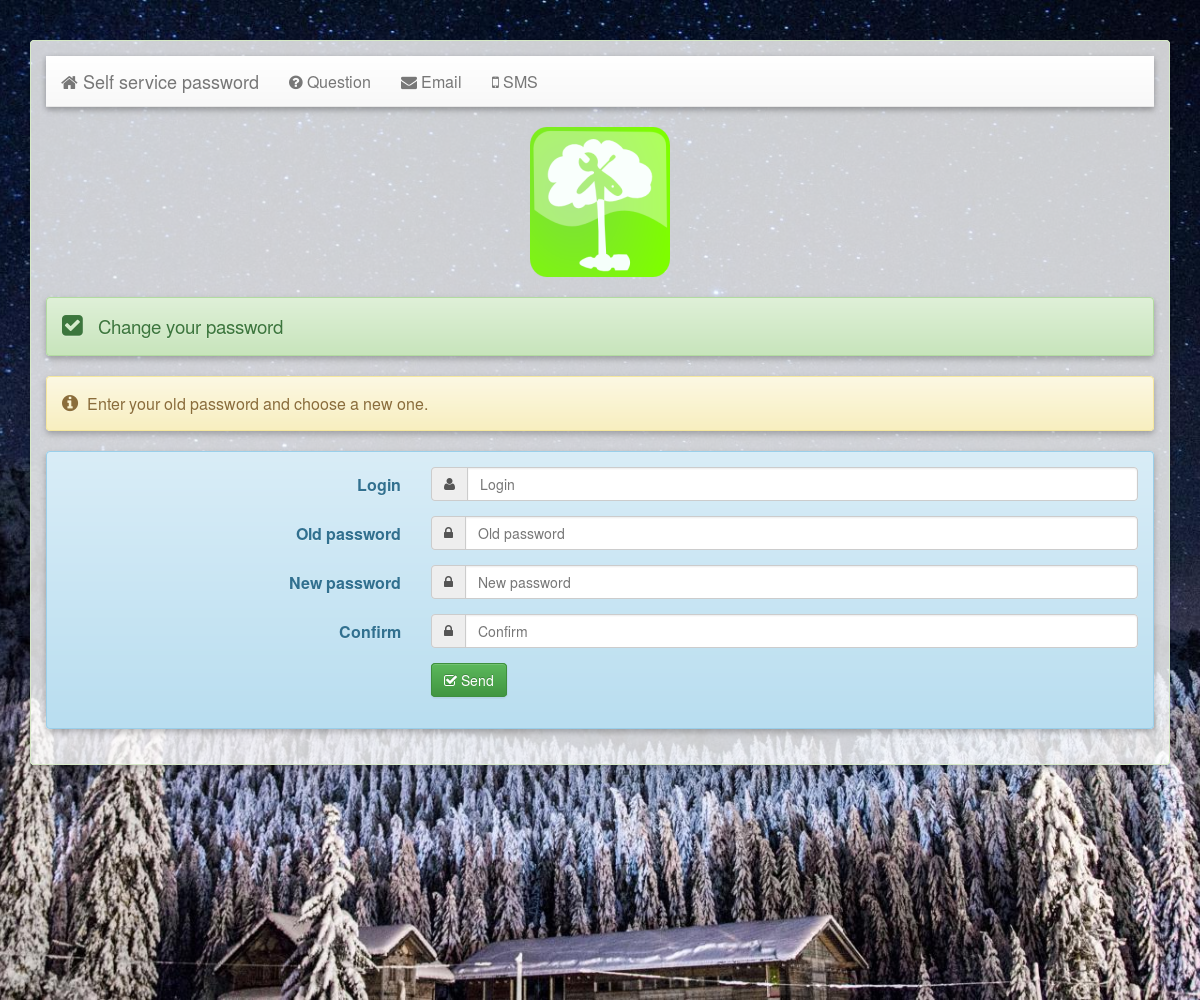
Screenshot

Sie bietet die folgenden Funktionen:

  • Samba-Modus zur Änderung von Samba-Passwörtern
  • Active-Directory-Modus
  • Passwort-Hashing (MD5, SHA, SHA2, Crypt, Argon2)
  • Lokale Passwortrichtlinie:
    • Minimale/maximale Länge
    • Verbotene Zeichen
    • Zähler für Großbuchstaben, Kleinbuchstaben, Ziffern oder Sonderzeichen
    • Prüfung auf Wiederverwendung des alten Passworts
    • Passwort identisch mit Login oder anderen LDAP-Attributen
    • Komplexität (verschiedene Zeichenklassen)
    • Verbotene Wörter
    • Nutzung der „Have I been pawned“-API
    • Entropie
  • Hilfemeldungen
  • Zurücksetzen per Sicherheitsfragen
  • Zurücksetzen per E-Mail-Challenge (Token wird per E-Mail gesendet)
  • Zurücksetzen per SMS (über einen externen E-Mail-zu-SMS-Dienst oder eine SMS-API)
  • SSH-Schlüssel im LDAP-Verzeichnis ändern
  • E-Mail-Adresse und Telefonnummer im LDAP-Verzeichnis ändern
  • Captcha (integriert)
  • E-Mail-Benachrichtigung nach Passwortänderung
  • Hook-Skript vor und nach der Passwortänderung
  • REST-API

Voraussetzungen

  • PHP (>=7.4)
  • Erforderliche PHP-Erweiterungen:
    • php-curl (Have-I-Been-Pwned-API)
    • php-gd (Captcha)
    • php-filter
    • php-ldap
    • php-mbstring (Zurücksetzen per E-Mail)
    • php-openssl (Token-Verschlüsselung, wahrscheinlich integriert)
  • Smarty >= 3
  • Verfügbarkeit starker Kryptografiefunktionen (für random_compat, PHP 7 oder libsodium oder lesbares /dev/urandom oder installierte php-mcrypt-Erweiterung)
  • gültige PHP-Mailserver-Konfiguration
  • gültige PHP-Session-Konfiguration

Dokumentation

Die Dokumentation ist verfügbar unter https://self-service-password.readthedocs.io/en/latest/

Docker

Wir stellen ein offizielles Docker-Image bereit.

Erstellen Sie eine minimale Konfigurationsdatei:

vi ssp.conf.php
<?php // My SSP configuration
$keyphrase = "mysecret";
$debug = true;
?>

Und führen Sie aus:

docker run -p 80:80 \
    -v $PWD/ssp.conf.php:/var/www/conf/config.inc.local.php \
    -it docker.io/ltbproject/self-service-password:latest

Download

Tarballs und Pakete für Debian und Red Hat sind verfügbar unter https://ltb-project.org/download.html

Debian- und Red-Hat-Repositorien sind ebenfalls verfügbar, siehe Installationsanweisungen.

Quellcode

Der Quellcode ist verfügbar unter https://github.com/ltb-project/self-service-password

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →








