Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
deep-loglizer — Ein Deep-Learning-Toolkit für die Anomalieerkennung in Logs. | Kitploit
Tools/GitHubGitHub/logpai/deep-loglizer
Maschinelles LernenPapers & ForschungLernen & BildungAnomalieerkennungLog-AnalyseTop in Anomalieerkennung Nr.16Top in Log-Analyse Nr.15Top in Maschinelles Lernen Nr.15
GitHub
2706557vor 5 JahrenVon Kitploit geprüft
Teilen
logpai/deep-loglizer

deep-loglizer

Ein Deep-Learning-Toolkit für die Anomalieerkennung in Logs.

Repository anzeigen

Deep-loglizer

Deep-loglizer ist ein auf Deep Learning basierendes Log-Analyse-Toolkit für die automatisierte Anomalieerkennung.

Wenn Sie Deep-loglizer in Ihrer Forschung für eine Veröffentlichung verwenden, zitieren Sie bitte das folgende Paper:
  • Zhuangbin Chen, Jinyang Liu, Wenwei Gu, Yuxin Su und Michael R. Lyu. Erfahrungsbericht: Deep Learning-basierte System-Log-Analyse zur Anomalieerkennung. arXiv-Preprint, arXiv:2107.05908 (2021).

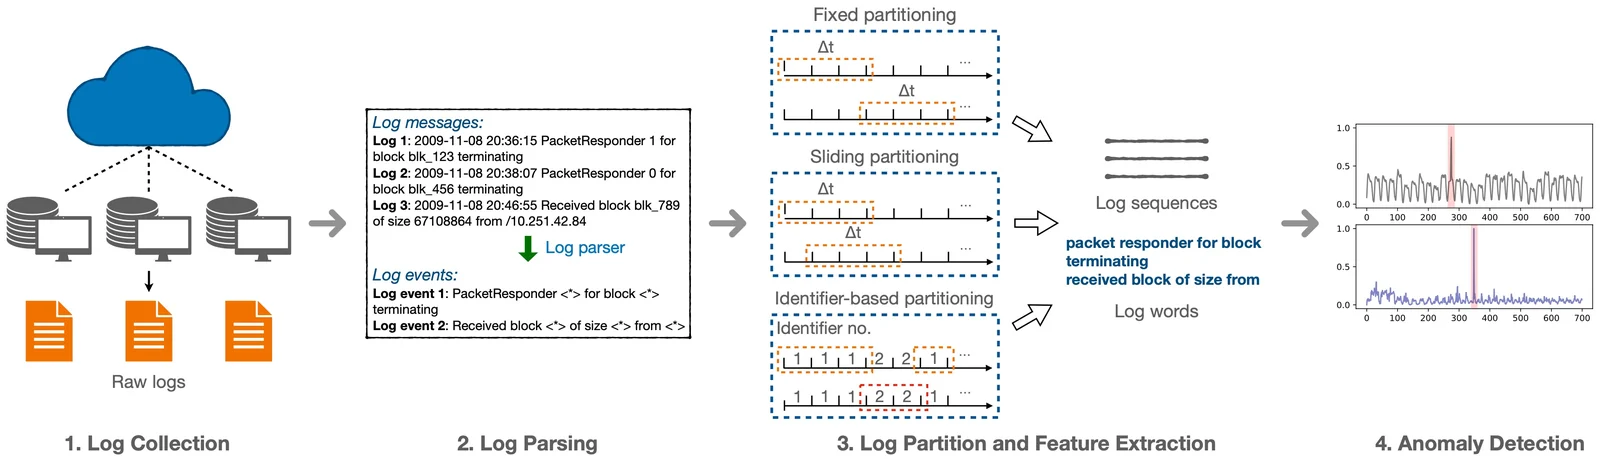
Framework

Deep Learning-basierte Log-Anomalieerkennung

Modelle

ModellPaper-Referenz
Unüberwachte Modelle
LSTM[CCS'17] Deeplog: Anomalieerkennung und -diagnose aus System-Logs durch Deep Learning, von Min Du, Feifei Li, Guineng Zheng und Vivek Srikumar. [University of Utah]
LSTM[IJCAI'19] LogAnomaly: unüberwachte Erkennung von sequentiellen und quantitativen Anomalien in unstrukturierten Logs von Weibin Meng, Ying Liu, Yichen Zhu et al. [Tsinghua University]
Transformer[ICDM'20] Self-attentive, klassifikationsbasierte Anomalieerkennung in unstrukturierten Logs, von Sasho Nedelkoski, Jasmin Bogatinovski, Alexander Acker, Jorge Cardoso und Odej Kao. [TU Berlin]
Autoencoder[ICT Express'20] Unüberwachte Anomalieerkennung in Log-Nachrichten, von Amir Farzad und T Aaron Gulliver. [University of Victoria]
Überwachte Modelle
Attentional BiLSTM[ESEC/FSE'19] Robuste logbasierte Anomalieerkennung bei instabilen Log-Daten von Xu Zhang, Yong Xu, Qingwei Lin et al. [MSRA]
CNN[DASC'18] Erkennung von Anomalien in Big-Data-System-Logs mithilfe von Convolutional Neural Networks von Siyang Lu, Xiang Wei, Yandong Li und Liqiang Wang. [University of Central Florida]

Installation

git clone https://github.com/logpai/deep-loglizer.git
cd deep-loglizer
pip install -r requirements.txt


Mitwirkende

  • Zhuangbin Chen, The Chinese University of Hong Kong
  • Jinyang Liu, The Chinese University of Hong Kong
  • Wenwei Gu, The Chinese University of Hong Kong
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →







