
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2019-0708-scan — Batch-Scanner für die CVE-2019-0708 (BlueKeep) RDP-Schwachstelle mit Windows- und Linux-Unterstützung, unter Verwendung von rdpscan und benutzerdefiniertem Cscan zur massiven IP-Bereichserkennung. | Kitploit
Tools/GitHubGitHub/lisinan988/cve-2019-0708-scan
AufklärungSchwachstellenscannerExploitationInformationsbeschaffungNetzwerksicherheitPenetrationstests
GitHublisinan988/cve-2019-0708-scan

CVE-2019-0708-scan

Batch-Scanner für die CVE-2019-0708 (BlueKeep) RDP-Schwachstelle mit Windows- und Linux-Unterstützung, unter Verwendung von rdpscan und benutzerdefiniertem Cscan zur massiven IP-Bereichserkennung.

Teilen
Repository anzeigen
26vor 4 JahrenNoch nicht geprüft

Microsoft 3389 Remote Vulnerabilität CVE-2019-0708 Massenerkennungstool

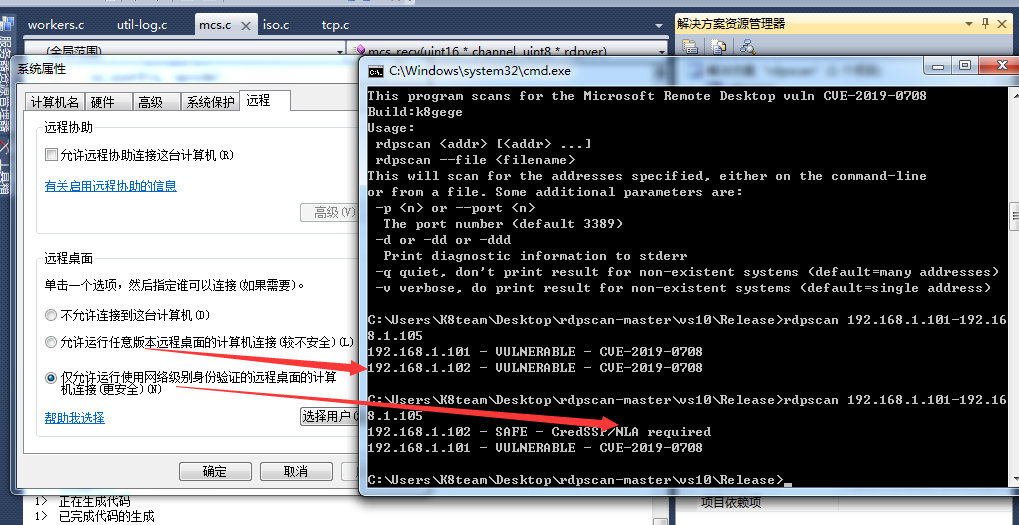
0x001 Erkennung unter Windows

https://github.com/robertdavidgraham/rdpscan

C:\Users\K8team\Desktop\rdpscan-master\vs10\Release 的目录

2019/06/02 02:11 <DIR> . 2019/06/02 02:11 <DIR> .. 2019/06/02 01:55 2,582,016 libcrypto-1_1.dll 2019/06/02 01:57 619,520 libssl-1_1.dll 2019/06/02 02:04 172,032 rdpscan.exe 3 个文件 3,373,568 字节 2 个目录 2,462,433,280 可用字节

C:\Users\K8team\Desktop\rdpscan-master\vs10\Release>rdpscan 192.168.1.101-192.168.1.105 192.168.1.101 - VULNERABLE - CVE-2019-0708 192.168.1.102 - VULNERABLE - CVE-2019-0708

C:\Users\K8team\Desktop\rdpscan-master\vs10\Release>rdpscan 192.168.1.101-192.168.1.105 192.168.1.102 - SAFE - CredSSP/NLA required 192.168.1.101 - VULNERABLE - CVE-2019-0708

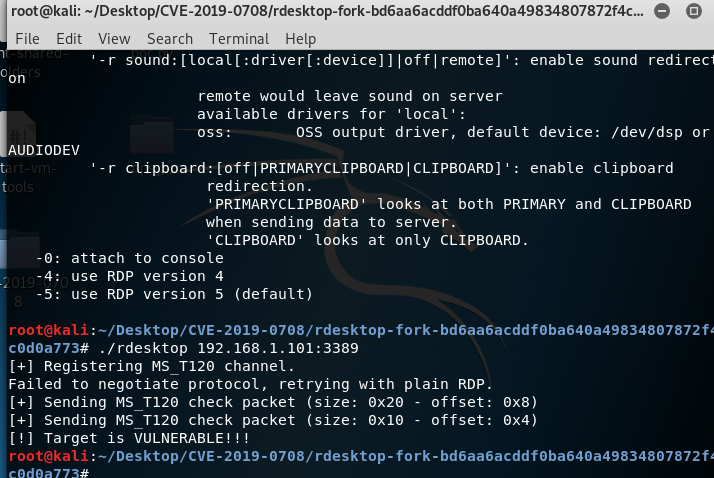
0x002 Erkennung unter Linux

https://github.com/SugiB3o/Check-vuln-CVE-2019-0708

root@kali:~/Desktop# ./rdesktop 192.168.1.101:3389 ERROR: Failed to open keymap en-us [+] Registering MS_T120 channel. Failed to negotiate protocol, retrying with plain RDP. [+] Sending MS_T120 check packet (size: 0x20 - offset: 0x8) [+] Sending MS_T120 check packet (size: 0x10 - offset: 0x4) [!] Target is VULNERABLE!!!
 

0x003 Massenerkennung mit Cscan

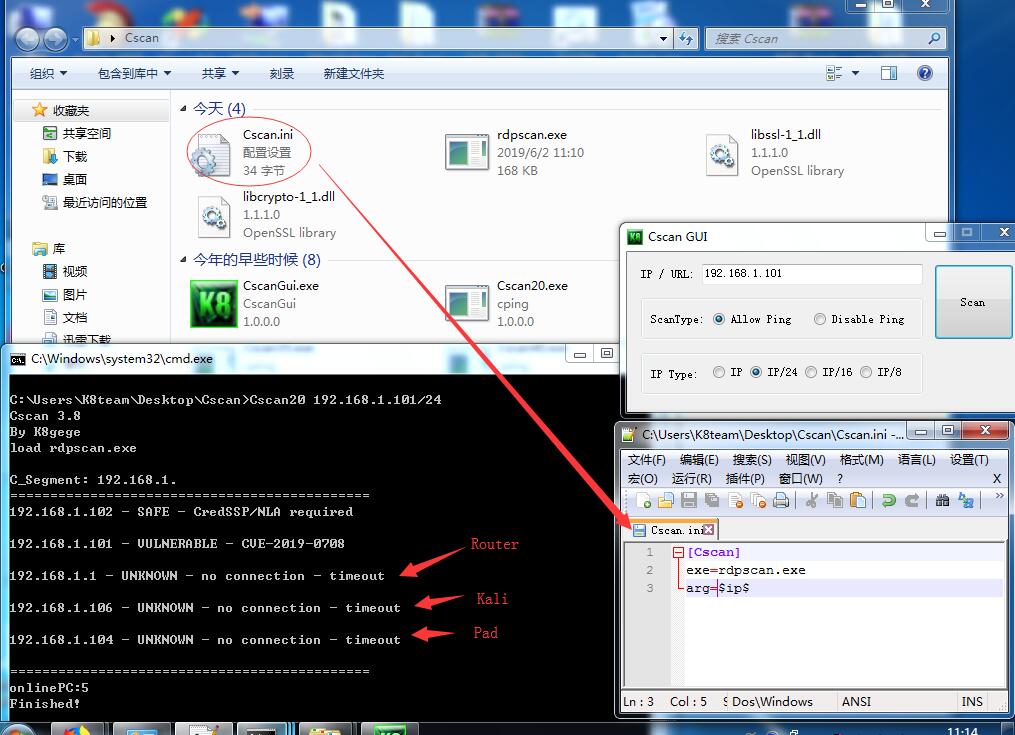
Kopieren Sie rdpscan.exe und die DLL-Dateien in das Cscan-Verzeichnis. Erstellen Sie eine neue Datei Cscan.ini mit folgendem Inhalt:

[Cscan]
exe=rdpscan.exe
arg=$ip$

 Massen-Scan

Cscan.exe 192.168.1.101/24  (für ein einzelnes C-Netz, mehrere C-Netze oder B-Netze siehe Cscan-Dokumentation)

Lokal kann GUI verwendet werden (nur .NET 2.0, wählen Sie die Cscan-Version entsprechend der .NET-Version Ihres eigenen oder des Zielcomputers)
0x004 Bin-Download

Die Kompilierung unter Windows kann umständlich sein. Hier werden fertig kompilierte Binärdateien bereitgestellt.

Es handelt sich um eine EXE für Windows 7 x86, die aber auch unter 64-Bit-Systemen verwendet werden kann.

Ausführbare Datei für Kali 2019 x64; andere Versionen bitte selbst kompilieren.

POC:  https://github.com/k8gege/CVE-2019-0708

Cscan: https://www.cnblogs.com/k8gege/p/10519321.html

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    387
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    308
  • 6

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    275

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





