
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/lindhunt/cve-2026-26211
SchwachstellenanalyseExploitationWebsicherheitPapers & ForschungLernen & Bildung
GitHublindhunt/cve-2026-26211

CVE-2026-26211

Öffentliche Offenlegung und Proof-of-Concept für CVE-2026-26211, eine gespeicherte XSS-Schwachstelle in Ekushey Project Manager CRM v5.0, einschließlich technischer Details und Auswirkungsanalyse.

Repository anzeigen
135vor 2 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    344
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    297

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE Badge CWE Badge Severity Status

CVE-2026-26211: Gespeichertes XSS im Ekushey Project Manager CRM

Produkt: Ekushey Project Manager CRM
Version: 5.0
Schwachstelle: Gespeichertes Cross-Site Scripting (XSS)
CWE: CWE-79
Forscher: LINDAN TRI SAPUTRA
Erstmeldung: 1. August 2026


Zusammenfassung

In Ekushey Project Manager CRM Version 5.0 wurde eine Schwachstelle für gespeichertes Cross-Site Scripting (XSS) identifiziert. Das Problem besteht in den Anwendungseinstellungen, genauer gesagt im Feld Name. Vom Benutzer kontrollierte HTML-Eingaben werden ohne ordnungsgemäße Bereinigung oder Ausgabekodierung gespeichert, was zur Ausführung beliebigen JavaScripts beim Rendern der Seite führt.


Betroffene Komponente

Einstellungen → Name

  • Der konfigurierte Anwendungsname wird in der Datenbank gespeichert.
  • Anschließend wird er in der Anwendungsoberfläche ohne ordnungsgemäße Maskierung angezeigt.
  • Jeder authentifizierte Benutzer (Administrator, Mitarbeiter oder Kunde), der den gerenderten Namen sieht, ist der Schwachstelle ausgesetzt.

Proof of Concept (PoC)

  1. Melden Sie sich als Administrator bei der Anwendung an.
  2. Navigieren Sie zu Einstellungen.
  3. Suchen Sie das Systemfeld Name.
  4. Fügen Sie die folgende harmlose XSS-Testnutzlast ein:
  1. Speichern Sie die Einstellungen.
  2. Öffnen Sie eine beliebige Seite, auf der der konfigurierte Anwendungsname angezeigt wird (z. B. Dashboard, Header, E-Mails).

Das JavaScript wird ausgeführt, wenn der gespeicherte Wert gerendert wird.


Auswirkung

Da die Nutzlast in der Anwendung gespeichert wird, betrifft das Problem alle Benutzer und nicht nur den Administrator, der die Einstellung ursprünglich geändert hat. Je nachdem, wo der Anwendungsname gerendert wird und welche Benutzer auf diese Seiten zugreifen können, kann die gespeicherte Nutzlast im Browser von Mitarbeitern, Kunden oder anderen authentifizierten Benutzern ausgeführt werden.

Mögliche Auswirkungen sind:

  • Ausführung beliebigen JavaScripts in den Browsern betroffener Benutzer
  • Manipulation der Anwendungsoberfläche (z. B. Defacement, gefälschte Benachrichtigungen)
  • Phishing oder Spoofing innerhalb der vertrauenswürdigen Anwendungs-Origin
  • Ausführung von Aktionen im authentifizierten Anwendungskontext des Opfers (Session Hijacking, CSRF-Bypass)

Video-Proof-of-Concept

Eine Videodemonstration von CVE-2026-26211 ist unten verfügbar:
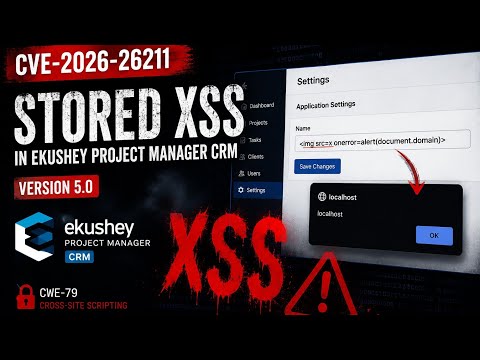
PoC Video Thumbnail
Klicken Sie auf das Bild, um das PoC auf YouTube anzusehen

Direkter Link: https://youtu.be/b8gRD9jpvak?si=otEalAgZexiENIfh


Offenlegungszeitplan

DatumEreignis
1. August 2026Schwachstelle bei VulnCheck eingereicht
August 2026VulnCheck validierte die Einreichung und bestätigte, dass sie für eine CVE-Zuweisung qualifiziert ist
August 2026CVE-2026-26211 zugewiesen
25. August 2026Öffentliche technische Offenlegung gemäß der Anfrage von VulnCheck veröffentlicht

Forscher

LINDAN TRI SAPUTRA
Unabhängiger Sicherheitsforscher
GitHub: https://github.com/LindHunt


Referenzen

  • CVE-2026-26211: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2026-26211
  • CWE-79: Improper Neutralization of Input During Web Page Generation (XSS)
    https://cwe.mitre.org/data/definitions/79.html

Haftungsausschluss

Dieser Bericht wird ausschließlich zu Bildungs- und Sicherheitsbewusstseinszwecken bereitgestellt. Die identifizierte Schwachstelle wurde vor der Veröffentlichung verantwortungsvoll an den Hersteller oder die zuständige Koordinierungsstelle (VulnCheck) gemeldet. Die unbefugte Ausnutzung dieser Schwachstelle ist illegal und unethisch.


Empfehlungen für Entwickler

Zur Behebung dieser Schwachstelle:

  • Wenden Sie kontextbezogene Ausgabekodierung an, wenn benutzergesteuerte Eingaben gerendert werden.
  • Implementieren Sie eine strikte Eingabevalidierung und -bereinigung für alle Einstellungsfelder.
  • Verwenden Sie Content Security Policy (CSP)-Header, um XSS-Risiken zu mindern.
  • Erwägen Sie die Verwendung von HTML Purifier oder ähnlichen Bibliotheken, um Rich-Text-Eingaben zu filtern.

Bleiben Sie sicher, bleiben Sie wachsam.

Tool herunterladen