

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
engagement-mgr — Engagement Manager ist eine Webanwendung zur Verfolgung von Offensive-Security-Engagements. Sie bietet eine moderne Benutzeroberfläche, die mit Next.js, Prisma und PostgreSQL erstellt wurde. | Kitploit
Tools/GitHubGitHub/leebaird/engagement-mgr
DefensivwerkzeugeSchwachstellenanalyseWebsicherheitPenetrationstestsDienstprogramme & FrameworksLernen & BildungRed TeamingIncident Response
GitHubleebaird/engagement-mgr

engagement-mgr

Engagement Manager ist eine Webanwendung zur Verfolgung von Offensive-Security-Engagements. Sie bietet eine moderne Benutzeroberfläche, die mit Next.js, Prisma und PostgreSQL erstellt wurde.

253140vor 2 TagenVon Kitploit geprüft
Teilen
Repository anzeigen

Engagement Manager

Engagement Manager ist eine Webanwendung zur Nachverfolgung von Offensive-Security-Engagements. Sie verfügt über eine moderne Benutzeroberfläche, die mit Next.js, Prisma und PostgreSQL erstellt wurde. Die App umfasst einen Kalender, Engagements, Kunden, Kontakte, Findings und Operatoren.

License: MIT

  • Twitter Follow Lee Baird @discoverscripts
  • Twitter Follow Jay "L1ghtn1ng" Townsend @jay_townsend1
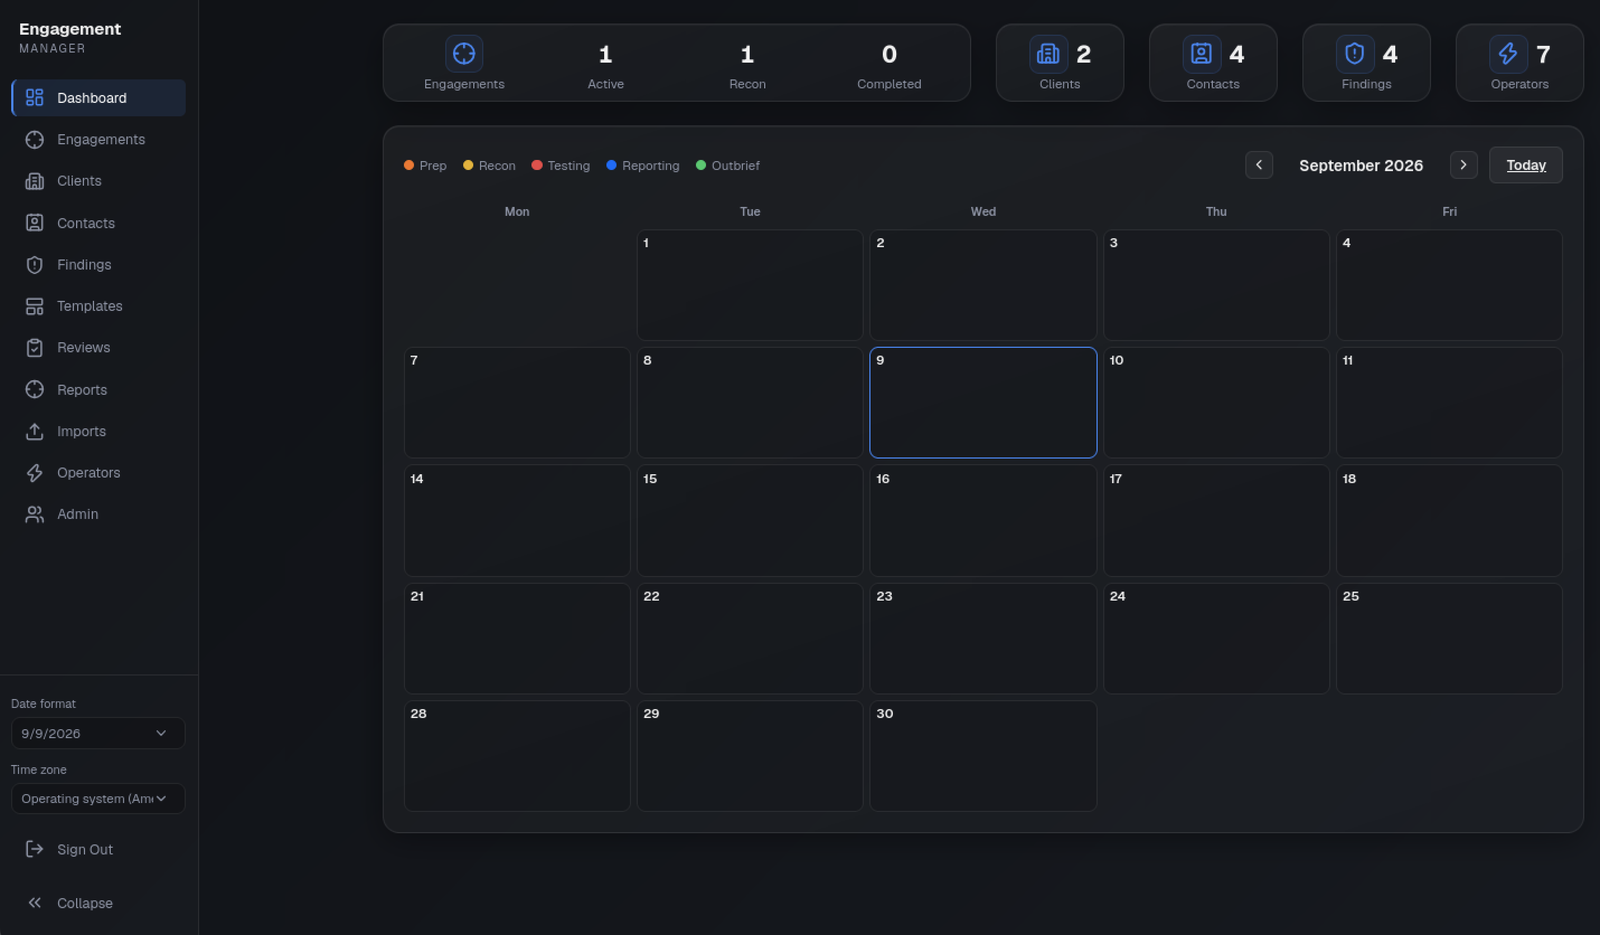
Screenshots

Dashboard

Inhaltsverzeichnis

  • Screenshots
  • Findings schreiben und PDF-Berichte erstellen
    • Berichterstattung, Sicherheit und Deployment
    • Verifikation
  • Voraussetzungen
  • Umgebungskonfiguration
  • Datenbankeinrichtung
    • Entwicklung
    • Produktion
  • Installation
    • Automatisierte Einrichtung (Ubuntu)
      • Upgrade-Hinweise für gehärtete Einrichtung und Backups
    • Manuelle Einrichtung
  • Anwendung ausführen
  • Produktions-Deployment
    • Anforderungen
    • Deployment-Schritte
    • Produktions-Checkliste
  • Standard-Anmeldedaten
  • Servermigration (Backup / Wiederherstellung / Zurücksetzen)
  • Implementierungsplan & Architektur
    • Technologie-Stack
    • Datenbankschema
    • Neue Felder hinzufügen
    • Sicherheitsarchitektur

Findings schreiben und PDF-Berichte erstellen

  • Arbeitsbereich zum Schreiben: Öffnen Sie den Link Write & review eines Findings für die Markdown-Bearbeitung und eine sichere Vorschau. Private Entwürfe werden nach 15 Sekunden Inaktivität oder auf Anforderung gespeichert; sie werden auf dem Server gespeichert, nicht im lokalen Speicher des Browsers. Ein Entwurf kann nach dem erneuten Öffnen explizit wiederhergestellt werden. Bei widersprüchlichen Speicherungen bleibt der Text des Editors erhalten und erfordert einen Vergleich mit der aktuellen Revision. Textrevisionen können eingesehen und wiederhergestellt werden; das Wiederherstellen stellt gelöschte Nachweise nicht wieder her.
  • Wiederverwendbare Vorlagen: Durchsuchen Sie genehmigte Formulierungen nach Titel, Kategorie oder Schweregrad. Benutzer können Vorlagen vorschlagen; Administratoren kuratieren und genehmigen sie. Das Anwenden einer Vorlage erstellt ein unabhängiges Engagement-Finding mit leeren Beobachtungen, betroffenen Hosts und Nachweisen, wodurch eine versehentliche Wiederverwendung der Nachweise eines anderen Engagements verhindert wird.
  • Nachweise: Laden Sie bis zu vier PNG/JPEG-Bilder zusammen hoch oder fügen Sie sie ein, fügen Sie Bildunterschriften hinzu und bearbeiten Sie Bildunterschrift/Reihenfolge im Arbeitsbereich zum Schreiben. Bilder werden dekodiert, von Metadaten befreit, auf höchstens 2000 × 2000 Pixel skaliert und als PNG gespeichert. Bewahren Sie forensische Originalnachweise separat auf, falls die ursprünglichen Bytes oder Metadaten benötigt werden.
  • Überprüfung: Senden Sie vollständige Findings von Draft/Changes Requested an Ready. Ein zugewiesener Prüfer oder Administrator, der nicht der aktuelle Autor ist, kann genehmigen oder Änderungen anfordern. Administratoren weisen Prüfer zu. Änderungen an Text, Nachweisen und wiederhergestellten Revisionen heben die Genehmigung auf. Die Prüfwarteschlange, Kommentare, Bereitschafts-Checkliste und Revisionshistorie unterstützen die Übergabe.
  • PDF-Berichte: Wählen Sie in Reports ein Engagement aus, schreiben Sie dessen Management Summary, wählen/ordnen Sie Findings aus und speichern Sie die Einstellungen. Entwurfs-PDFs sind sichtbar gekennzeichnet. Nur Administratoren können ein finales PDF ausstellen, und jedes ausgewählte Finding muss genehmigt sein und die Bereitschaftsprüfungen bestehen. Jede ausgestellte Version speichert ihr PDF, einen expliziten Inhalts-Snapshot und einen SHA-256-Digest; spätere Änderungen erzeugen es nicht neu. Das Löschen des übergeordneten Engagements löscht weiterhin seine Berichte über den bestehenden Lebenszyklus.
  • Scanner-Importe: Zeigen Sie eine Vorschau eines Exports an, wählen Sie Findings aus und bestätigen Sie dann. Importe führen niemals Scans aus oder kontaktieren Ziele. Serverseitiges Fingerprinting überspringt übereinstimmende Findings im selben Engagement; alle neuen Datensätze beginnen als Draft und müssen von einem Operator geprüft werden.
Scanner-/ExportfamilieAkzeptierter Export
Burp SuiteIssues XML, einschließlich der inerten internen Schema-DTD
Nessus / TenableNessus v2 XML (.nessus)
NmapXML; offene Ports und deren Skriptausgabe werden zu informativen Beobachtungen, nicht zu abgeleiteten Schwachstellen
OpenVAS / GreenboneNativer XML-Bericht oder GMP get_reports_response
OWASP ZAPTraditioneller JSON-Bericht mit Sites und Alerts
NucleiJSON Lines (-jsonl)
QualysScan-Ergebnis-XML (SCAN/IP-Struktur), nicht das separate Host-Detection-API-Format
Semgrep / CodeQL und andere SARIF-ProduzentenSARIF-JSON-Runs, -Regeln und -Ergebnisse

Exporte sind auf 2 MB und 500 Findings pro Import begrenzt, mit Ratenbegrenzungen für Vorschau und Bestätigung pro Benutzer. Die Anwendung akzeptiert insgesamt höchstens 10.000 Findings und 500 für ein Engagement über manuelle Erstellung, Vorlagen und Scanner-Importe hinweg. Die globale Findings-Liste lädt 100 Zeilen pro Seite, und Abfragen zu Engagement-/Berichts-Findings sind durch dasselbe Limit pro Engagement begrenzt. Unbekannte Layouts schlagen sichtbar fehl, anstatt stillschweigend als erfolgreicher Import behandelt zu werden. Scanner-Schweregrade sind Vorschläge: Prüfen Sie ihren Kontext vor der Genehmigung. Referenzierte URLs, HTML und eingebettete Remote-Bilder werden nicht abgerufen oder ausgeführt.

Berichte erlauben 1–100 Findings, bis zu 100 Nachweisbilder (je 5 MB, insgesamt 20 MB Eingabe), 500 Seiten und 25 MB Ausgabe. Die Ausstellung ist auf 50 Versionen pro Engagement und 1 GB ausgestellter PDFs in der gesamten Anwendung begrenzt. Vorschau und Ausstellung haben Ratenbegrenzungen pro Benutzer, und pro Anwendungsprozess wird jeweils nur ein PDF-Rendering zugelassen. Findings behalten höchstens 1000 Revisionen und 500 Kommentare; das Erreichen eines Limits schlägt fehl, ohne die Historie zu überschreiben. DejaVu-Schriftarten und ihre Weiterverbreitungslizenz sind in assets/fonts enthalten; Bereitstellungen müssen diese Assets beibehalten (das Next-Ausgabe-Tracing schließt sie ein).

Next.js Server Actions teilen sich ein einziges Body-Größenlimit von 25mb (festgelegt in next.config.ts) für den Nachweis-Upload. Die Anmeldung verwendet eine dedizierte Same-Origin-Route mit URL-Kodierung und einem Streaming-Limit von 4 KB, bevor Authentifizierung oder Datenbankarbeit erfolgt.


Sicherheit und Deployment melden

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




