
 laremontada12/cve-2026-39987-marimo-preauth-rce
Sicherheitsforschung und SOC-Untersuchung von CVE-2026-39987 mit Docker, Nginx, Linux-Prozessüberwachung, Splunk SIEM und SPL-Erkennungsregeln.

Sicherheitsforschung und experimentelle Validierung von CVE-2026-39987, einer Schwachstelle durch fehlende Authentifizierung, die den Terminal-WebSocket-Endpunkt von Marimo betrifft.
Dieses Projekt dokumentiert die Ursache der Schwachstelle, lokale Reproduktionsergebnisse, den offiziellen Sicherheitspatch und Regressionstests in kontrollierten Docker-Umgebungen.
| Feld | Details |
|---|---|
| CVE | CVE-2026-39987 |
| Produkt | Marimo |
| Schwachstellentyp | Fehlende Authentifizierung / Pre-Authentifizierungs-RCE |
| CWE | CWE-306 |
| Schweregrad | Kritisch |
| Getestete betroffene Version | 0.20.4 |
| Getestete gepatchte Version | 0.23.0 |
| Betroffener Endpunkt | /terminal/ws |
| Sicherheitshinweis | GHSA-2679-6mx9-h9xc |
Die Schwachstelle entsteht durch fehlende Authentifizierungsvalidierung im Terminal-WebSocket-Endpunkt von Marimo.
In der betroffenen Implementierung werden die Terminal-Verfügbarkeit und der Anwendungsmodus geprüft, ohne die Identität des verbindenden Clients ordnungsgemäß zu validieren.
Dies kann die serverseitige Terminal-Funktionalität unter anfälligen Konfigurationen für nicht authentifizierte Clients offenlegen.
Der Schwerpunkt des Projekts lag auf:
| Komponente | Konfiguration |
|---|---|
| Host-Betriebssystem | Windows 11 |
| Container-Plattform | Docker Desktop |
| Anfällige Umgebung | Marimo 0.20.4 |
| Gepatchte Umgebung | Marimo 0.23.0 |
| Container-Python | Python 3.12 |
| Regressionstests | Python 3.13, pytest |
| Netzwerkumfang | Nur Localhost |
Beide Marimo-Versionen wurden in separaten Docker-Umgebungen bereitgestellt.
Die Forschung wurde auf lokal kontrollierten Systemen durchgeführt.
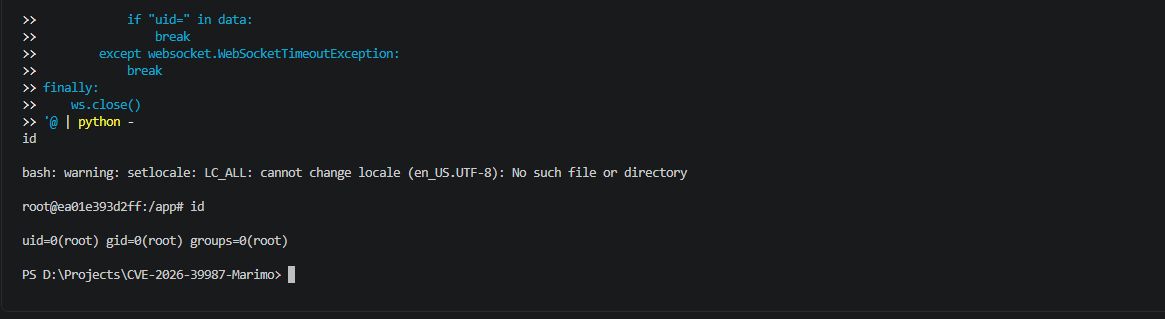
Es wurde ein lokales Experiment gegen den anfälligen Terminal-WebSocket-Endpunkt durchgeführt, ohne Authentifizierungsnachweise bereitzustellen.
Das aufgezeichnete Experiment erzeugte serverseitige Befehlsausgaben innerhalb des anfälligen Docker-Containers.
Beobachteter Ausführungskontext:
uid=0(root) gid=0(root) groups=0(root)
Weitere Beobachtungen identifizierten den Hostnamen und das Arbeitsverzeichnis des Containers.
Diese Ergebnisse stimmen mit der erfolgreichen Reproduktion der gemeldeten Pre-Authentication-RCE-Schwachstelle in der isolierten Laborumgebung überein.
Die beobachteten Root-Rechte waren auf die Container-Ausführungsumgebung beschränkt. Sie belegen keine Privilegieneskalation oder Kompromittierung des Windows-Hosts.
Experimenteller Nachweis:
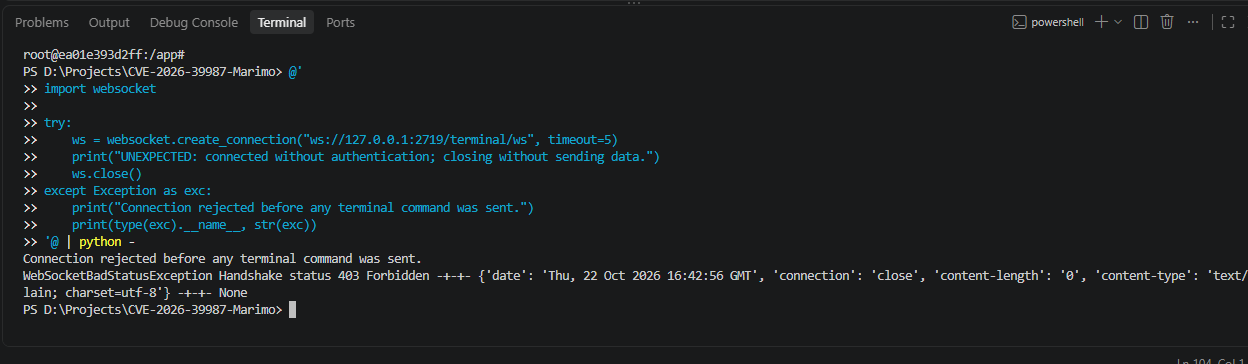
Es wurde ein manueller nicht authentifizierter Verbindungsversuch gegen den gepatchten Terminal-WebSocket-Endpunkt durchgeführt.
Beobachtetes Ergebnis:
WebSocketBadStatusException
Handshake status 403 Forbidden
Der Server hat die Verbindung während des WebSocket-Handshakes abgelehnt.
Experimenteller Nachweis:
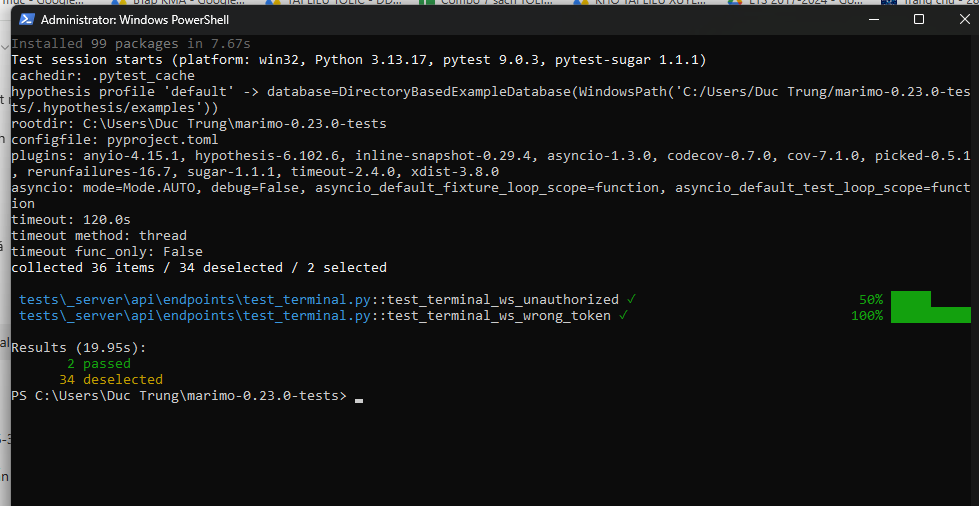
Zwei offizielle Marimo-Authentifizierungs-Regressionstests wurden gegen den Marimo 0.23.0-Quellcode ausgeführt.
| Sicherheitstest | Ergebnis |
|---|---|
test_terminal_ws_unauthorized | BESTANDEN |
test_terminal_ws_wrong_token | BESTANDEN |
Pytest-Zusammenfassung:
2 passed
34 deselected
Diese Tests validieren das erwartete Verhalten bei der Ablehnung der Authentifizierung in der Testumgebung.
Die automatisierten Tests verwendeten Starlettes TestClient und wurden getrennt von der Docker-basierten manuellen Verifikation ausgeführt.
Nachweis:
Dem betroffenen Terminal-WebSocket-Endpunkt von Marimo 0.20.4 fehlte die Authentifizierungsvalidierung, die durch den offiziellen Sicherheits-Patch eingeführt wurde.
Der Patch fügt eine Authentifizierungsprüfung hinzu, bevor die Verarbeitung des Terminal-WebSockets zugelassen wird, wenn die Authentifizierung aktiviert ist.
Die Untersuchung betrachtete:
terminal.py.test_terminal.py.Offizieller Patch: Marimo PR #9098
| Dokument | Beschreibung |
|---|---|
| Marimo-Überblick | Hintergrund zur Anwendung und zur Schwachstelle |
| Ursachenanalyse | Fehlende Authentifizierungsvalidierung |
| WebSocket-Ablaufanalyse | Diagramme des Verbindungsablaufs |
| Patch-Diff-Analyse | Analyse des offiziellen Sicherheits-Patches |
| Sicherheitsvalidierung | Manuelle Experimente und Regressionstests |
| Sicherheitsforschungsbericht | Konsolidierte technische Erkenntnisse |
| Gegenmaßnahmen und Empfehlungen | Behebung und defensive Maßnahmen |
Die empfohlene Behebung besteht darin, betroffene Marimo-Installationen auf Version 0.23.0 oder eine neuere gepflegte Version zu aktualisieren.
Zusätzliche defensive Empfehlungen umfassen:
Details finden Sie in mitigation.md.
Dieses Projekt wurde zu Bildungszwecken und für autorisierte Sicherheitsforschung durchgeführt.
Die Tests beschränkten sich auf isolierte localhost-Umgebungen.
Die experimentellen Ergebnisse zur verwundbaren Version wurden lokal aufgezeichnet und nicht von einem unabhängigen Forscher reproduziert.
Die Untersuchung zeigte keine Kompromittierung des Host-Betriebssystems oder eine Rechteausweitung über die bereits vorhandenen Rechte des Container-Prozesses hinaus.






