

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
vulnerability-remediation-cve-2013-3900 — End-to-End-Behebung von CVE-2013-3900 mithilfe von PowerShell und Tenable. Demonstriert die Identifizierung von Schwachstellen, die Härtung der Registry und die automatisierte Überprüfung in einer Azure-Umgebung. | Kitploit
Tools/GitHubGitHub/ksgassama-lab/vulnerability-remediation-cve-2013-3900
SchwachstellenscannerSchwachstellenanalyseScripting & AutomatisierungKonfigurationsprüfungCloud-SicherheitLernen & Bildung
GitHubksgassama-lab/vulnerability-remediation-cve-2013-3900

vulnerability-remediation-cve-2013-3900

End-to-End-Behebung von CVE-2013-3900 mithilfe von PowerShell und Tenable. Demonstriert die Identifizierung von Schwachstellen, die Härtung der Registry und die automatisierte Überprüfung in einer Azure-Umgebung.

Repository anzeigen
42vor 10 MonatenNoch nicht geprüft
Teilen

🛡️ Behebung von CVE-2013-3900: WinVerifyTrust-Signaturvalidierung

📝 Projektübersicht

Dieses Projekt demonstriert einen realen Workflow für das Schwachstellenmanagement. Mit einer Azure-VM habe ich einen Signaturvalidierungsfehler mit hohem Schweregrad aufgespürt, ihn manuell per PowerShell bestätigt und einen Registry-basierten Fix bereitgestellt, um das System gegen unbefugte Codeausführung zu härten.


Das Problem

Die WinVerifyTrust-Funktion in Windows hatte einen hinterhältigen Fehler (CVE-2013-3900). Angreifer konnten schädlichen Code an eine signierte Datei "anhängen", ohne die digitale Signatur zu brechen. Das bedeutet, dass eine Datei als "vertrauenswürdig" erscheinen konnte, selbst wenn sie Schadcode enthielt, wodurch sie Sicherheitsprüfungen umgehen konnte.


🚨 Die Entdeckung

Ich begann mit einem Tenable-Scan auf meiner Azure-VM (Host: Kaddy). Der Scan stufte eine Schwachstelle mit dem Schweregrad "High" ein (VPR 9.0), da dem System eine bestimmte Sicherheitseinstellung namens EnableCertPaddingCheck fehlte.
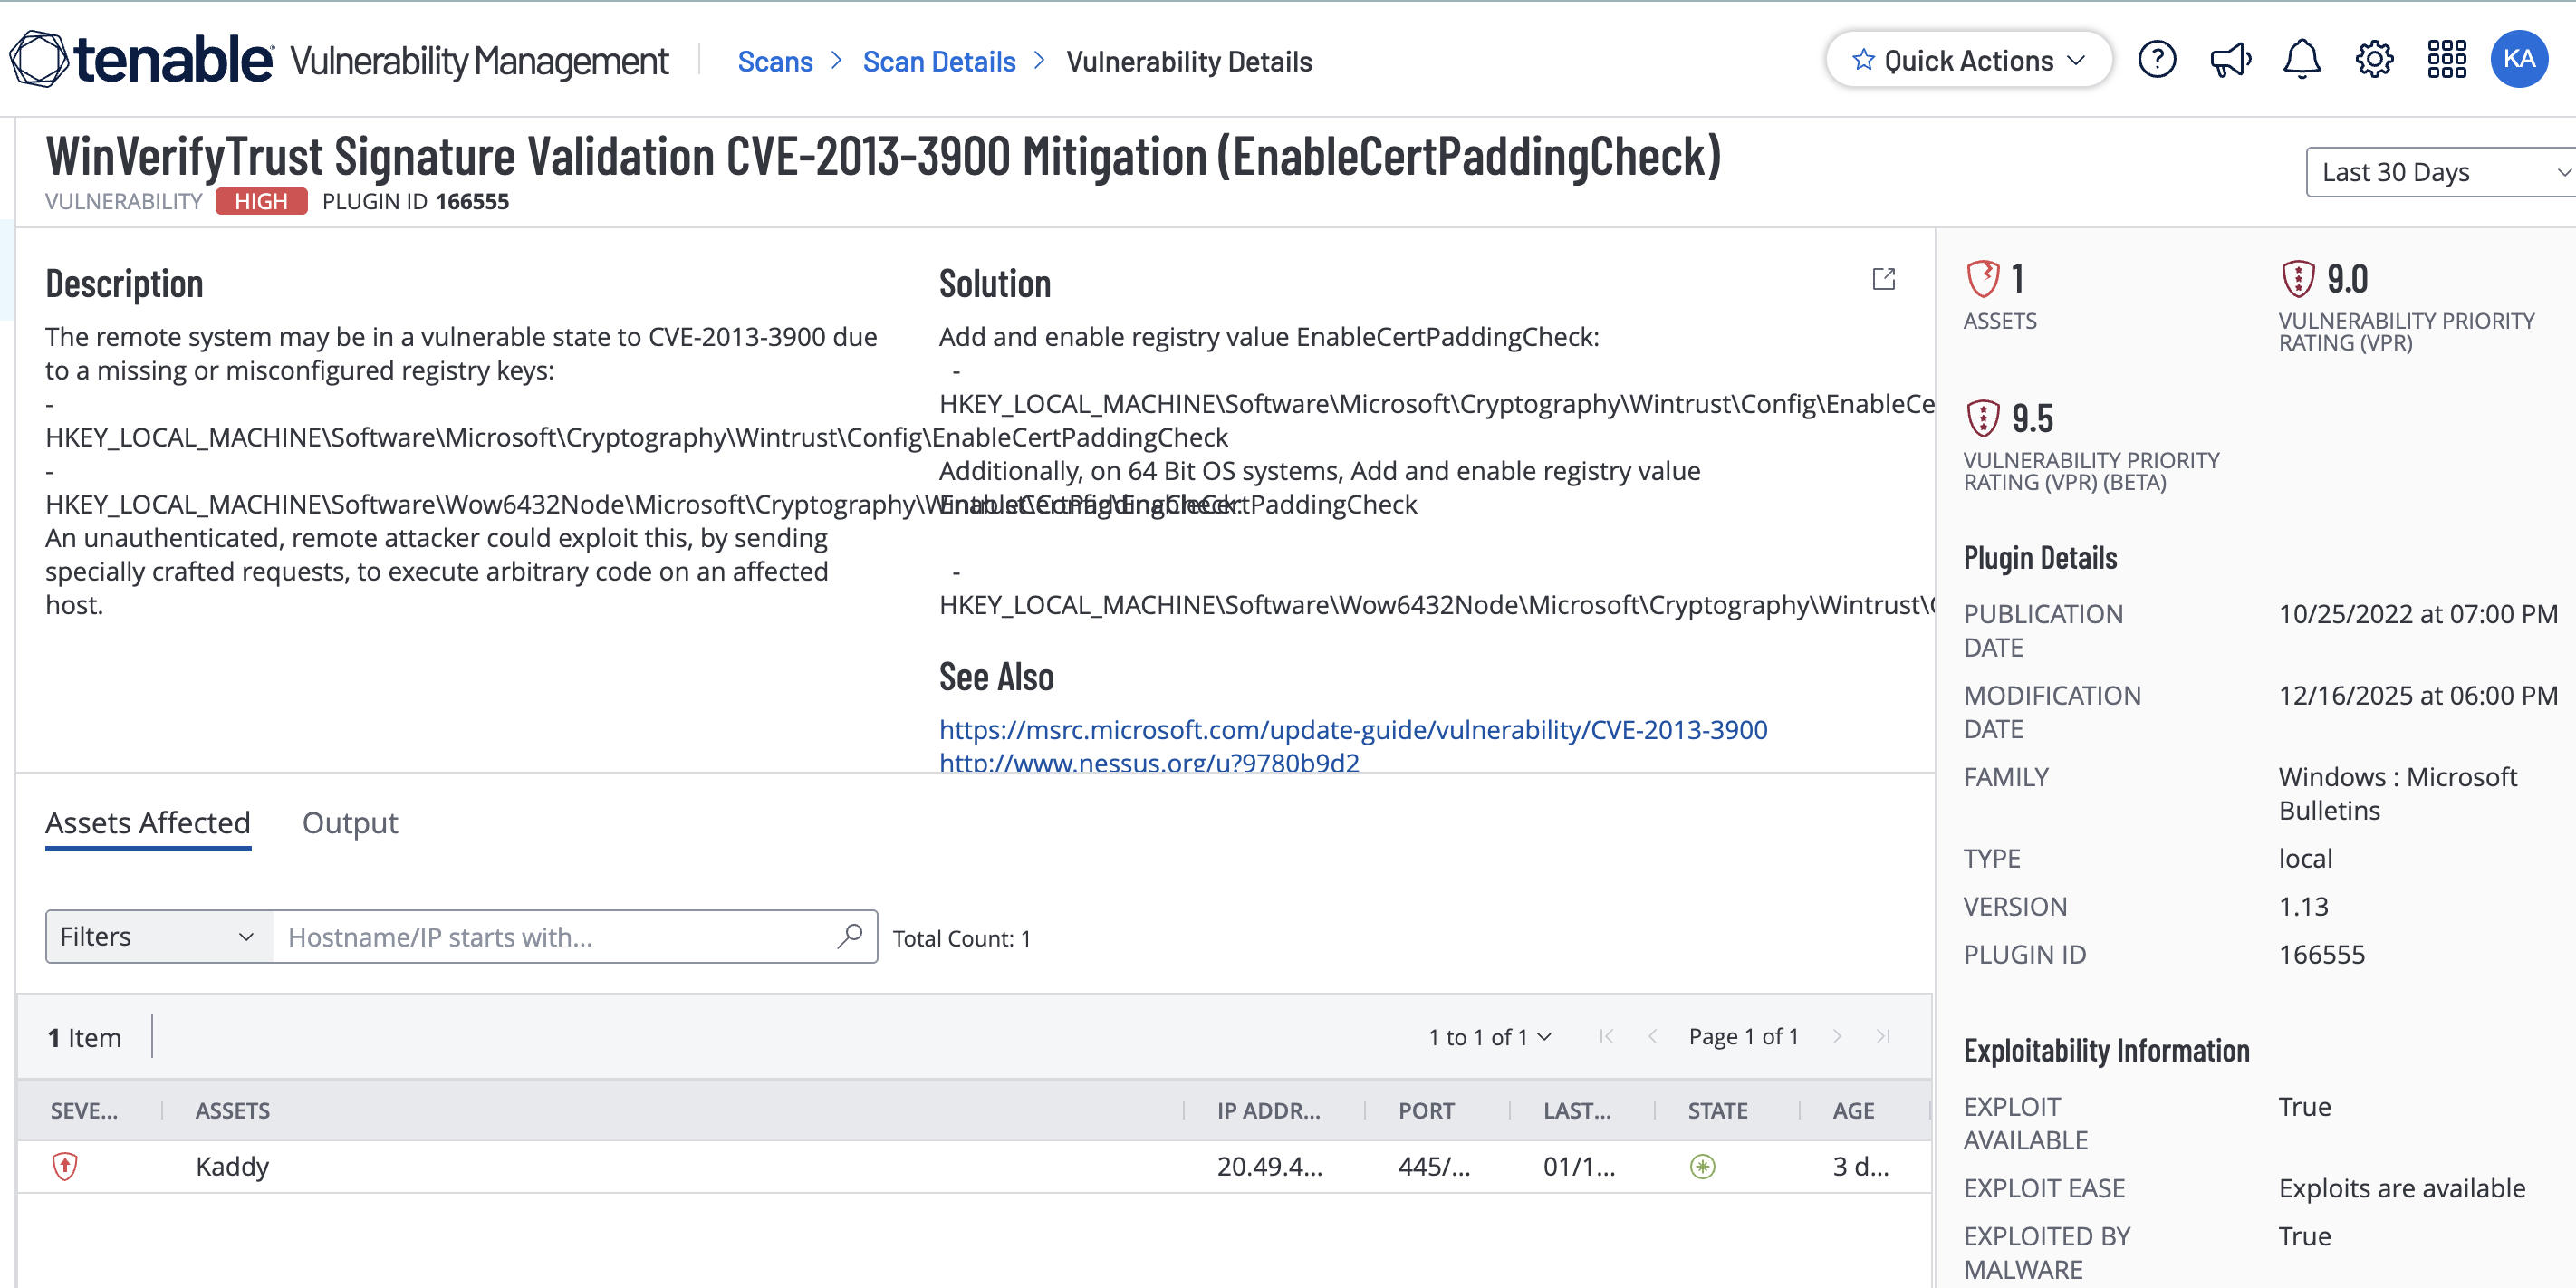
Tenable-Scanergebnisse


🔍 Untersuchung

Ich habe mich nicht nur auf die Aussage des Scanners verlassen. Ich habe PowerShell verwendet, um zu prüfen, ob der Registrierungsschlüssel tatsächlich existierte

powershell Get-ItemProperty -Path "HKLM:\Software\Microsoft\Cryptography\Wintrust\Config" -Name EnableCertPaddingCheck

Ergebnis: Der Befehl schlug mit dem Fehler "Path does not exist" fehl. Das bestätigte, dass das System für diesen speziellen Exploit völlig offen war.
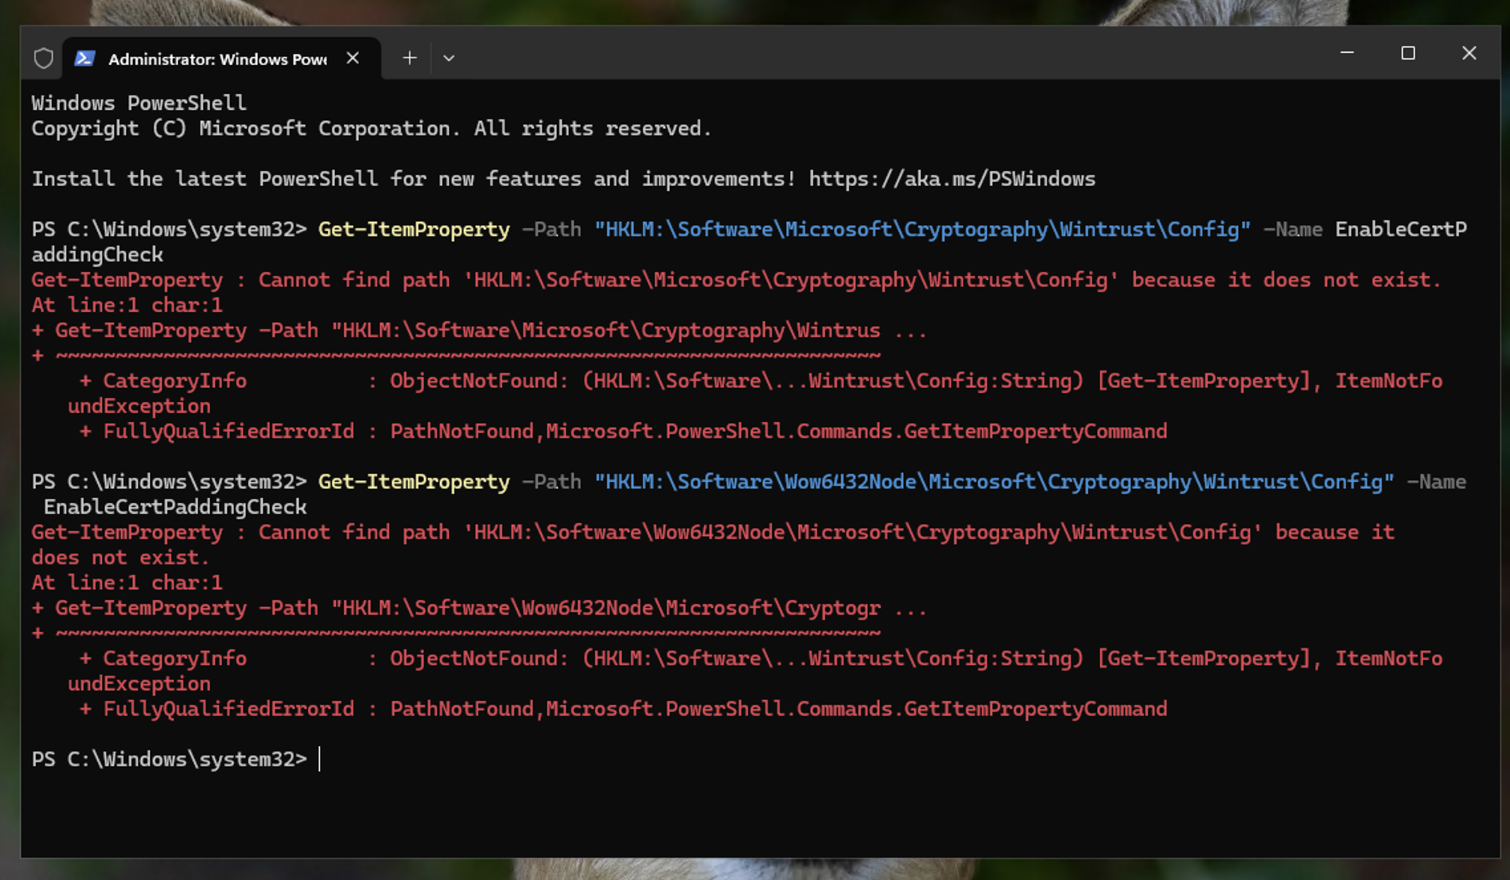
Alternativtext


🛠️ Behebung

Anstatt die Registrierung manuell zu bearbeiten (RegEdit), habe ich ein PowerShell-Skript verwendet, um den Fix anzuwenden. Das ist schneller, wiederholbar und sicherer, insbesondere bei Hunderten von Maschinen.

Ich habe den Fix auf beide angewendet:

Standard-Registrierungspfad

32-Bit-Pfad (WoW6432Node)
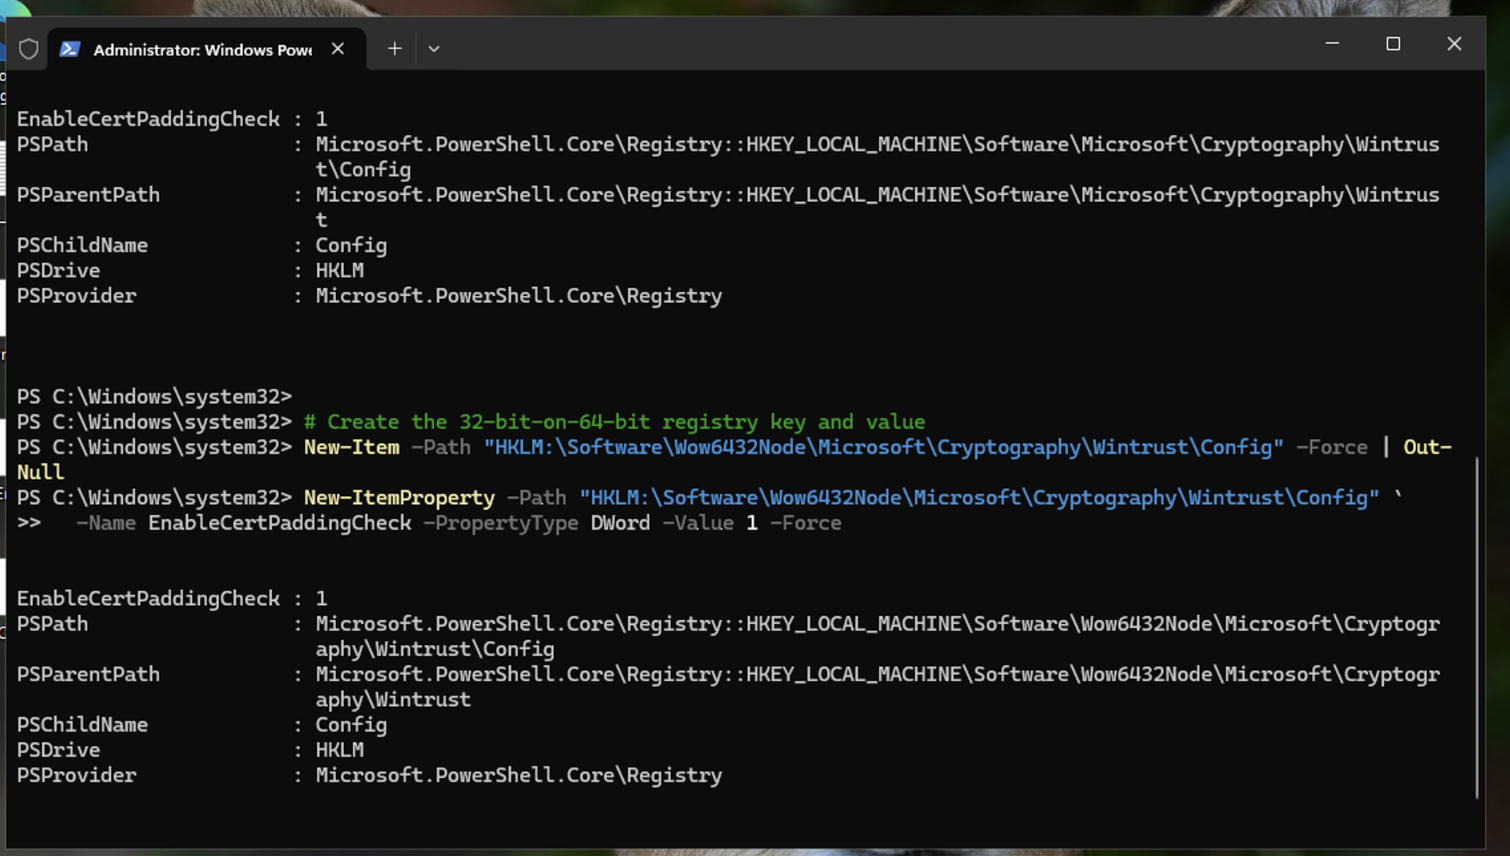
Alternativtext

Audit

Nachdem das Skript abgeschlossen war, habe ich die Überprüfung erneut ausgeführt. Wie in den endgültigen Logs gezeigt, ist der Wert von EnableCertPaddingCheck nun auf 1 gesetzt. Das System validiert jetzt streng das Zertifikats-Padding und schließt damit effektiv das Sicherheitsloch.
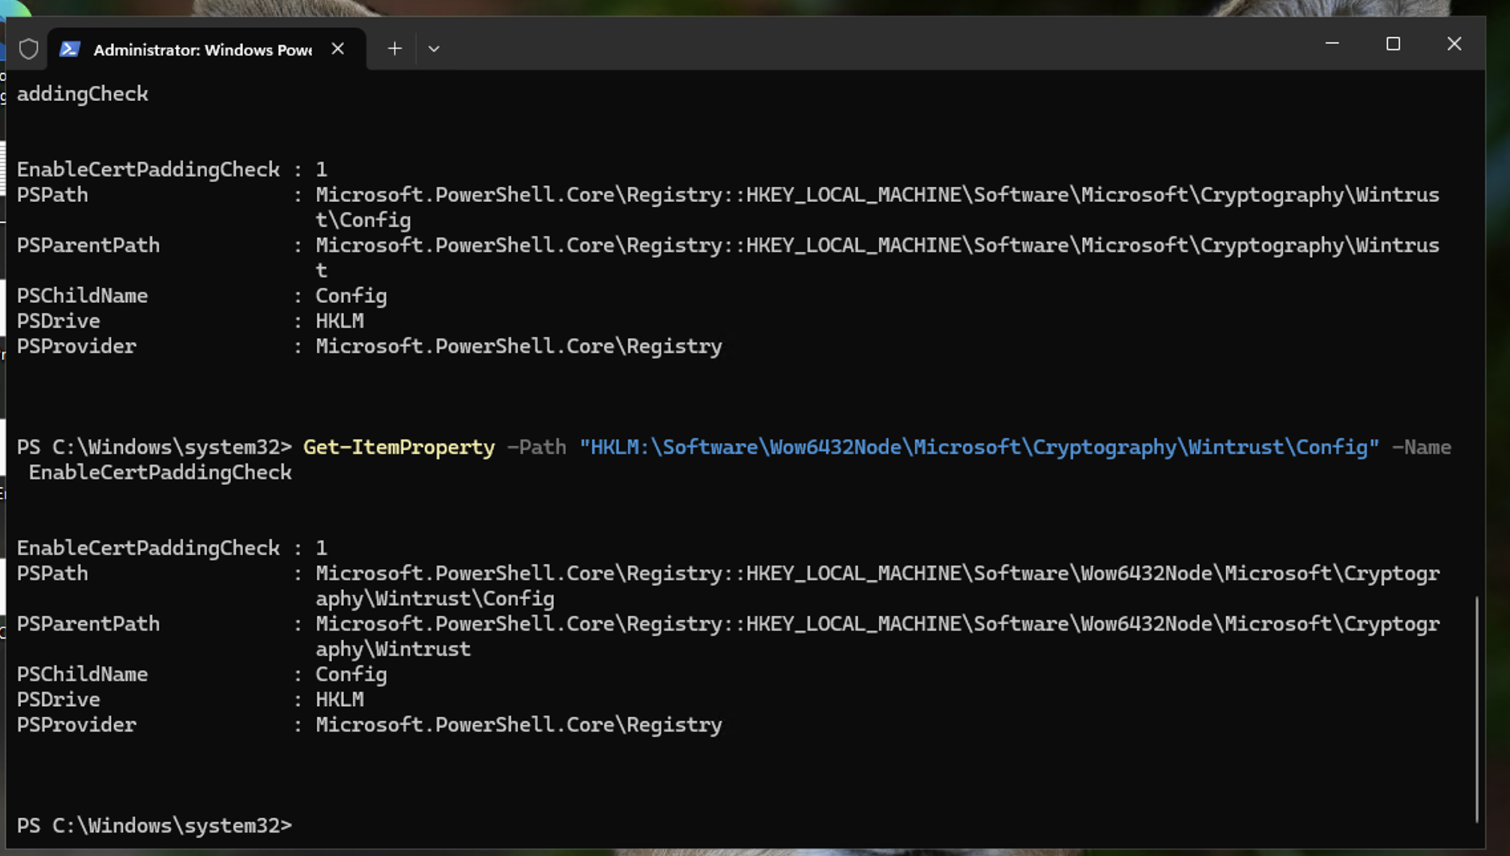
Alternativtext

💡 Wichtige Erkenntnisse & Lehren

Über das Patchen hinaus: Ich habe gelernt, dass einige Schwachstellen nicht einfach durch die Ausführung von "Windows Update" behoben werden. Manchmal muss man in der Registrierung selbst Hand anlegen, um ein System tatsächlich zu härten.

Registry-Härtung: Die Beherrschung von HKLM über PowerShell ist für Sicherheitsexperten, die Systeme in großem Maßstab verwalten, unerlässlich.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    280

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




