
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/komomon/cve-2020-16898-exp-poc
SchwachstellenanalyseExploitationNetzwerksicherheitPenetrationstestsRemote-Access-ToolPayload-Entwicklung
GitHubkomomon/cve-2020-16898-exp-poc

CVE-2020-16898-EXP-POC

Proof-of-concept-Exploit für CVE-2020-16898, eine Windows-TCP/IP-Sicherheitslücke zur Remotecodeausführung. Enthält Python-basierte Exploit-Skripte, die auf IPv6-Adressen für Penetrationstests abzielen.

Repository anzeigen
5128vor 6 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    343
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    295

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2020-16898

CVE-2020-16898 Windows TCP/IP Remotecodeausführungs-Schwachstelle EXP&POC

Reproduktion

forforever:https://www.cnblogs.com/forforever/p/13846077.html

POC

CVE-2020-16898_Checker-poc

Befehl:

PowerShell/CMD als Administrator starten

Powershell.exe -ExecutionPolicy UnRestricted -File .\CVE-2020-16898-poc.ps1

EXP

cve-2020-16898-exp2

Voraussetzung: Kommunikation mit dem Ziel möglich, Kenntnis der lokalen Link-IPv6-Adresse des Ziels

Verwendung

Ändere den dst-Parameter im Code auf die lokale Link-IPv6-Adresse des Ziels
Dann auf dem Angreifer ausführen:
python3 CVE-2020-16898.py
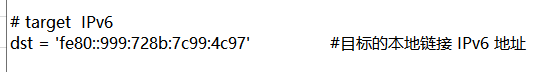
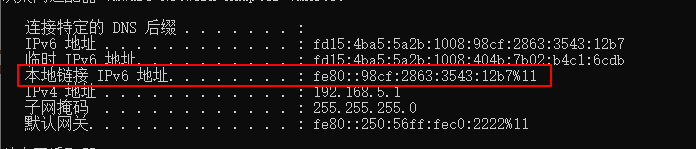
image-20201020130144332

img

CVE-2020-16898-exp1.py

Erfordert die „IPv6-Adresse“ oder „temporäre IPv6-Adresse“ des Ziels sowie die eigene lokale Link-IPv6-Adresse

v6_dst = "fd15:4ba5:5a2b:1008:109f:9a46:8d19:f103"	# Ändere auf die IPv6-Adresse oder temporäre IPv6-Adresse des Ziels
v6_src = "fe80::501a:49b7:b7d:5362%12"				      # Lokale IPv6-Adresse des Angreifers

Im Test wurde jedoch festgestellt, dass auch die lokale Link-IPv6-Adresse des Ziels eingetragen werden kann – möglicherweise aufgrund des lokalen Tests oder weil die Quell-IPv6-Adresse gefälscht werden kann.

Nach den Änderungen direkt ausführen:

python3 CVE-2020-16898-exp1.py

Tool herunterladen





